精選內容

德國萊因大中華區 迎來成立40週年里程碑時刻

四十年前,我們以一份對品質與信任的鄭重承諾為起點,正式踏入大中華市場;歷經幾代萊因人的敬業奉獻、專業深耕與同心協作,這份初心早已落地生根,逐步築牢了紮實深厚的業務佈局,成長為值得行業信賴的力量。這個意義非凡的周年,不僅是我們回望奮鬥歷程、見證成長蛻變的時刻,更是我們放眼未來、蓄力前行的契機。感謝每位夥伴一路同行,成為這段旅程的重要參與者。期待與大家繼續攜手並肩,共赴新程。

週年標誌發布


設計亮點:週年標識左側保留TÜV萊因三角品牌標誌,右側數字“40”巧妙融入“GC”元素,對應大中華區(Greater China)佈局定位,同時將“GC” 意象化作電源開關造型,象徵品牌按下新時代的啟動鍵。搭配主視覺選用沉穩的藍色底色,初代工程師形象與品牌吉祥物LAI相望而立,詮釋「人與智慧並肩前行」的概念。

啟動儀式落地台北

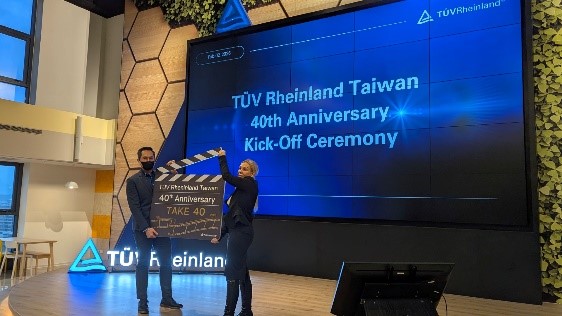
2月2日, 40週年啟動儀式落地TÜV萊因進入大中華區的起點-台灣公司,這場儀式也正式拉開了全年慶祝活動的序幕。


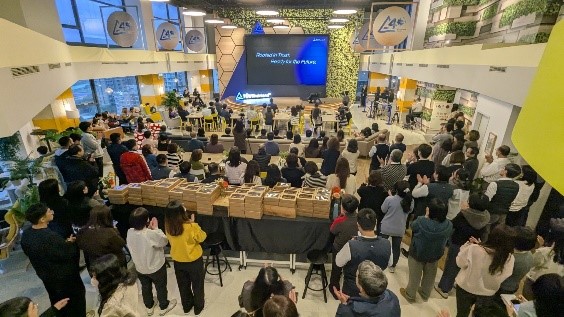
儀式當天,線上線下近400名同事齊聚互動。現場回顧了大中華區及台灣公司四十年發展歷程。同事們在輕鬆溫馨的下午茶時光裡,分享過往回憶,暢談未來期許。大中華區各地辦公室也同步完成週年主題氛圍佈置,全員共慶這份專屬榮耀。

精選內容

消除消費品中塑膠微粒的擔憂 Allaying concerns over microplastics consumption from consumer products

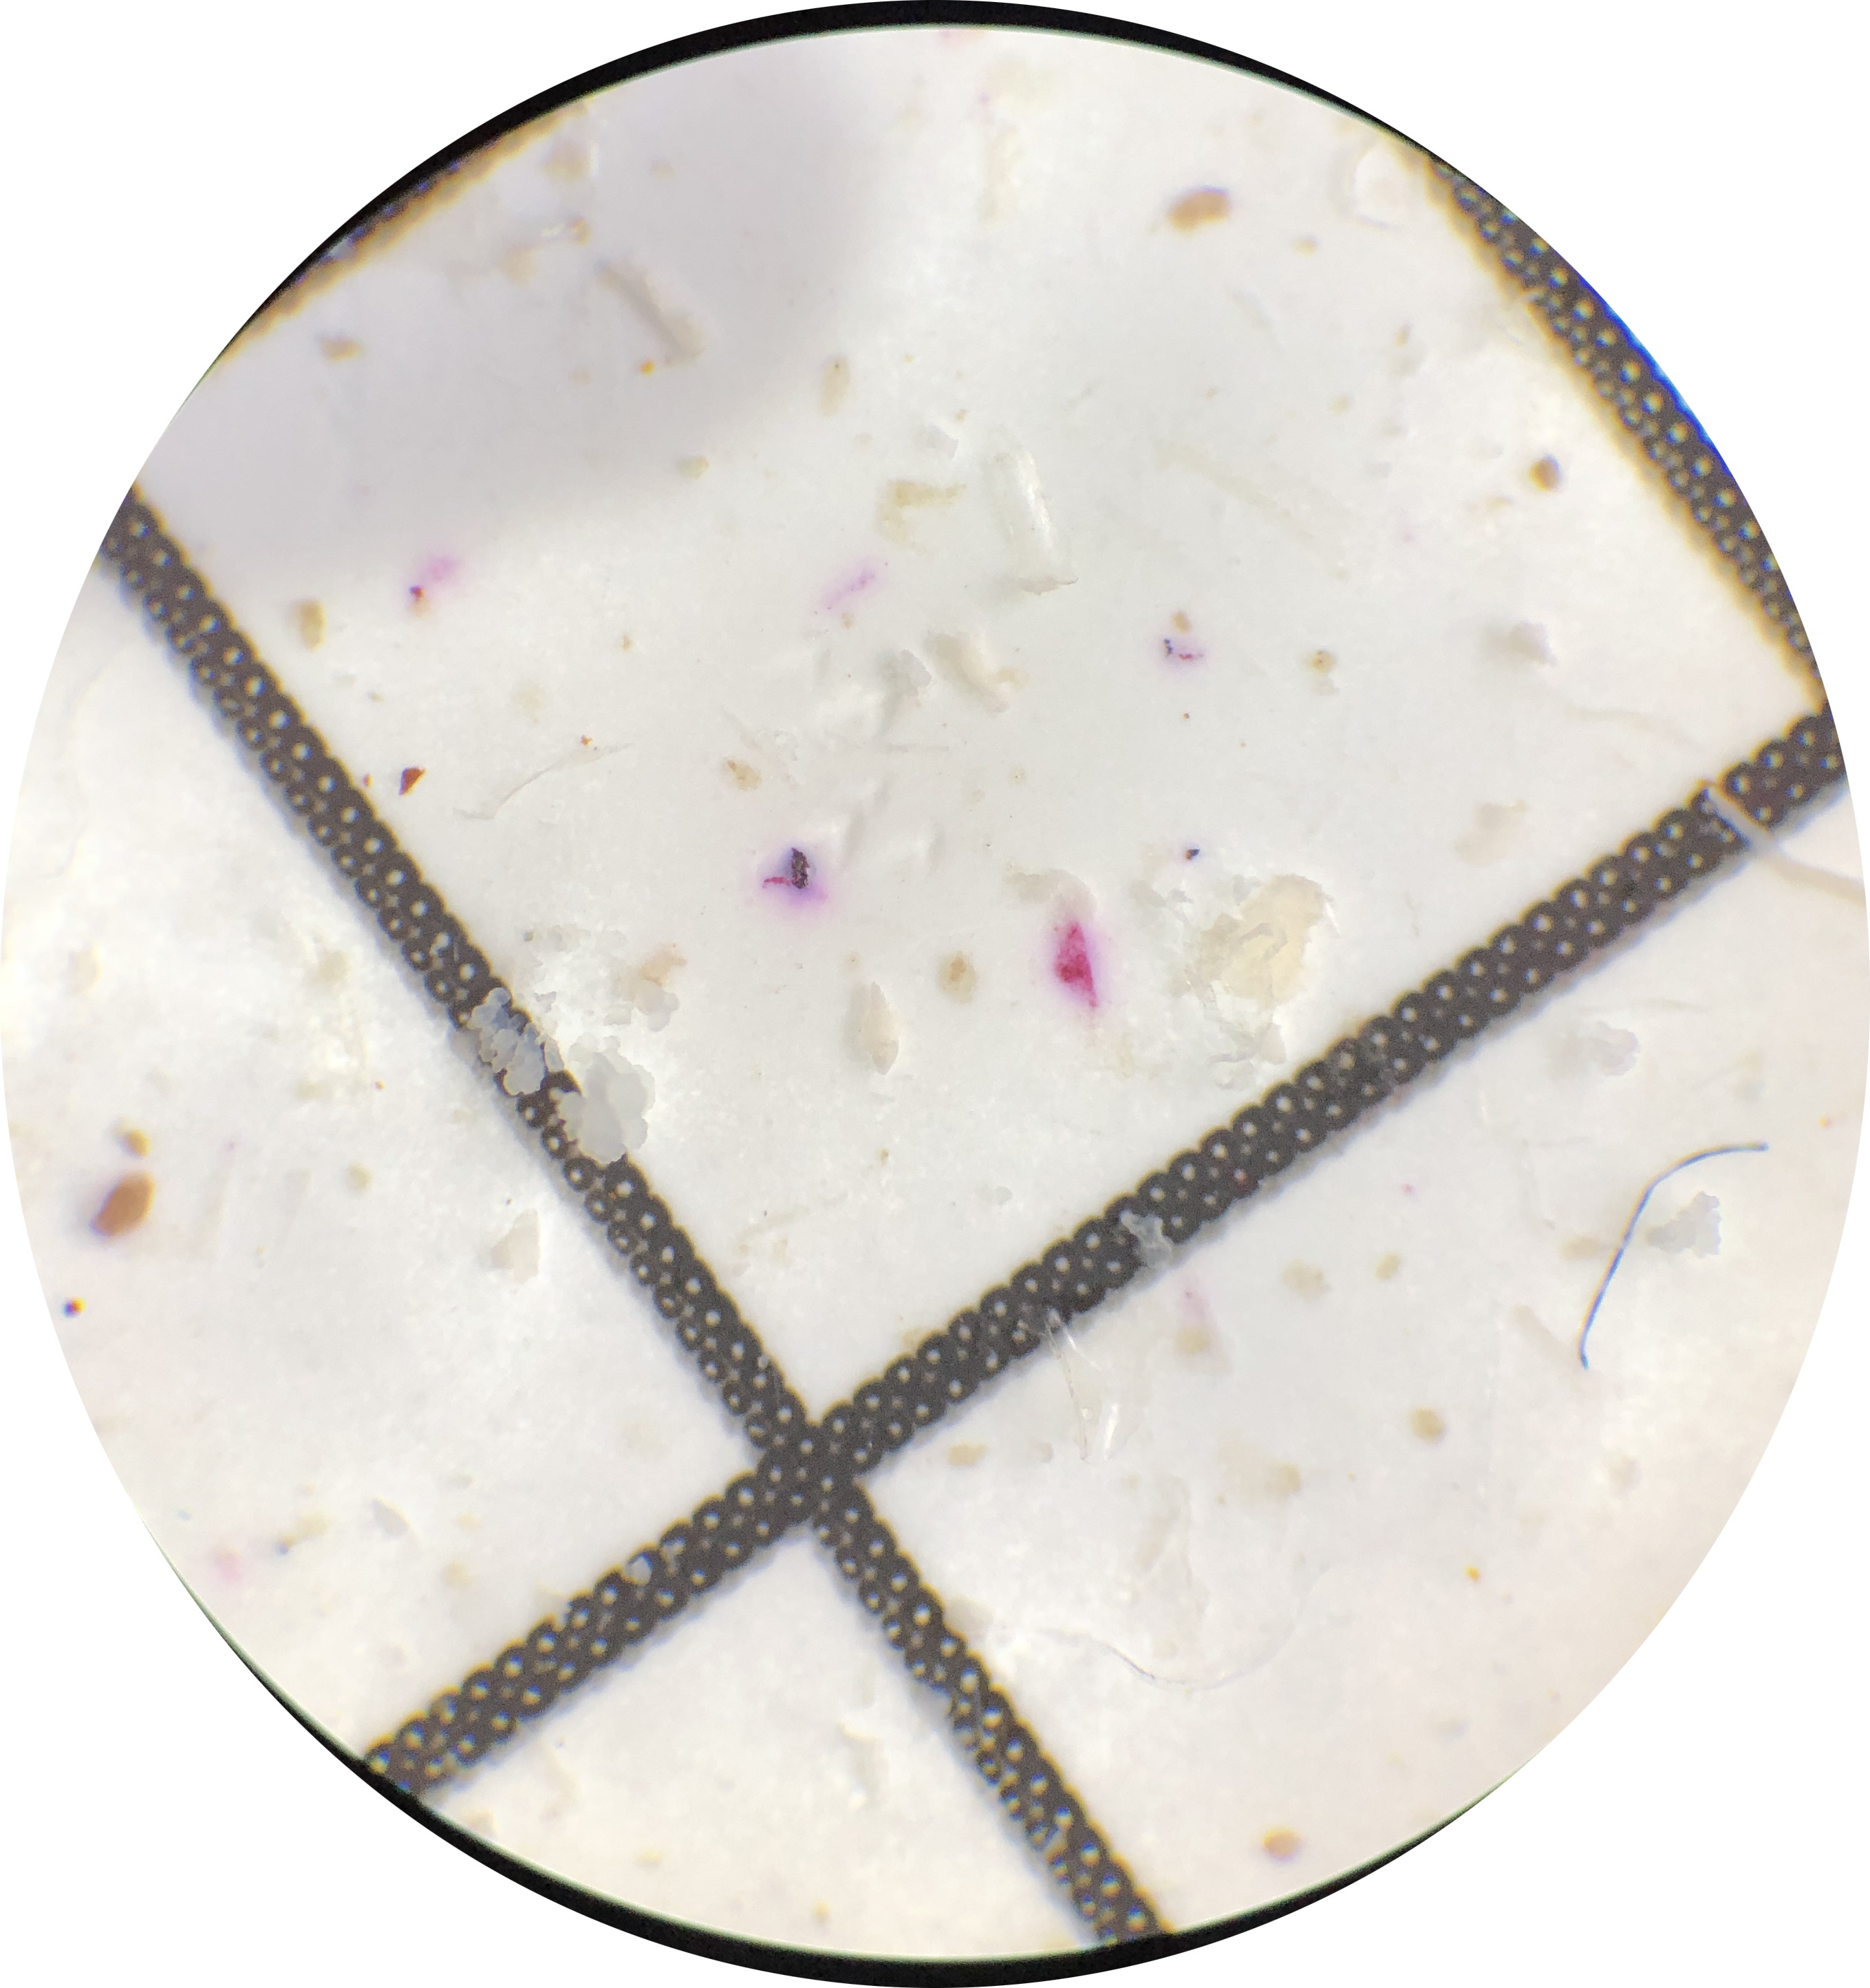
一個塑膠瓶裝的新鮮果汁不僅可滿足您的營養飲食需求,且還含有100萬片微小的塑膠顆粒。在最近的一項研究【1】中,科學家們發現,英國的嬰兒每天透過飲用塑膠奶瓶中的配方奶,攝入超過300萬片塑膠微粒。該研究結果引起公眾的廣泛關注。在某種程度上,我們缺乏立法來控制我們日常生活中與塑膠微粒的接觸。

A plastic bottle of fresh juice not only provides nutrients for your dietary needs, but also contains a million tiny plastic particles. In a recent study [1], scientists have revealed that babies in the UK consume over three millions pieces of microplastics daily through the drinking of formula milk from plastic feeding bottles. This revelation has caused widespread public concern. In particular, there is a lack of legislation to control exposure to microplastics in our daily lives.

除嬰兒奶瓶以外,還需關注其他聚丙烯產品中的塑膠微粒釋放。例如,在歐盟和英國市場上,大約60%和91%的電水壺是由聚丙烯製成的。來自英國不同製造廠商的三個水壺的測試表明,在一次煮沸過程中,每升有超過1,000萬聚丙烯塑膠微粒被釋放到水中【2】。

Besides infant feeding bottles, the release of microplastics from other PP products are also the cause of concern. For example, around 60% and 91% of electrical kettles in the EU and UK market are made of PP. Tests involving three kettles from different manufacturers in the UK revealed that over 10 million PP microplastics/litre are released into water during a single boil [2].

塑膠微粒是一種無形的塑膠污染物,是由一組尺寸,形狀,材質類別和化學成分不同的聚合物微粒組成。目前對塑膠微粒還沒一個標準的定義,但一般都是依照其尺寸來進行分類。依照廣義定義【3】,任何尺寸小於5毫米的聚合物顆粒都被視為塑膠微粒。

Microplastics are invisible plastic pollutants, constituting a group of tiny polymer particles that differ in size, shape, material type, and chemical composition. There is currently no standard definition of microplastics, but in general, they are categorized based on their size. Under a broad definition [3], any polymer particles with a size smaller than 5mm are considered a microplastic.

塑膠微粒是一種持久性污染物。由於塑膠食品包裝的污染,它不僅存在於環境中,且存在於人類的日常飲食中。依照世界衛生組織(WHO)2019年發佈的報告【4】,由聚丙烯(PP),聚乙烯(PE),聚苯乙烯(PS),聚氯乙烯(PVC)和PET塑膠製成的瓶裝飲用水中經常檢測到塑膠微粒。此外,食品包裝的熱處理,如滅菌過程,可能會導致產品中的塑膠降解引起塑膠微粒釋放。用於泡茶的塑膠茶包已經被發現含有塑膠微粒,這是降解塑膠食品包裝中塑膠微粒釋放的典型示例。為最大限度地減少塑膠微粒的釋放,用玻璃等更安全的替代品代替塑膠食品容器可能是一個明智的選擇。

Microplastics are a persistent pollutant. They have been found not only in the environment, but also exist in the human diet due to contamination from plastic food packaging.  According to a report [4] published by the World Health Organisation (WHO) in 2019, microplastics are frequently detected in drinking water from bottles made of polypropylene (PP),  polyethylene (PE), polystyrene (PS), polyvinyl chloride (PVC), and PET plastic. In addition, thermal treatment of food packaging, such as the sterilization process, may contribute to the release of microplastics resulting from the degradation of the plastic in these products. Tea brewed using plastic-based teabags has been found to contain microplastics, a typical example of the release of microplastics from degraded plastic food packaging. With a view to minimizing the consumption of microplastics, replacing plastic food containers with a safer alternative, such as glass, could be a wise choice.

儘管塑膠微粒物質廣泛存在於環境中,甚至存在於人類的日常飲食中,但人們對於塑膠微粒對人類健康潛在影響的認識卻十分有限。塑膠微粒顆粒可能會轉移至循 環系統和不同的組織中。因此,科學家們擔心,塑膠微粒可能攜帶病原體或有毒化學物質進入人體【5】。

Although microplastics have been found to exist widely in the environment, and even in the human diet, knowledge of the potential health impacts of microplastics on humans is limited. Microplastic particles can potentially translocate into the circulatory system and different tissues. Scientists are concerned that microplastics may carry pathogens or toxic chemicals into the body [5].

為保護您的產品免受塑膠微粒污染,德國萊茵TÜV集團(TÜV Rheinland)提供專家評審服務,協助您識別產品中可能存在的塑膠微粒污染風險。依照我們的全球實驗室網路,德國萊茵TÜV集團可進行進一步的材質分析,以協助您識別食品包裝產品中是否存在塑膠微粒。

To safeguard your products from microplastic contamination, TÜV Rheinland offers an Expert review service to assist you in identifying possible microplastic contamination risk in your products. With our worldwide network of laboratories, TÜV Rheinland can conduct further material analysis to help you identify the presence of microplastics in your food packaging products.


—————————

[1] The Guardian, Bottle-fed babies swallow millions of microplastics a day, study finds, 19 October 2020

[2] Michael TS, Sven K, Axel K, et al. 2019. Determination of particles produced during boiling in different plastic and glass kettles via comparative dynamic image analysis using FlowCam. Analytik News.

[3] Arthur C, Baker J, and Bamford H. 2009. Proceedings of the international research workshop on the occurrence, effects and fate of microplastic marine debris, Sept 9−11, 2008. National Oceanic and Atmospheric Administration.

[4] ECHA. 2019. Mapping exercise – Plastic additives initiative

[5] Prata JC, da Costa JP, Lopes I, et al. 2020. Environmental exposure to microplastics: An overview on possible human health effects. Sci Total Environ. 702:134455.

Photo by Lisa Johnson from Burst

Photo by Cindy Lam

Photo by cottonbro from Pexels

相關話題

【食品接觸容器】 Food Contact Material 環球法規介紹

【食品接觸容器】食品接觸容器中的非蓄意添加物質NIAS

【食品接觸容器】德國LFGB 食品煙草製品化妝品和其它日用品管理法

【食品接觸容器】法國DGCCRF食品接觸材料及測試

【食品接觸容器】美國 FDA 食品接觸容器產品品質檢測服務

【食品接觸容器】台灣食品器具容器包裝衛生標準

【食品接觸容器】中國食品安全法

竹製品一定天然? 用錯更傷身

論一個”帶飯黨”的基本素養

你認為這些環保產品安全嗎?

PPWR 正式適用:從化學測試到技術文件,TÜV Rheinland 協助企業建立完整包裝合規準備


歐盟《包裝與包裝廢棄物法規》(Packaging and Packaging Waste Regulation, PPWR;Regulation (EU) 2025/40)已自 2026 年 8 月 12 日起開始適用。

對出口歐盟的企業而言,PPWR 帶來的改變並不只是多做一項測試。從包裝中的禁限用物質、可回收性、再生塑膠含量,到包裝最小化、標示、技術文件(Technical Documentation)及歐盟符合性聲明(EU Declaration of Conformity, EU DoC),不同要求有不同的適用時間與準備方式。

因此,企業真正面對的問題往往是:

  •   手上的四項重金屬報告是否已經足夠?
  •   食品接觸包裝是否需要進行 PFAS 測試?
  •   同一產品的紙盒、塑膠袋、標籤與運輸包裝應如何區分?
  •   供應商需要提供哪些資料?
  •   可回收性要如何評估?
  •   最後又該如何整理成 PPWR 要求的技術文件與 DoC?

這些工作彼此並不是獨立而是相互關連的。

一份測試報告如果無法對應到實際包裝材料或零組件,就很難成為有效的符合性證據;而技術文件如果沒有前面的材料資料、供應商證據與評估結果,也無法單靠一份範本完成。

從測試開始,但不只停留在測試

德國萊因 TÜV 目前可依企業的包裝類型、現有資料與實際需求,提供單項測試、文件支援、實務輔導或整合性的 PPWR 專案服務,包括:

  •  PPWR 法規說明與企業培訓:說明 PPWR 適用範圍、經濟營運者角色、主要實施時程及 Article 5–12 等核心要求,並可配合企業實際包裝進行案例說明,讓研發、採購、品管及相關部門了解各自需要準備的工作。
  • 包裝範圍盤點與要求判定:協助盤點產品包裝、包裝組件及運輸包裝,整理材料、用途及供應商資料,進一步判斷不同包裝應適用哪些 PPWR 要求,避免只依產品 SKU 數量重複準備相同資料。
  • 四項重金屬與 PFAS 測試及報告判讀:提供鉛、鎘、汞及六價鉻(Pb、Cd、Hg、Cr(VI))測試,以及食品接觸包裝 PFAS 相關測試。除實際分析外,也可先檢視企業既有報告、樣品對應、測試範圍與檢出限,判斷現有證據是否足以支持 PPWR 要求,再決定是否需要追加測試。
  •  供應商資料與符合性證據管理:協助確認應向包材或材料供應商取得的材質規格、材料組成、聲明、測試報告、再生料資料及其他 supporting evidence;並可進一步檢視現有文件是否足以支持符合性判定,整理缺口與後續補件需求。
  •  EN 13430 可回收性評估與實務教學:依包裝材料與結構,從設計、收集與分選、工業回收流程到回收材料品質等面向進行評估。除了協助完成個別包裝的評估,也可透過代表性案例說明評估方法,協助企業內部建立後續自行判讀的能力。
  •  其他 PPWR 要求評估與準備:依企業包裝特性進一步檢視包裝最小化、再生塑膠含量(PCR)、可堆肥包裝、可重複使用包裝及標示等要求,區分哪些事項目前即可準備,哪些項目仍需持續追蹤歐盟後續授權法案、執行法案或標準。
  •  技術文件與 EU DoC 製作、審閱及教學:依 PPWR Annex VII 建立或審閱技術文件,並依 Annex VIII 協助準備 EU DoC。服務可依企業需求採實際文件編製,也可透過範本與代表性包裝教學,協助企業理解材料資料、測試報告、可回收性評估及其他證據應如何整合進完整的文件架構。

先確認證據,再決定是否需要測試

PPWR 的準備並不代表每一項要求都需要重新測試。

例如企業可能已經取得供應商的材料規格、重金屬報告、PFAS 聲明、再生料證明或其他技術資料。這些資料是否可以直接使用,關鍵不只是「有沒有文件」,而是文件是否能清楚對應實際包裝、材料或零組件,以及內容是否足以證明相對應的法規要求。

因此,較有效率的做法通常是先盤點現有證據,確認不足之處,再決定應向供應商補件、進一步說明,或確實需要安排分析測試。

這樣不但可以避免不必要的重複測試,也可以讓後續的技術文件與 DoC 有清楚、可追溯的證據基礎。

不只是完成文件,也讓企業知道下一次怎麼做

PPWR 涵蓋的要求會隨著包裝材料、用途、銷售市場與時間點而不同,而部分可回收性、再生料、統一標示等要求也仍持續透過歐盟後續法規與技術規範逐步落實。

因此,德國萊因 TÜV 的 PPWR 支援不只是提供一份範本或完成一份報告。

企業可以從單一的四項重金屬或 PFAS 測試開始,也可以進一步進行包裝盤點、供應商證據檢視、EN 13430 可回收性評估、技術文件與 EU DoC 製作;若希望建立內部能力,也可搭配 PPWR 法規說明、實務案例與文件製作教學。

對已經開始準備 PPWR、卻不確定「目前手上的資料到底夠不夠」的企業而言,第一步不一定是再增加一份測試報告,而是先把實際包裝、適用要求與現有證據放在一起確認。

從法規要求、測試證據到最終文件,建立一條能夠實際執行並持續維護的合規路徑,才是企業面對 PPWR 時真正需要準備的工作。

德國萊因 TÜV能為您做什麼?

德國萊因 TÜV擁有專業化學檢測實驗室,能夠提供範圍廣泛的分析服務,如: RoHS、REACH、美國各州優先化學物質 (CHC) 、660項PFAS檢測服務。

能依您的需求提供優惠費用以及最具效益的方案評估,並持續提升分析能力,協助一定風險的把關,以符合出口至各國的法規要求。

若有檢測需求, 歡迎與我們聯繫

聯絡人: Ms. Ada Tsao
電話: (+886) 02-2172-1196
Email: adahy.tsao@tuv.com

業界首創|德國萊因TÜV光電零組件火災防控測試方案,將安全鎖定在每一顆「螺絲釘」裡

Technical

全球光電裝機量屢創新高,但在產業「極致降本」的主旋律下,一個令人擔憂的盲點正浮出水面:價值占比不高的光電零組件,往往成為安全鏈上最容易被忽視的一環。接線盒短路、連接器起電弧、二極體熱失控等,這些看似微小的失效,正成為光電案場火災的「隱形推手」。

當全產業都在追逐更高的轉換效率時,德國萊因TÜV選擇將目光投向更深層的底層安全。深耕光電領域四十餘年後,我們正式推出業界首創聚焦光電零組件火災風險防控的專案測試方案。這一次,我們不談功率,只談「防患於未然」。

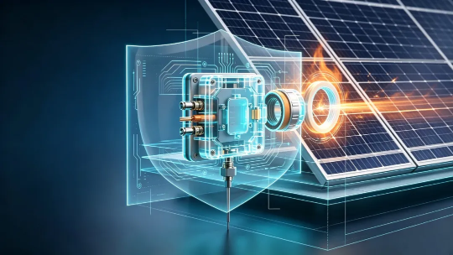
光電零組件火災防控測試方案示意圖

01 四大維度,打造從材料到系統的嚴密安全網

本方案以模組接線盒與直流連接器為兩大核心對象,圍繞火災誘因的完整鏈條,建構了四項系統性評估維度:

1. 絕緣材料耐火性能——從源頭阻隔「第一把火」

2. 熱源元件運作可靠性——拆除二極體這顆「高溫炸彈」隱患

3. 連接端點接觸可靠性——杜絕拉弧引發的「電火花」

4. 密封元件耐候可靠性——守住防水防塵的「生死線」

02 每一次測試,都是對極端運轉工況的極限淬鍊

絕緣材料:「將戶外25年」壓縮進加速老化試驗箱

我們將紫外線老化週期,延長至符合整個系統平衡端的耐用需求,並進一步疊加灼熱絲測試與阻燃驗證。目的只有一個:確保即便在材料的生命週期末期,也絕不會成為火勢的助燃媒介。

▍熱源元件:為旁路二極體進行一次「壓力心電圖」

旁路二極體是模組熱斑防護的最後防線,也是引發火災的核心風險源。我們不僅依照半導體標準進行基礎封裝驗證,更引入接面溫度特性精密檢測,相當於為二極體量身測量「體溫曲線」。緊接著,立即進行整機應力釋放,並業界首創在 IEC 62979 標準之上,增加多次明暗切換的循環模擬測試,真實還原模組被雲層、樹蔭反覆遮擋的複雜場景,徹底排除熱失控隱患。

▍連接端點:對兩種主流製程「分而治之」

壓接與無焊料焊接的技術路線不同,失效模式也截然不同。我們分別設計了針對性的驗證:

  針對壓接結構:施以彎折與電流循環衝擊,嚴格對比測試前後的接觸電阻變化;

  針對焊接結構:透過彎折預處理、剝離與拉拔力測試,再疊加直流拉弧驗證,確保每一處焊點都經得起時間與振動的雙重考驗。

針對光電連接器,我們依據歷年失效大數據,大幅提升高低溫衝擊的循環頻次,並在氣候老化測試後強制進行拉弧驗證。這是對連接器長期服役後「是否還會打火異常」最嚴苛的回答。

▍密封元件:低溫凍、高溫烤、彎折拉伸輪番上陣

冷凍後 U 型彎折、高溫烘烤後拉伸、邵氏硬度變化監測……我們甚至在執行高溫烘烤後,對整機進行 IP 防護等級複測,目的就是確保密封圈在熱脹冷縮與機械應力的交替作用下,始終不讓水氣與灰塵有可乘之機。因為進水所引發的短路,往往是火災發生前,最後的「平靜」。

03 不止於認證,更是一場產業安全基石的共同建構

這項方案的價值,遠不止於一份測試報告。

對零組件廠商而言:它是研發階段的結構設計導航圖,協助你在成本與安全之間找到最佳解,從源頭降低售後理賠與品牌商譽風險。

對模組廠與系統整合商而言:它是物料選型與入廠質檢的「標尺」,讓劣質零組件無處遁形,讓供應鏈安全有據可依。

對整個產業而言:它填補了太陽能細分零組件防火測試長期以來的標準空白。我們所累積的測試數據與技術方法論,正為企業標準、團體標準乃至未來國際標準的制定,夯實第一塊基石。

04 安全,是太陽能產業最長遠的「平價」

德國萊因TÜV始終相信,太陽能的安全絕非成本的絆腳石,而是產業健康發展的壓艙石。當每一個接線盒、每一對連接器都經歷過烈火與嚴寒的淬鍊,電廠發出的每一度電才能發得安心,每一分投資也才能收得踏實。

這份業界首創的專項測試方案,是我們對太陽能安全的一份承諾 —— 不放過任何一次拉弧的微光,不輕視任何一度溫升的異常。因為真正的專業,恰恰藏在那些不起眼、卻至關重要的零組件裡。

[AIDC 系列] 當 AI 開始控制資料中心:EU AI Act 如何界定安全風險與責任?

唐伊羚 / 電子電氣產品服務 創新服務 AI 研發經理

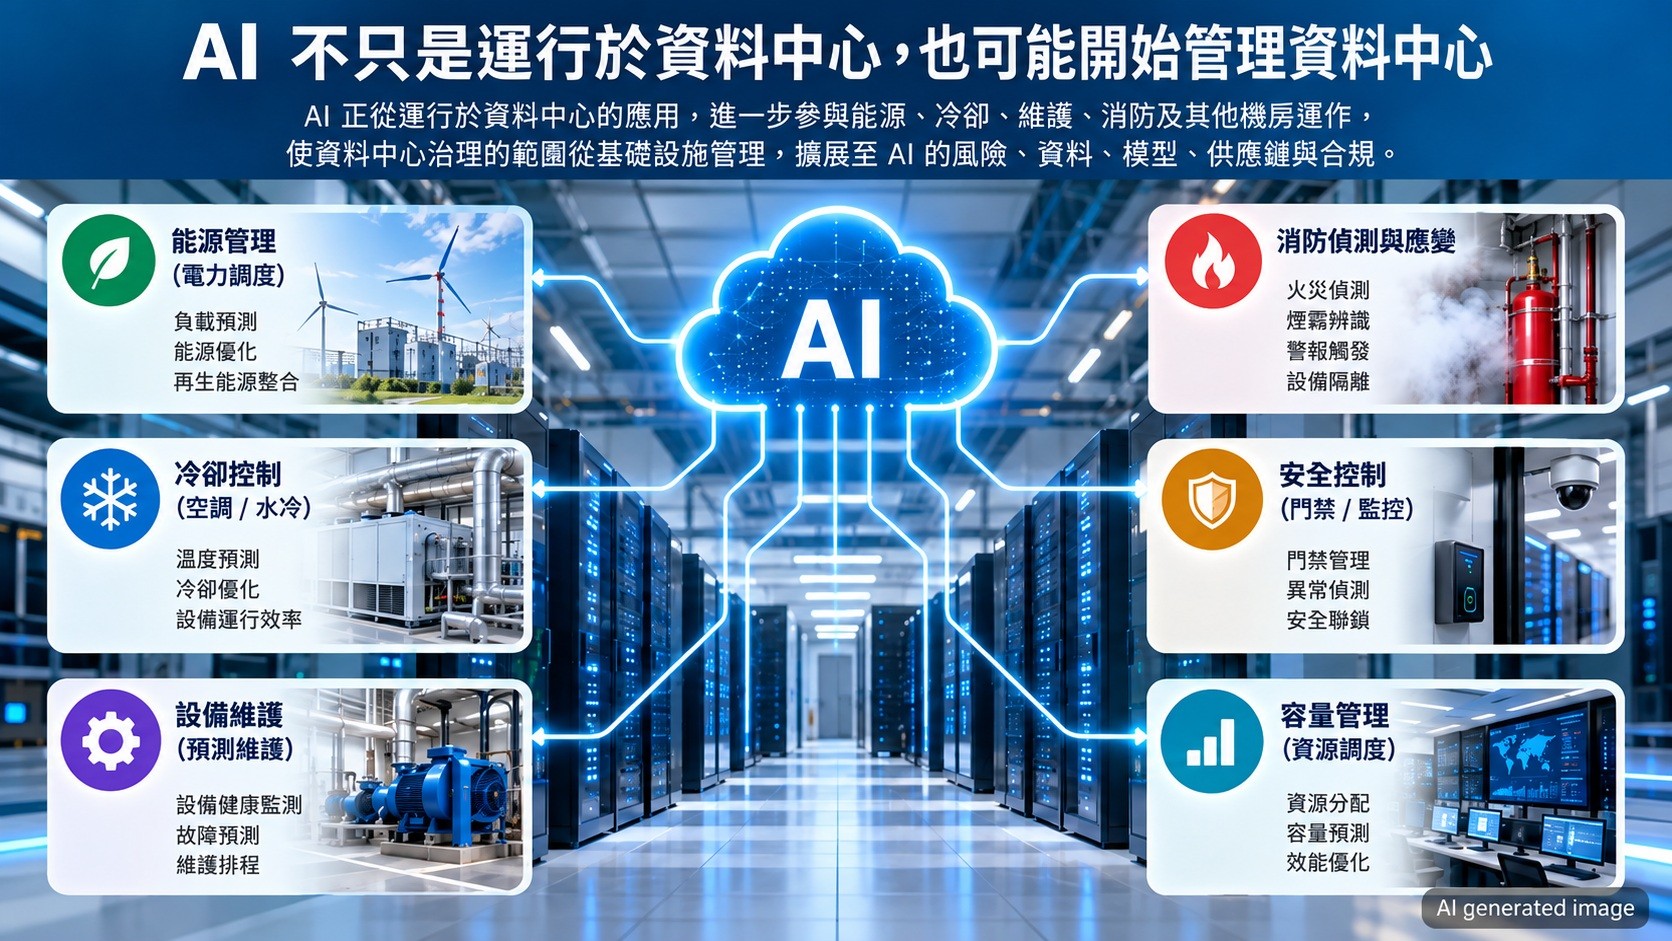
AI 帶動資料中心進入高算力、高密度運算的新階段,但 AI 對資料中心的影響不只在於增加 GPU、伺服器或電力需求。當 AI 開始被用來管理能源、容量、維護、消防,甚至其他機房運作時,資料中心治理的對象也正在改變。


過去,資料中心治理主要聚焦於設備安全與可靠度、能源效率、供電與冷卻,以及營運持續性;進入 AI 時代後,企業還必須進一步處理 AI 的風險辨識、使用目的、資料與模型管理、供應商控管,以及能否提出完整的合規證據。


AI 不只「在資料中心裡」,也可能開始「管理資料中心」

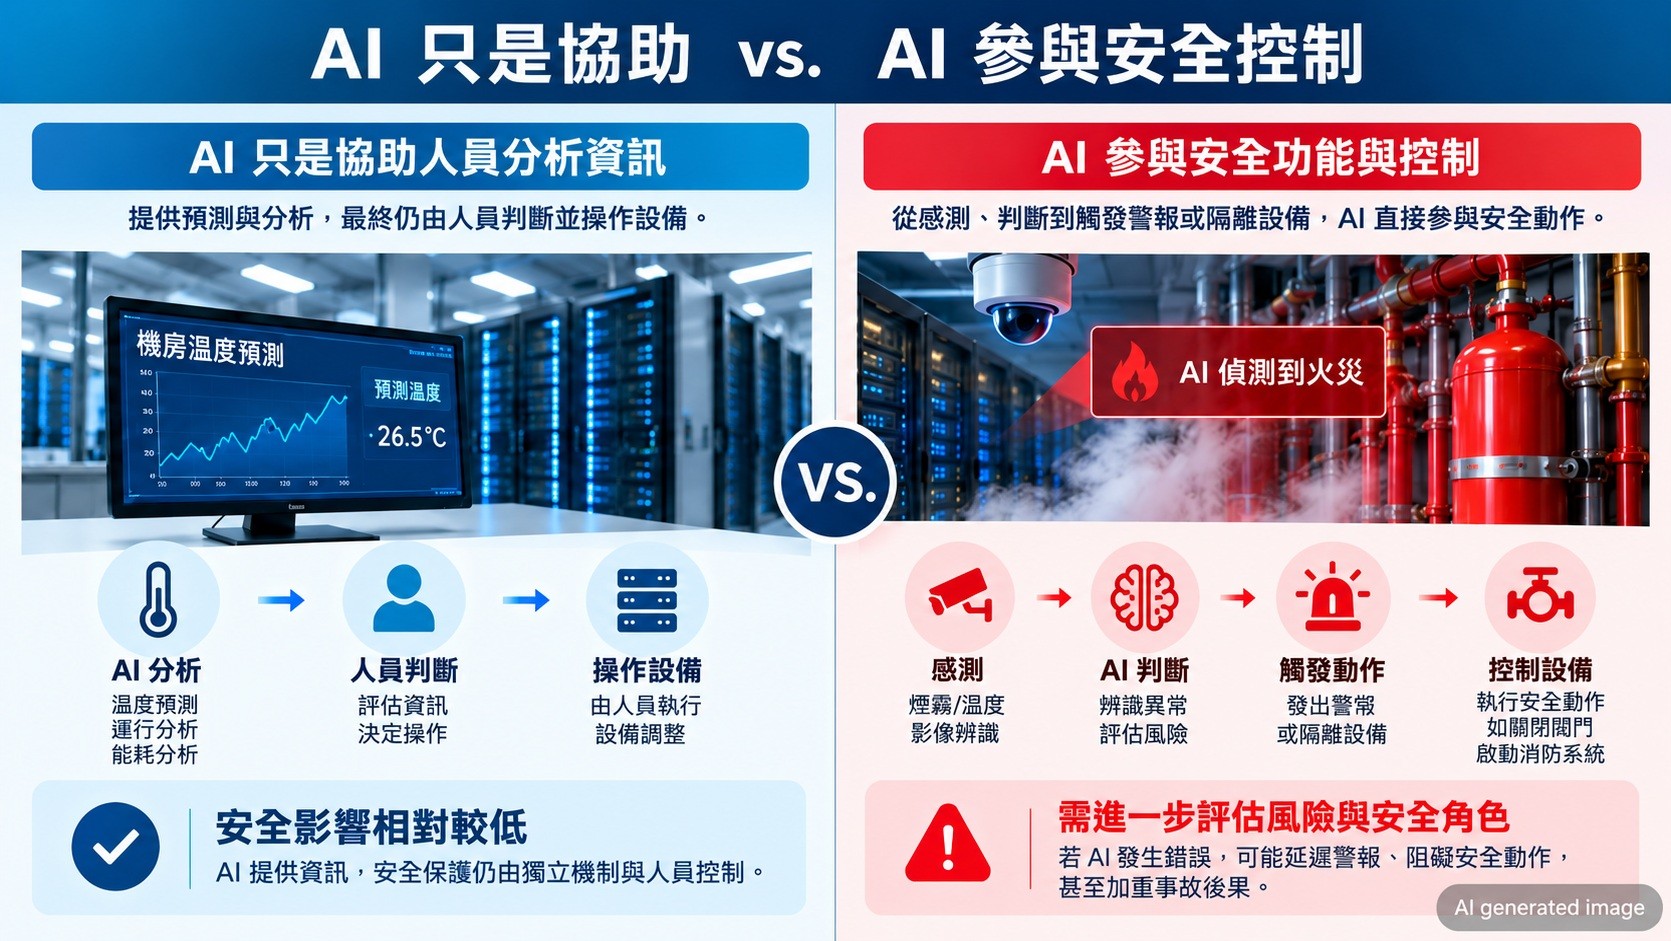
這是資料中心治理最值得注意的變化之一。  如果 AI 只是協助人員分析資訊,例如提供溫度預測,最後仍由人員判斷並操作設備,其安全影響與 AI 直接控制設備的情況並不相同。


我們可以用兩種情境說明這項差異:一種是 AI 僅提供溫度預測,無法直接移動閥門或改變安全限制;另一種則是 AI 參與火災偵測與應變,從感測、判斷到觸發警報或隔離設備。若 AI 出錯可能延遲警報、阻止安全動作,或使事故後果更加嚴重,系統的安全屬性就需要進一步評估。 換句話說,不能只因為系統使用了 AI,就直接判定它屬於高風險 AI;真正需要看的,是 AI 被拿來做什麼,以及它在系統中擁有什麼控制權。


▲ AI 只是協助 vs. AI 參與安全控制

EU AI Act:從「是不是 AI」轉向「怎麼使用 AI」

EU AI Act 提供了一個重要的治理思考框架。 其核心並不是單純把所有 AI 視為相同的監管對象,而是將風險分類、法律角色、市場要求與生命週期管理連結起來。這個架構可以整理成五個步驟:確認用途與影響、進行風險與角色分類、建立工程與品質管理控制、進行測試與評估,以及保存文件與證據。


因此,對資料中心業者、設備供應商及系統整合商而言,第一個問題並不是「我們有沒有使用 AI」,而是:這套 AI 被用在哪裡?它會做什麼?誰負責?如果它出錯,會發生什麼?   這意味著 AI 的合規要求不能脫離實際使用情境來看。


資料中心也可能涉及 AI 安全元件

在 EU AI Act 的高風險架構中,關鍵數位基礎設施(Critical Digital Infrastructure)屬於 Annex III 所列的高風險領域之一;如果 AI 被設計成安全元件(Safety Component),例如用於雲端資料中心的水壓監測或消防警報控制,就需要進一步評估其適用的要求。


重點不是「資料中心本身就是高風險 AI」。真正需要判斷的是:AI 是否成為系統安全功能的一部分? 這個區分非常重要,因為同樣是一套 AI 技術,若只是協助人員觀察資訊,與直接參與安全決策或控制設備,所涉及的風險與驗證要求可能不同。實務上,可以「AI 是否偵測危害或支援安全動作」、「是否能觸發設備」、「AI 發生錯誤是否可能破壞警報、聯鎖或安全狀態」作為判斷方向。


當 AI 影響實體設備,驗證就不能只看 AI 模型

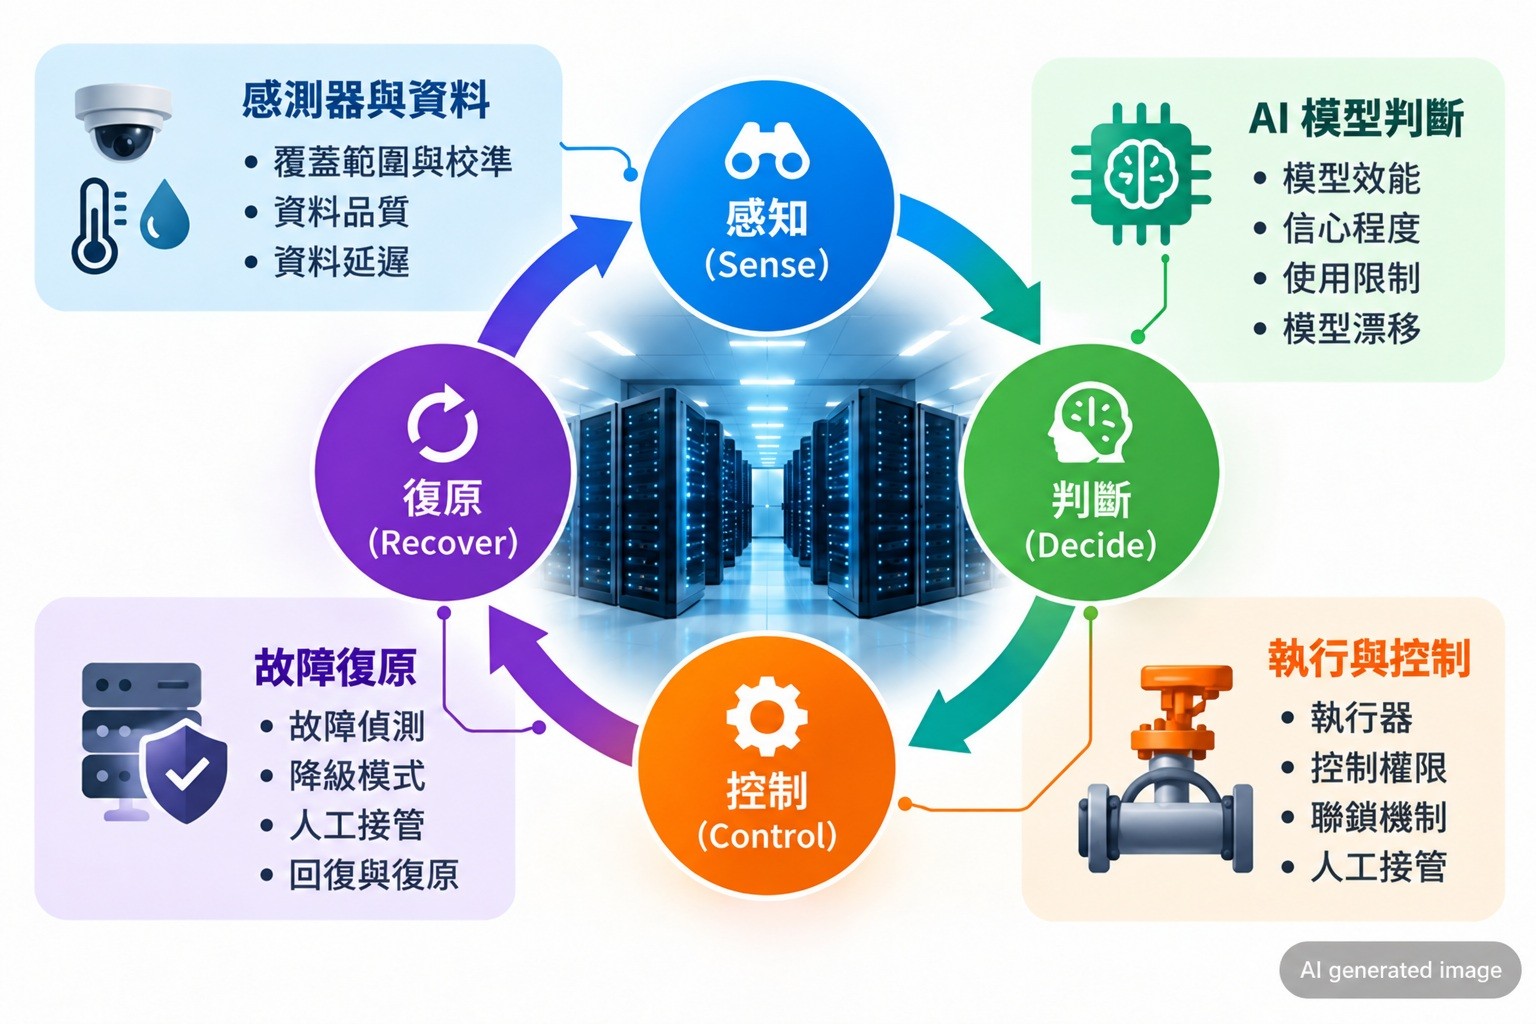
如果 AI 開始影響資料中心的實體設備,企業需要看的就不只是模型本身,而是整個實體運作迴路(physical operating loop)。 這個迴路分為四個環節: 感知 → 判斷 → 控制 → 復原

▲ AI 實體運作迴路:驗證不能只有 AI 模型


各環節涵蓋感測器的覆蓋範圍與校準、資料品質與延遲、模型的效能與限制、執行器與控制權限、聯鎖與人工接管,以及故障偵測、降級模式、回復與復原。  這代表 AI 的驗證邏輯需要從「模型準不準」進一步延伸到:整個系統在正常、異常與故障狀態下,能不能安全地運作?


責任也不再只落在 AI 供應商

AI 進入資料中心後,另一個容易被忽略的問題是:到底誰負責?


AI 資料中心的價值鏈分成上游、中游與下游。上游供應商需要提供能源、運算、儲存、網路、冷卻、安全設備及基礎軟體等可驗證元件,並提供介面、限制、故障模式、版本及測試證據;中游則涉及系統整合與營運;下游則取決於模型、應用及最終使用目的。


因此,AI 治理並不是單一企業或單一產品可以獨立完成的工作。 尤其在資料中心這種高度整合的環境中,供應商提供什麼、系統如何整合、誰控制運作,以及最終 AI 被用來做什麼,都可能影響責任歸屬與合規要求。


從「事後合規」走向「Compliance by Design」

我建議企業採取 Compliance by Design(合規融入設計)的做法:在核心設計決策確定之前,就先確認風險、法規觸發條件與控制目標;同時建立品質管理、資料治理、模型與變更管理、人工監督,以及測試與證據機制。也就是說,企業不應等到產品完成、系統上線後,才開始問「要不要做合規」。


更有效的做法,是從設計初期就開始思考:這套 AI 的用途是什麼?風險在哪裡?誰負責?如何監督?如何測試?發生異常時如何介入?最後又要拿什麼證據證明它符合要求?


這也讓資料中心治理從單純的設備與基礎設施管理,逐步走向涵蓋 AI、資料、模型、供應鏈、系統整合及生命週期的完整治理架構。


FAQ


Q1. AI 進入資料中心後,為什麼資料中心治理也需要改變?

因為 AI 的角色已經不只是資料中心所承載的應用,也可能被用來管理能源、容量、維護、消防或其他機房運作。治理因此需要從傳統的設備安全、能源效率與營運持續性,進一步涵蓋 AI 的風險、資料、模型、供應商及合規證據。


Q2. 只要資料中心使用 AI,就屬於高風險 AI 嗎?

不一定。是否屬於高風險,需要依 AI 的用途、功能、風險及其在系統中的角色判斷,而不是單純看有沒有使用 AI。


Q3. 什麼情況下,資料中心的 AI 可能涉及安全元件?

如果 AI 被用來執行或支援安全功能,例如參與消防偵測、警報、設備隔離等,而且 AI 發生錯誤可能影響安全狀態,就需要進一步評估其是否涉及安全元件。


Q4. AI 只提供建議,和 AI 直接控制設備有什麼不同?

如果 AI 只提供資訊,且安全保護仍由獨立機制有效執行,其安全影響可能不同於 AI 可以直接觸發設備或改變安全限制的情況。關鍵在於 AI 的控制權與失效後果。


Q5. AI 系統的驗證為什麼不能只測模型?

當 AI 影響實體設備時,需要檢視完整運作迴路,包括感知、判斷、控制與復原,以及感測器、資料品質、控制權限、聯鎖、人工接管與故障復原等環節。


Q6. EU AI Act 對資料中心業者最值得注意的是什麼?

不能只看產品是不是 AI,而要進一步確認 AI 的使用目的、風險分類、法律角色、生命週期控制及需要提出哪些符合性證據。


Q7. 資料中心供應商需要負責全部 AI 合規嗎?

不一定。責任會隨著企業在價值鏈中的角色、整合程度、控制權及 AI 最終用途而不同。上游供應商、中游系統整合與營運者,以及下游應用或服務提供者,各自涉及不同的控制與證據要求。


Q8. 企業現在可以從哪裡開始?

可以從 Compliance by Design(合規融入設計) 開始,在產品或系統設計初期就納入風險管理、品質管理、資料治理、模型與變更管理、人工監督,以及測試與證據保存。


如需進一步了解相關檢測、驗證及技術服務,歡迎聯繫德國萊因客服信箱:service-gc@tuv.com


[AIDC 系列] 800VDC 如何改變 AI 機櫃的安全設計?

陳永順 / 電子電氣產品服務副總經理

AI 運算需求快速增加,資料中心機櫃的功率密度也隨之攀升。從過去每個機櫃約 5 – 10kW 的企業級 IT 負載,到近期 100 – 140kW 以上的 AI Rack (AI 機櫃),再往下一階段的 500kW 至 1MW 級機櫃發展,電力供應已成為 AI 基礎設施持續擴充的重要課題。


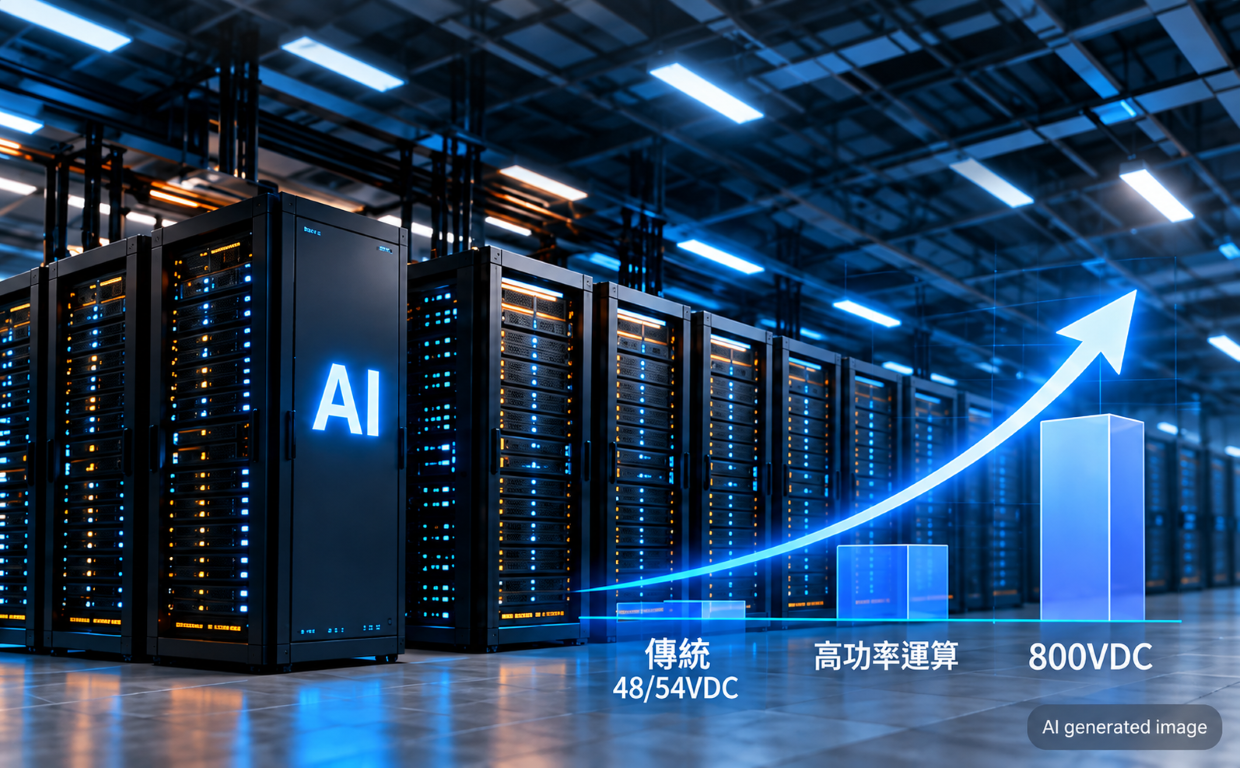
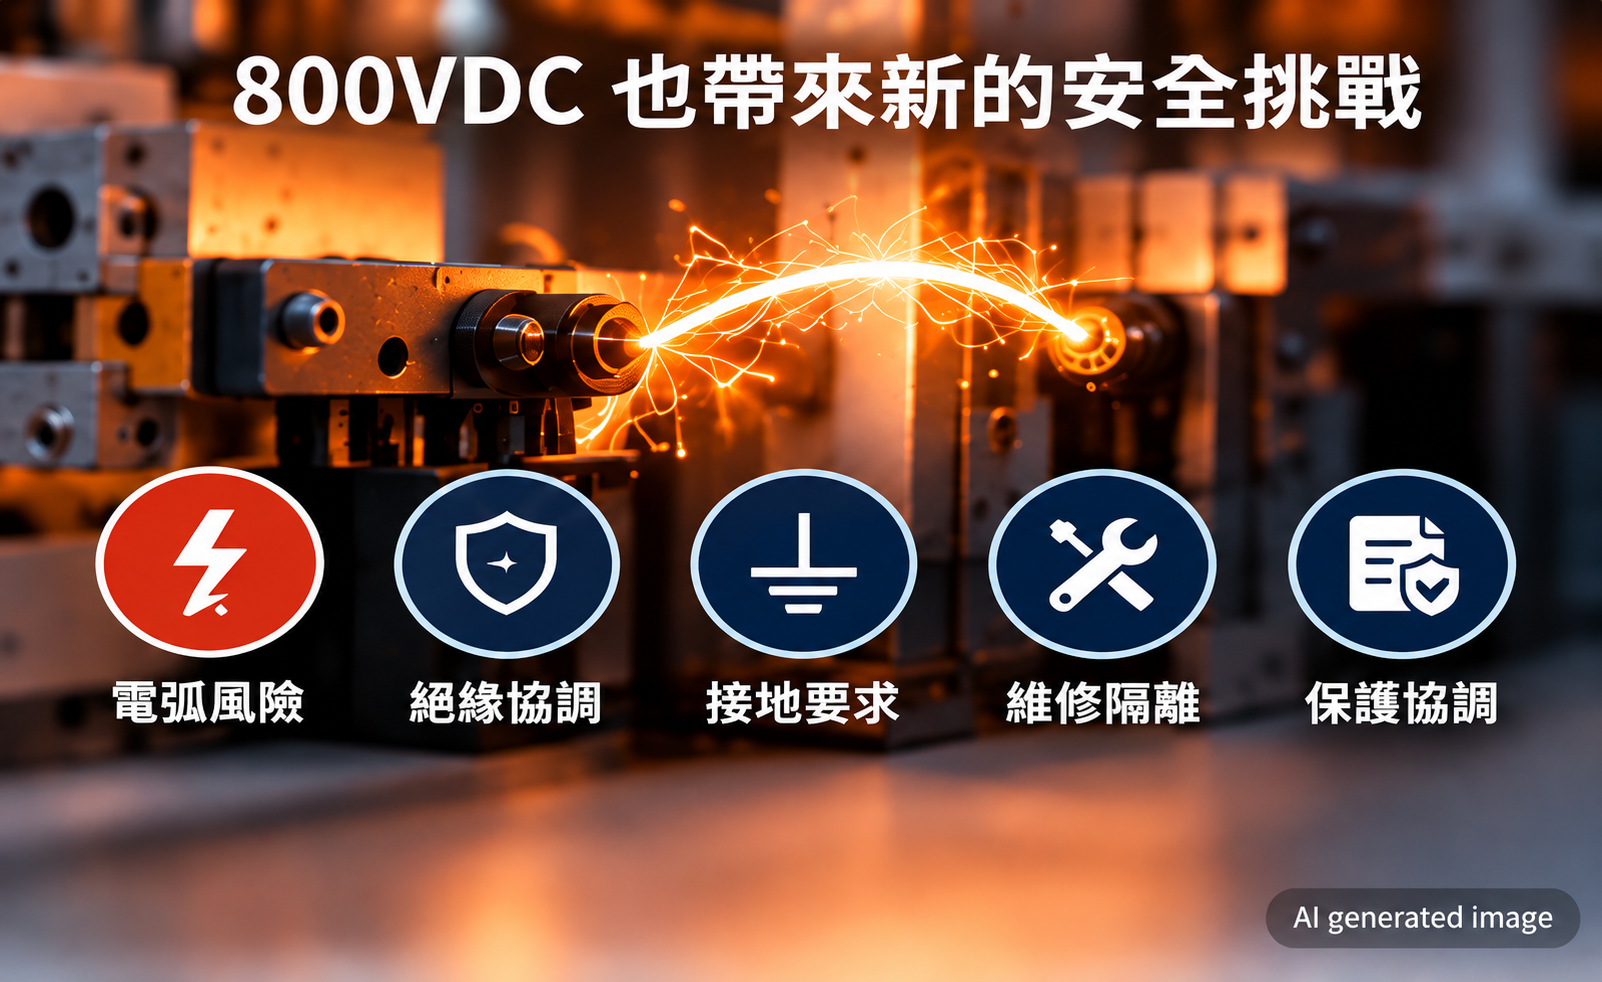
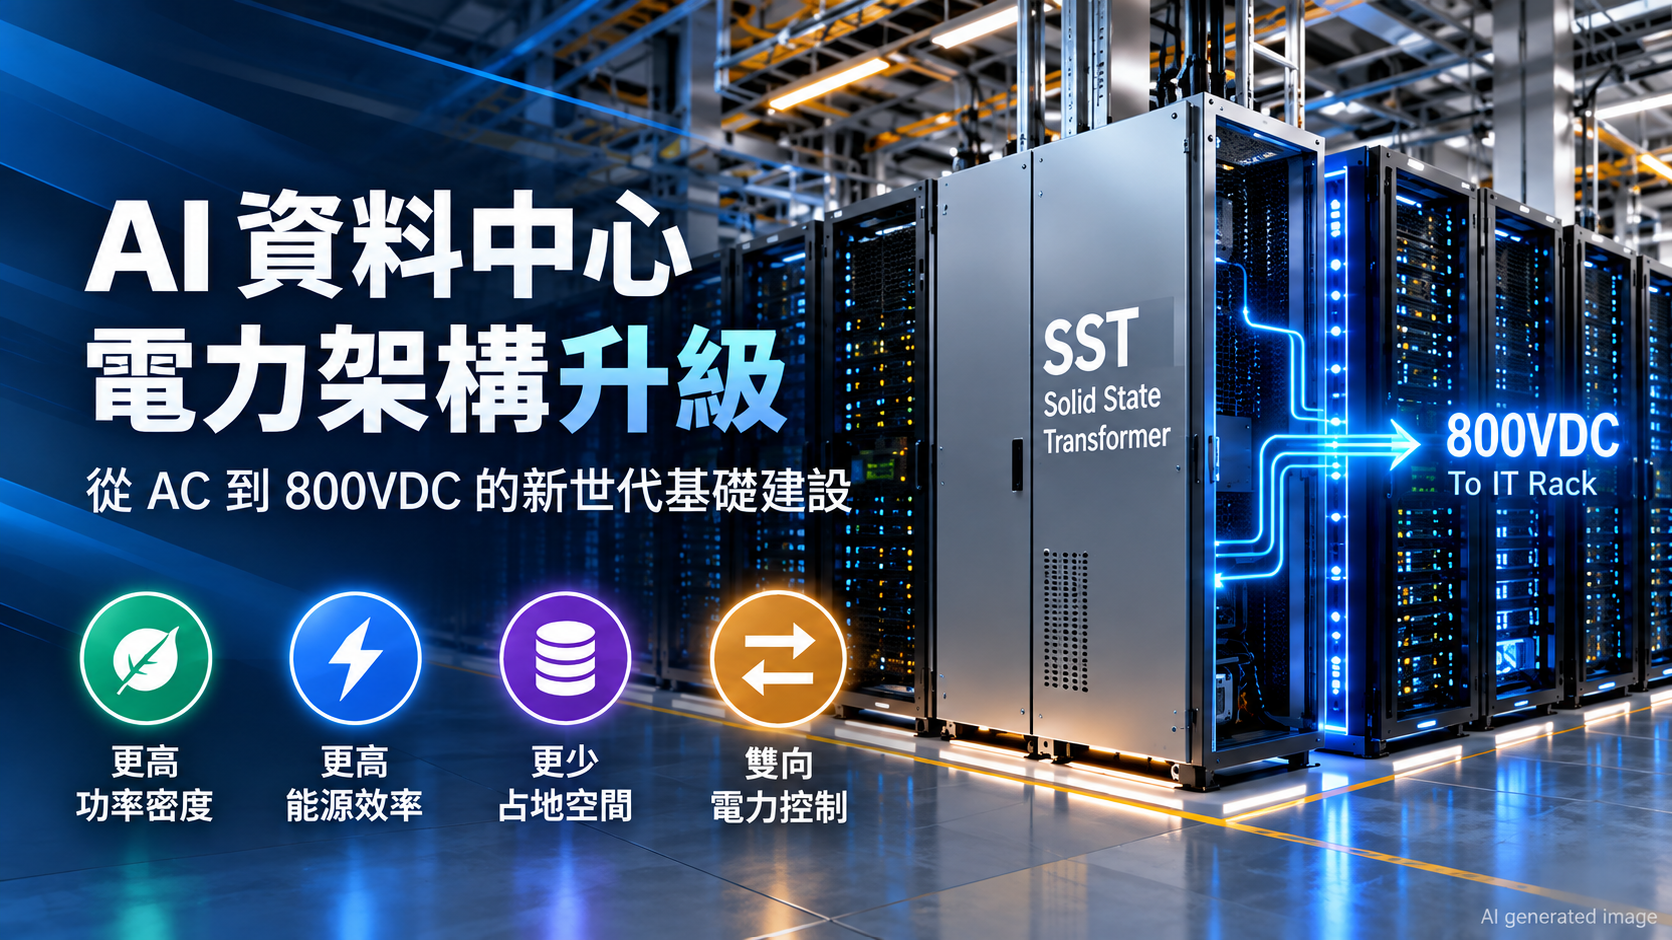
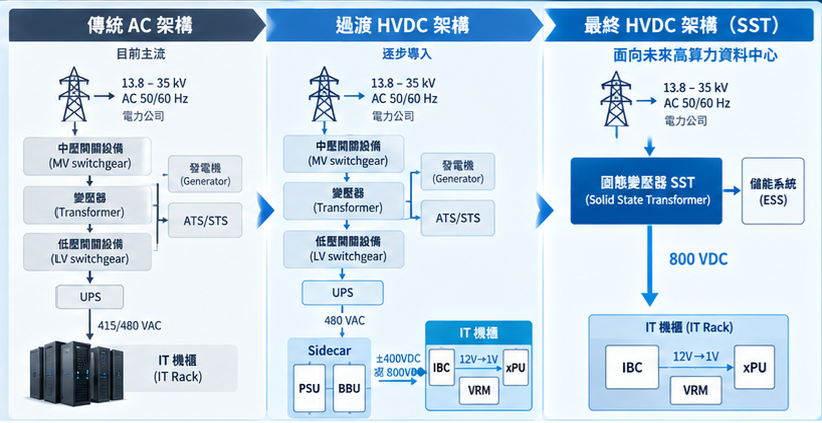
在這樣的趨勢下,資料中心供電架構也開始從傳統 48/54VDC,逐步朝 800VDC 發展。但 800VDC 並不只是單純提高供電電壓,而是牽動整體電力架構與安全架構的重新設計。


從 54V 到 800VDC,為什麼需要提高電壓?

AI 機櫃功率持續提高,最直接的挑戰就是電流。  在固定功率下,提高供電電壓可以降低所需電流。以 100kW 負載為例,54VDC 約需要 1,852A;提高至 400VDC 後降至 250A,而 800VDC 則約為 125A。  較低的電流有助於降低導體與匯流排的尺寸,同時減少傳導損耗,讓高功率密度的機櫃級供電更容易實現。  電壓提高也代表工程上的安全要求同步升高,包括絕緣協調、爬電距離與電氣間隙、直流電弧控制、維修隔離、放電及相關安全程序。因此,800VDC 帶來的並不只是效率提升,而是整套電力與安全設計邏輯的改變。


Power Rack 與 Sidecar,成為 800VDC 的重要導入架構

對既有資料中心而言,如何導入 800VDC 同樣是一項挑戰。 若將轉換設備直接整合進 IT Rack (IT 機櫃),可能占用原本就有限的機櫃空間,也會增加高功率密度環境下的擴充與散熱難度。  相較之下,Power Rack (電力機櫃)/Sidecar (側掛式電力模組) 可將 AC/DC 轉換與保護功能移出IT 機櫃,在維持機櫃層級隔離的同時,也有助於既有 AC 設備導入 800VDC。


Sidecar 可透過明確的電力邊界(Power Boundary),將早期高壓直流可能發生的故障範圍限制在模組內,並支援標準化工廠驗收測試(FAT)與試運轉,有利於後續大規模部署。 這也意味著,800VDC 的導入不只是「把電壓拉高」,而是需要重新思考電力轉換設備應該放在哪裡,以及如何建立清楚的安全邊界。


800VDC 的真正挑戰,是「安全邊界」如何定義

當 800VDC 從單一設備延伸到資料中心的完整供電路徑,安全問題就不能只停留在「Power Rack 是否通過產品認證」。  電力路徑可能從 IT 設備延伸至轉換器 (Converter)、DC Busway  (直流匯流排系統)、機房電氣設施/機房電氣安裝,再進一步涉及系統控制、電網及法規主管機關(AHJ)。因此,合規責任也會沿著整條供電路徑向外擴張。   因此:產品安全邊界,不等於系統安全邊界。


一個產品取得認證,並不代表整條 800VDC Power Path 就自動完成系統級安全驗證。真正需要建立的是涵蓋安裝、設備 以及服務與維護的完整安全協調機制。  這也是 800VDC 與傳統低壓供電架構最大的思考差異之一:安全不再只是產品本身的問題,而是整條電力路徑的系統性問題。


從產品認證走向系統級安全證據

當 800VDC 進入資料中心後,系統級安全評估需要回答的問題也更加具體:

  • 發生故障時會產生多少能量?
  • 故障如何被偵測與隔離?
  • 直流電弧如何控制?
  • 保護裝置是否能在正確時間動作?
  • 維修人員如何確認系統已經進入安全狀態?


因此,800VDC 的安全驗證需要從產品層級進一步延伸至系統層級。陳永順將重要驗證主題歸納為電擊與接地、直流切斷與選擇性保護、電弧閃絡與儲能,以及維護、個人防護裝備與上鎖/掛牌(LOTO)。   換言之,真正需要驗證的已不只是「設備能不能正常運作」,而是發生異常時,系統能不能正確反應、限制故障範圍,並讓人員安全地進行維護。


800VDC 的下一個課題:長期絕緣可靠度

除了短路、電弧與接地等立即性風險,長期絕緣可靠度也是高壓直流架構需要重新思考的課題。 以 IEC 60664-1:2020/A1:2025 相關概念來看,800VDC 的絕緣協調不能只依據設備之間的距離判斷。在長期直流電場下,直流偏壓 (DC bias)、濕氣、凝露與離子污染,都可能影響表面絕緣可靠度,進而形成電化學遷移(Electrochemical Migration, ECM)等與時間相關的問題。


因此,800VDC 的安全設計不能只問: 「爬電距離夠不夠?」, 還必須進一步考量:

  • 材料特性
  • 長期 DC 電場
  • 濕度與凝露
  • 離子污染
  • 長期運轉環境


也就是說,絕緣可靠度已從單純的幾何距離問題,轉變為電壓、材料、環境與長期運轉條件共同作用的問題。


從「能不能做」走向「能不能安全運轉」

AI 資料中心持續朝更高功率密度發展,800VDC 也成為支撐高功率機櫃級供電的重要架構方向。 但真正的挑戰,不只是能否建造 MW 級 AI Rack,而是這些設備能否在實際運轉、維護與部署過程中,持續具備可驗證的安全性。


因此,AI 電力架構的下一階段,不只是追求更高的功率密度,也需要建立從元件、設備、電力機櫃、供電路徑到整個資料中心系統的完整安全證據鏈。


AI 資料中心的下一個瓶頸,不只是電力密度,而是安全就緒度。   800VDC 的發展將逐步從「如何供應更多電力」,走向「如何在更高功率下,證明系統能夠安全運轉與維護」。


FAQ


Q1|為什麼 AI 資料中心開始從 54VDC 走向 800VDC?

因為 AI Rack 的功率密度持續提高。在相同功率下,提高 DC 電壓可以降低所需電流。例如 100kW 負載從 54VDC 提高至 800VDC,理論計算電流可由 1,852A 降至 125A,有助於降低導體尺寸與傳導損耗。


Q2|800VDC 為什麼不只是「提高電壓」?

因為電壓提升會同時改變電力架構與安全架構,帶來絕緣協調、直流電弧、接地、保護、維修隔離與系統級安全等新的設計要求。


Q3|800VDC 是 HVDC 還是 LVDC?

AI 產業常以「HVDC 800V」稱呼這類架構,但依 IEC 安裝範圍,800VDC 仍屬於 LVDC,也就是不超過 1,500VDC。


Q4|為什麼 Power Rack/Sidecar 被視為 800VDC 的重要導入架構?

Power Rack/Sidecar 可以將 AC/DC 轉換與保護移出 IT Rack,在既有 AC 設備下導入 800VDC,同時將高壓 DC 的故障範圍限制在較明確的模組邊界內,並有利於標準化 FAT 與試運轉。


Q5|一個 800VDC 電力機櫃通過認證,就代表整個系統安全嗎?

產品通過安全認證,並不代表整個系統都已完成安全驗證。800VDC 的供電路徑涵蓋機房電氣設施、轉換器、直流匯流排及其保護系統、ICT 設備,以及後續的操作與維護,因此必須從系統整體角度進行安全協調與驗證。


Q6|800VDC 的安全驗證需要看哪些項目?

包括電擊與接地、DC 切斷與選擇性保護、電弧風險與儲能,以及維護、PPE 與 LOTO (上鎖/掛牌等維修安全程序) 等面向。


Q7|800VDC 的絕緣設計是不是只要增加爬電距離?

不是。長期 DC 電場下,還需要考慮直流偏壓 (DC bias)、濕氣、凝露與離子污染,以及電化學遷移對長期表面絕緣可靠度的影響。


如需進一步了解相關檢測、驗證及技術服務,歡迎聯繫德國萊因客服信箱:service-gc@tuv.com


[AIDC 系列] AI 資料中心資安不只看設備:為什麼場域安全更關鍵?

莊珮甄 / 德國萊因工業服務與資訊安全資深業務經理

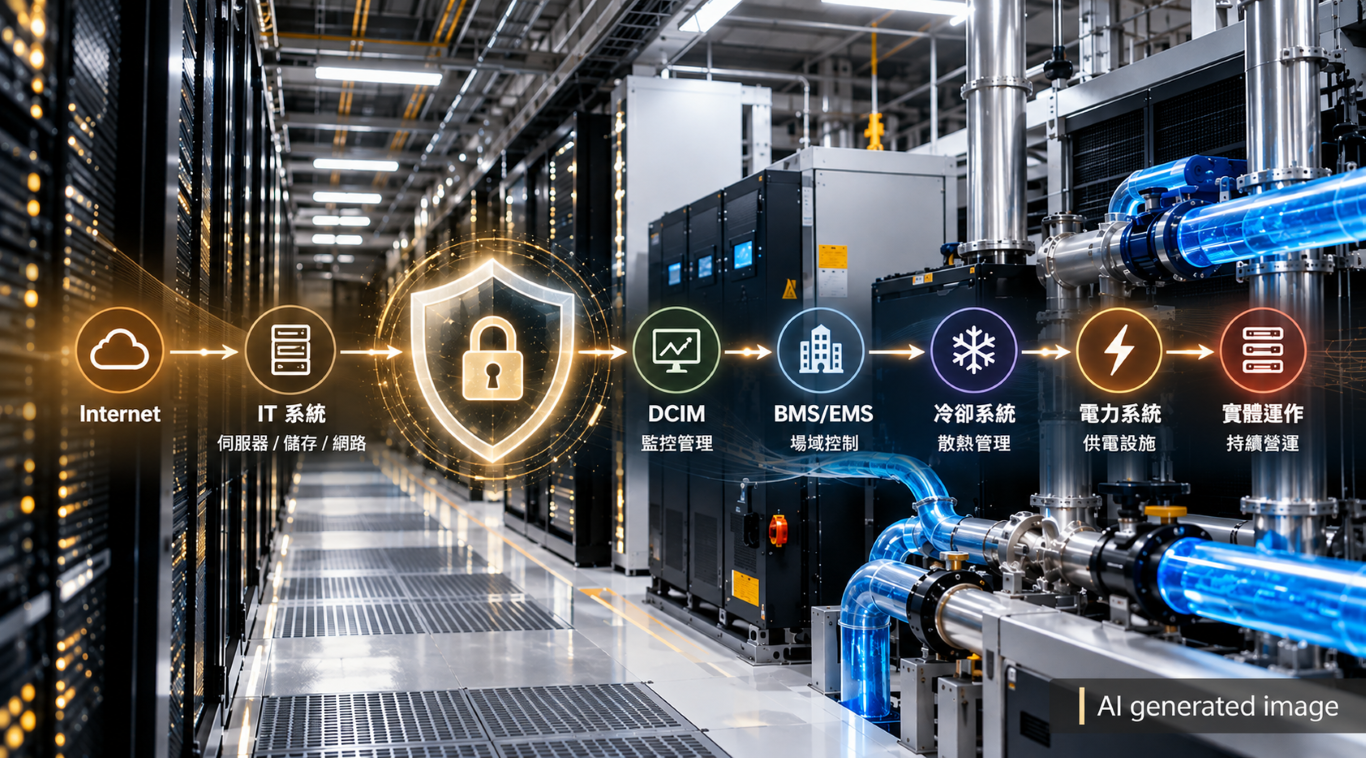
隨著 AI 應用快速發展,資料中心正在從傳統的伺服器、儲存與網路環境,轉變為高度整合的 AI 基礎設施。 GPU、AI 平台、高速網路、UPS、冷卻系統,以及 BMS、EMS、DCIM 等管理系統彼此連結,使 AI 資料中心不再只是 IT 設備的集合,而是數位系統、實體設備與營運管理高度融合的複合環境。  這意味著,資料中心的資安風險正在改變。


從 IT 資安走向 IT 與 OT 的整體防護

傳統資安往往聚焦在伺服器、儲存、網路及應用程式,但 AI 資料中心的攻擊面已進一步延伸到電力、冷卻與場域管理系統。例如 BMS 負責建築與環境管理,冷卻控制直接影響設備散熱,EMS 涉及能源管理,而 DCIM 則可能連結資料中心的監控與遠端管理。這些系統一旦遭到入侵、竄改或停止服務,影響可能不再只是資料或系統本身,而可能進一步造成營運中斷與實體環境影響。


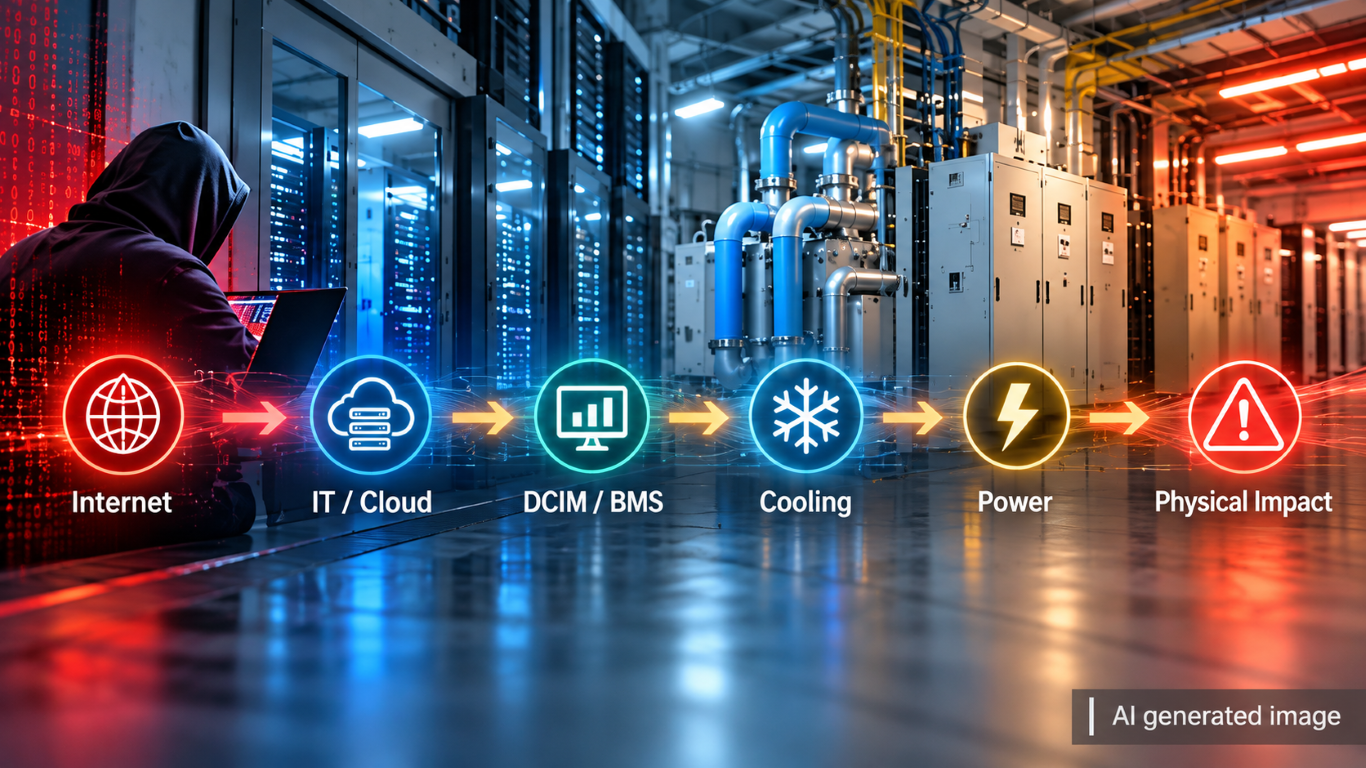
這種風險可以用一條清楚的攻擊路徑來說明:

Internet → 雲端系統/企業 IT → AIDC 管理網路 → DCIM/BMS → 冷卻/電力 → 實體影響


也就是說,網路攻擊可能一路穿透 IT 與場域控制系統,最後影響資料中心的實體運作。


                            ▲ 網路攻擊可能從 Internet 一路穿透 IT 與場域控制系統,最終造成實體影響


IT 與 OT 的界線,關鍵在「是否影響實體環境」

因此,在 AI 資料中心中區分 IT 與 OT,不能只看設備名稱,而要進一步思考設備遭到攻擊後會產生什麼影響。 GPU 伺服器、儲存系統、雲端系統、AI 平台等主要屬於 IT/數位環境;BMS、冷卻控制及部分 EMS 則可能直接涉及場域與物理環境控制;DCIM 等管理平台則可能跨越 IT 與 OT,並與電力、冷卻及其他場域系統連結;這使得資安防護需要從單一設備,進一步延伸到系統與場域。


IEC 62443:從產品到系統的資安架構

IEC 62443 提供了一套從資產所有者、系統到產品元件的資安架構。其中 IEC 62443-2 系列聚焦資產所有者的流程與管理要求;IEC 62443-3 系列則著重系統安全;IEC 62443-4 系列則進一步處理產品及元件安全。


對產品供應商而言,IEC 62443-4-1 將資安要求延伸至產品生命週期,包括安全需求、安全設計、實作、驗證、缺陷管理、修補管理及產品生命週期結束等階段;IEC 62443-4-2 則針對工業自動化與控制系統(IACS)元件提出技術安全要求。這代表資安不應該等到產品開發完成後才進行,而應該在設計階段就納入。


從「資安」走向「韌性」

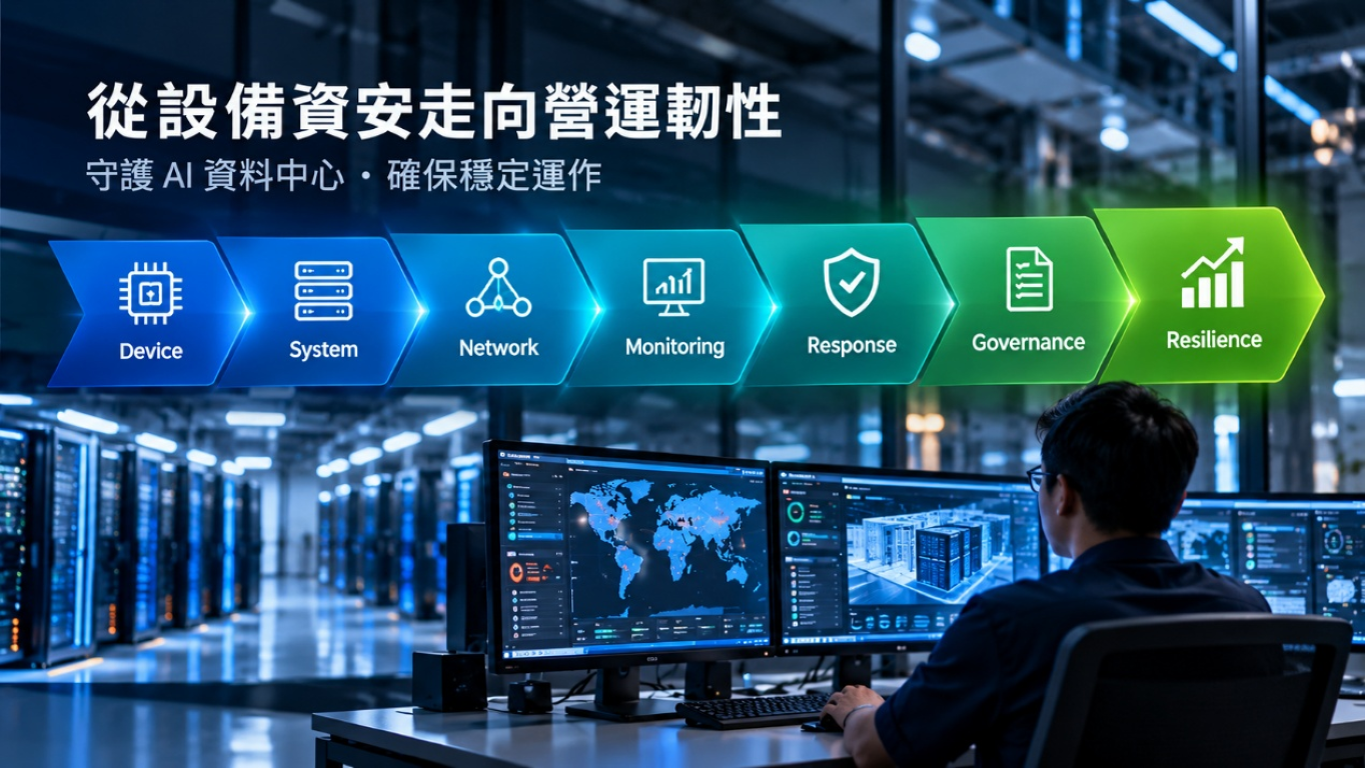
對 AI 資料中心而言,單一設備的安全只是起點。完整的防護架構還需要涵蓋系統安全、網路分區、持續監控、事件回應、治理及法規符合性,最終目標是提升整體營運韌性。這條路徑可以概括為:


設備資安 → 系統資安 → 網路分區 → 持續監控 → 事件回應 → 治理 → 法規符合性 → 營運韌性


因此,AI 資料中心的資安不能只回答「設備有沒有被保護」,還需要回答:如果攻擊真的發生,資料中心能不能持續運作、及時發現、有效回應並降低實體影響?


▲ 從設備資安走向營運韌性

從網路安全延伸到實體安全

除了網路安全,防護範圍也需要延伸至資料中心的實體環境。ISO/IEC 22237-6:2024 將物理安全保護區分為不同等級,德國萊因相關服務涵蓋資料中心實體安全的風險分析、保護等級設計、文件審查及現場稽核。這讓 AI 資料中心的安全架構形成一個更完整的概念:


設備 → 系統 → 網路 → 場域 → 營運


當 AI 基礎設施越來越複雜,資安防護也必須從單一設備的安全,走向整個資料中心的營運韌性。


FAQ


Q1. 為什麼 AI 資料中心的資安和傳統資料中心不同?

因為 AI 資料中心除了 GPU、儲存系統、網路系統等 IT 系統,也整合 UPS、冷卻系統、BMS、EMS、DCIM 等實體與管理系統,IT 與 OT 的連結更緊密。


Q2. AI 資料中心的攻擊面有哪些?

包括 GPU 伺服器、儲存系統、網路系統、AI 平台,也包括 BMS、冷卻控制、EMS、DCIM、UPS、冷水機及電力分配等。


Q3. IT 與 OT 在 AI 資料中心中如何區分?

關鍵不是單純依設備分類,而是看該系統是否直接影響實體環境。BMS、冷卻控制等涉及場域控制的系統,其資安事件可能進一步影響實體運作。


Q4. IEC 62443 是什麼?

IEC 62443 是工業自動化與控制系統的網路安全標準系列,其架構涵蓋資產所有者、系統到元件等層次。


Q5. IEC 62443-4-1 和 4-2 有什麼不同?

IEC 62443-4-1 著重安全產品開發生命週期;IEC 62443-4-2 則著重 IACS 元件的技術安全要求。


Q6. 為什麼要強調安全設計?

因為資安風險如果在產品開發後期才處理,可能涉及架構重新設計,因此應在設計初期就加入安全設計。


Q7. IEC 62443 和 CRA、NIS2 有什麼關係?

IEC 62443 可以作為 CRA、NIS2 等法規要求的技術與管理實務參考架構之一,但並非一對一的法規對應關係。  例如,IEC 62443-4-1 所涵蓋的安全產品開發生命週期,以及 IEC 62443-4-2 的元件技術要求,可以提供產品供應商建立符合 CRA 精神的資安能力;而 IEC 62443-2-1 所涵蓋的資產所有者安全管理要求,也可作為 NIS2 所強調的資安治理、風險管理與持續營運等工作的參考。實際適用哪個標準等仍需依產品、組織角色及法規具體要求進行評估。


Q8. 資安做到設備安全就夠了嗎?

完整的防護架構是從設備安全延伸到系統安全、網路分區、監控、事件回應、治理及合規,最終走向營運韌性。


如需進一步了解相關檢測、驗證及技術服務,歡迎聯繫德國萊因客服信箱:service-gc@tuv.com

2026年10月國際市場准入資訊更新

德國萊因TÜV認證 TÜV Rheinland Accreditation

Oman 阿曼

德國萊因TÜV香港獲阿曼DGSM授權成為阿曼個人電動代步工具(電動滑板車)認證指定公告機構

德國萊因TÜV香港正式獲阿曼標準化與計量總局 (Directorate General for Standards and Metrology, DGSM) 授權成為阿曼個人電動代步工具(電動滑板車)符合性評定計劃的指定公告機構 (Notified Body)。

德國萊因TÜV香港公告機構編號 (Notified Body Number) 為: 0007

此次授權進一步擴展了德國萊因TÜV在中東市場的認證與合規服務能力,協助企業更加高效地進入阿曼市場,提升產品法規符合性及市場競爭力。

計畫資訊

計畫名稱: Oman OM-SC Scheme

實施日期: 2026年4月30日

適用產品範圍

根據阿曼OM-SC計畫要求,以下產品 (HS Code: 950300100002) 納入管制範圍:

•無座椅電動滑板車 (包括可拆卸座椅型號)

•自平衡代步設備 (Hoverboards) ,包括有座椅及無座椅產品

•電動獨輪車 (Electric Monowheels) ,包括有座椅及無座椅產品

•電動滑板 (Electric Skateboards)

包含相關配件及零組件,例如電池、充電器、電源供應器

更多資訊請參考: https://mp.weixin.qq.com/s/WPIt0Z-o_nPIh6w5zsJo9w

TÜV Rheinland Hong Kong has been officially appointed by the Directorate General for Standards and Metrology (DGSM) of Oman as a Notified Body for the Oman OM-SC Scheme for Personal Electrical Transporters (Scooter) products.

Our designated Notified Body Number is 0007.

This appointment further strengthens TÜV Rheinland’s certification capabilities in the Middle East market and enables us to support manufacturers and exporters in achieving compliance and market access in Oman more efficiently.

Scheme Information

Scheme Name: Oman OM-SC Scheme

Implementation Date: 30 April 2026

Scope of Coverage

The scheme covers the following products under HS Code 950300100002:

•Electric scooters without a seat, including scooters with detachable seats

•Self-balancing transport devices (hoverboards), with or without a seat

•Electric monowheels, with or without a seat

•Electric skateboards

•Accessories and components, including batteries, chargers and adapters

For more information, please visit: https://mp.weixin.qq.com/s/WPIt0Z-o_nPIh6w5zsJo9w

參考連結: https://mp.weixin.qq.com/s/WPIt0Z-o_nPIh6w5zsJo9w

資訊 / 電信 ITE / Telecom

Argentina 阿根廷

阿根廷 ENACOM 將第 57/2026 號決議實施日期延後至 2026 年 12 月 1 日

2026年8月26日,阿根廷國家通訊局 (ENACOM) 發布了第843/2026號決議,將RAMATEL監管架構 (第57/2026號決議) 的實施日期從2026年9月1日延長至2026年12月1日。在此過渡期間,電信設備的註冊將繼續按照現行的第729/80號決議規定的程序辦理;已核准的認證有效期仍為三年,但在有效期屆滿時,必須符合新的RAMATEL標準。

On August 26, 2026, Argentina’s National Communications Authority (ENACOM) issued Resolution 843/2026, extending the implementation deadline for the RAMATEL regulatory framework (Resolution 57/2026) from September 1, 2026 to December 1, 2026. During this transition period, the registration of telecommunications equipment will continue to follow the current Resolution 729/80 procedure; Approved certifications remain valid for three years, but upon expiration, they must comply with the new RAMATEL standards.

參考連結: https://www.boletinoficial.gob.ar/detalleAviso/primera/346523/20260828

Brazil 巴西

巴西ANATEL根據第10400/2026 號法案縮減6 GHz Wi-Fi頻譜範圍

2026年8月12日,巴西國家電信局 (ANATEL) 發布第10400/2026號法案,Wi-Fi設備使用6 GHz頻段的監管要求發生重大調整。該法案修訂了第14448號法案,並縮減了目前允許Wi-Fi在6 GHz頻段內運行的頻率範圍。根據新要求,6425–7125 MHz頻段將不再開放供 Wi-Fi 使用,ANATEL計畫將6 GHz高頻段保留供國際行動通訊(IMT)服務使用(包括 5G-A 和 6G 網路),同時與 WRC-23(2023 年世界無線電通信大會)後的國際頻譜政策保持一致。

法規目前已發布並生效,強制執行時間為2027年3月1日。對於有效期超過該日期的現有ANATEL 認證產品,在進行證書更新時,須符合新的頻率範圍要求,並注意停用相應頻段。

On August 12, 2026, Brazil’s National Telecommunications Agency (ANATEL) issued Act No. 10400/2026, bringing significant changes to the regulatory requirements for Wi-Fi equipment using the 6 GHz band. This act amends Law No. 14448 and narrows the frequency range currently allowed for Wi-Fi to operate within the 6 GHz band. Under the new requirements, the 6425–7125 MHz band will no longer be used for Wi-Fi operations. ANATEL plans to reserve the 6 GHz high band for IMT mobile communication services (including 5G-A and 6G networks), while aligning with international spectrum policies following WRC-23 (the 2023 World Radio Communication Congress).

The regulations have now been issued and are in effect, with a mandatory enforcement date set for March 1, 2027. For existing ANATEL certified products whose validity period has exceeded this date, the certificate renewal process will require compliance with the new frequency range requirements, and attention should be paid to shutting down the relevant bands.

參考連結: https://sei.anatel.gov.br/sei/modulos/pesquisa/md_pesq_documento_consulta_externa.php?8-74Kn1tDR89f1Q7RjX8EYU46IzCFD26Q9Xx5QNDbqbSktQTSm7HrWW7_ccE4lnAeMWRq0Rwt67UcI4c-NAo7m6dr80Yvfd9b7PRgPjgI0nMWiMtDq_0xVsucsAk3F_2=&utm_campaign=NCC+-+News+Clientes&utm_content=SEI/ANATEL+-+16113269+-+Ato&utm_medium=email&utm_source=dinamize&utm_term=NCC+NEWS+%7c+Ato+n%C2%BA+10400+de+12/08/2026

巴西ANATEL的新版CERTIFICA平台正式投入運行

2026年9月8日,ANATEL的新版CERTIFICA平台正式投入運行,取代先前用於新產品認證和型式認可申請的Mosaico-SCH系統。新平台與SEI-ANATEL系統相連,該系統對作為ANATEL申請人的企業提出了新的註冊和授權要求。

授權OCD代表公司註冊完成後,法定代表人必須在SEI-ANATEL系統中向指定OCD的授權代表簽發電子授權書 (PoA)。 該授權應允許 OCD 代表代表公司操作產品認證和型式認可系統。無須針對每個項目單獨進行授權。

On September 8, 2026, ANATEL’s new CERTIFICA platform became operational, replacing the previous Mosaico-SCH system for new product certification and homologation applications. The new platform is linked to SEI-ANATEL, which introduces new registration and authorization requirements for companies acting as applicants before ANATEL.

Authorize the OCD Representative(s)

After the company association is completed, the legal representative must issue an Electronic Power of Attorney (PoA) in SEI-ANATEL to the authorized representative(s) of the designated OCD. The authorization should allow the OCD representative to operate the Product Certification and Homologation Systems on behalf of the company. The authorization is not required on a project-by-project basis.

Dominican Republic 多明尼加共和國

多明尼加共和國INDOTEL確定915–928 MHz頻段低功率設備的法規

2026年8月27日,多明尼加電信管理局 (INDOTEL) 採納了第074-2026號決議,明確915–928 MHz頻段內用於物聯網 (IoT)、無線射頻辨識 (RFID)、遙測及智慧計量等用途的低功率設備法規要求。該決議與該國現行的頻率分配計畫 (PNAF) 保持一致。

該決議根據設備類別和傳輸技術,設定了最大允許等效全向輻射功率 (EIRP) 及運作頻段:

– 通用低功率設備:100mW,915-928MHz;

– FHSS/數位調變系統:1W,915-928MHz;

– 工業及商業用途RFID系統:4W,920-926MHz。

On August 27, 2026, the Dominican Telecommunications Institute (INDOTEL) adopted Resolution 074-2026, clarifying regulatory requirements for low-power devices used in the 915–928 MHz band for purposes such as the Internet of Things (IoT), Radio Frequency Identification (RFID), telemetry, and smart metering. This resolution aligns with the country’s current Frequency Allocation Plan (PNAF).

This resolution sets the maximum allowable equivalent Universal Radiated Power (EIRP) level and operating frequency bands based on equipment category and transmission technology:

– General low-power equipment: 100mW, 915-928MHz;

– FHSS/Digital Modulation System: 1W, 915-928MHz;

– Industrial and commercial RFID systems: 4W, 920-926MHz.

參考連結: https://indotel.gob.do/wp-content/uploads/2026/09/Res._074-2026_banda_915-928MHz_-__signed.pdf

Honduras 宏都拉斯

宏都拉斯CONATEL擴大WAS/RLAN頻段並修訂頻譜規範

2026年8月26日,宏都拉斯國家電信委員會 (CONATEL) 通過了第NR003/26號決議,擴大無線接取、行動網路和衛星系統的頻率使用範圍。此次頻譜更新涉及設備配置及網路授權規劃方面的調整。決議已於2026年9月2日發布並生效。

該決議更新了《國家頻率分配計畫》,並修訂了現行無線接取系統及短距離設備法規中相關的頻率條款。其主要變化如下:

– 將原用於Wi-Fi 6e/7的5925–6425 MHz頻段擴展至 5925–7125 MHz;

– 明確3300–3800 MHz頻段採用TDD (時分雙工) 模式用於公眾行動通訊 (IMT/5G),在3700–4200 MHz頻段新增「行動業務(航空行動業務除外)」分配;

– 允許在S頻段 (1990–2010 MHz上行/2180–2200 MHz下行) 開展行動衛星服務;

– 在原本用於公眾移動通訊 (IMT/蜂巢式行動通訊) 的2500–2690MHz 頻段中,允許部署專用行動通訊系統;

– 在10.7–12.7 GHz、17.3–18.6 GHz及19.7–20.2 GHz頻段,放寬傳統的EPFD (等效功率通量密度) 限制,轉而採用基於鏈路效能的保護機制,促進寬頻低地球軌道/非地球同步軌道衛星系統。

On August 26, 2026, the National Telecommunications Commission of Honduras (CONATEL) adopted Resolution NR003/26, expanding the frequency framework for wireless access, mobile networks, and satellite systems. This spectrum update involves adjustments to equipment configuration and network authorization planning. The resolution was issued and came into effect on September 2, 2026.

This resolution updates the National Frequency Allocation Plan and revises the relevant frequency provisions in current regulations for wireless access systems and short-range equipment. The main changes are as follows:

– Expanding the 5925–6425 MHz band to 5925–7125 MHz for Wi-Fi 6e/7 ;

– It specifies that the 3300–3800 MHz band uses TDD (Time Division Duplex) mode for public mobile communications (IMT/5G), and adds “mobile (excluding air mobile)” allocation in the 3700–4200 MHz band;

-Satellite mobile services are allowed in the S-band (1990–2010 MHz uplink / 2180–2200 MHz downlink);

– In the 2500–2690MHz band originally used for public mobile communications (IMT/cellular mobile), dedicated mobile communication systems are permitted;

– In the 10.7–12.7 GHz, 17.3–18.6 GHz, and 19.7–20.2 GHz bands, traditional EPFD (Equivalent Power Flux Density) limits are relaxed, adopting link performance-based protection solutions to promote broadband low-Earth/non-geostationary orbit satellites.

參考連結: https://files.conatel.gob.hn/4933f6dc-681e-4fa6-92f2-a57f725872a6.pdf

Hong Kong 香港

香港OFCA發布三項技術規格

香港通訊事務管理局辦公室 (OFCA) 發布了以下三項技術規格:

– HKCA 1007 第6版 -工業、科學及醫療 (ISM) 設備符合性規範

– HKCA 1056 第3版 – E-UTRA FDD 基地台及中繼器符合性規範

– HKCA 1072 第2版 – E-UTRA TDD 基地台符合性規範

這些規範已於2026年9月1日實施。

Hong Kong OFCA published three specefications:

– HKCA 1007 Issue 6 – Conformance Specification for Industrial, Scientific and Medical Equipment.

– ​HKCA 1056 Issue 3 – Conformance Specification​ for E-UTRA FDD Base Station and Repeater.

– HKCA 1072 Issue 2 – Conformance Specification for E-UTRA TDD Base Station​.

These specifications implemented on Sep-1 of 2026.

參考連結:

1) https://www.ofca.gov.hk/filemanager/ofca/en/content_401/hkca1007.pdf

2) https://www.ofca.gov.hk/filemanager/ofca/en/content_401/hkca1056.pdf

3) https://www.ofca.gov.hk/filemanager/ofca/en/content_401/hkca1072.pdf

Japan 日本

日本 MIC 擴大特別特定無線設備範圍,新增多類車載及 WLAN 設備適用自我確認制度

日本總務省 (MIC) 於 2026 年 7 月 24 日修正《特定無線設備技術基準適合證明等規則》(Ordinance on Technical Standards Conformity Certification of Specified Radio Equipment),將部分車載無線設備及 WLAN 設備新增納入「特別特定無線設備(Special Specified Radio Equipment)」範圍,使其可適用技術基準符合自我確認制度。

新增設備包括 TPMS、UHF 頻段 RKE、Automotive Radar、In-vehicle Detection Sensor、UWB,以及工作於2.4 GHz、5.2 GHz、5.6 GHz 及 6 GHz (≤25 mW) 的 Wireless LAN 設備。

此修正旨在加速部分車載無線設備的認證程序,允許符合條件的製造商或進口商透過 「自我確認(Self-confirmation)」方式確認產品符合日本無線設備技術基準。該修正於 2026 年 7 月 24 日生效。

Japan’s Ministry of Internal Affairs and Communications (MIC) amended the Ordinance on Technical Standards Conformity Certification of Specified Radio Equipment on 24 July 2026.

The amendment expands the scope of Special Specified Radio Equipment subject to the technical standards conformity self-confirmation system. Newly covered equipment includes Tire Pressure Monitoring Systems (TPMS), Remote Keyless Entry (RKE) equipment operating in the UHF band, automotive radar, in-vehicle detection sensors, UWB equipment, and Wireless LAN equipment operating in the 2.4 GHz, 5.2 GHz, 5.6 GHz, and 6 GHz (≤25 mW) bands.

Under the revised requirements, manufacturers and importers of eligible equipment may confirm compliance with Japan’s applicable technical standards through the self-confirmation system, instead of undergoing the conventional technical standards conformity certification process.

Effective Date: 24 July 2026

Key Products Covered:

– TPMS

– RKE (UHF band)

– Automotive Radar

– In-vehicle Detection Sensor

– UWB

– Wireless LAN (2.4 GHz / 5.2 GHz / 5.6 GHz / 6 GHz ≤25 mW)

Regulatory Impact: Manufacturers and importers of the newly designated equipment should review their Japanese conformity assessment procedures, as eligible products can now utilize the self-confirmation framework applicable to Special Specified Radio Equipment.

參考連結: https://laws.e-gov.go.jp/law/356M50001000037?utm_source=chatgpt.com

Lebanon 黎巴嫩

黎巴嫩TRA 明確型號核准申請及產品進口與製造商的關係

2026年9月2日,黎巴嫩電信監管局 (TRA) 發布了編號為TRA/PRE/327-020926的通知,明確規範具備電信功能設備的型式認可程序。根據該明確規定,型式認可申請必須以製造商的名義提交。申請可由製造商直接提交,也可由其授權代表代為提交。相應的型式認可證書將以製造商的名義,針對特定的核准型號或產品核發。證書核發後,所有進口相同核准產品的進口商均可依據該型式認可進行進口。只要進口設備符合有效證書所涵蓋的型號及技術規格,便無須針對特定進口商單獨申請證書。

On September 2, 2026, the Lebanese Telecommunications Regulatory Authority (TRA) issued notice number TRA/PRE/327-020926, clarifying the model approval procedures for devices with telecommunications capabilities. According to this explicit regulation, the model approval application must be submitted in the name of the manufacturer. The application can be submitted directly by the manufacturer or by its authorized representative. The corresponding type approval certificate will be issued in the manufacturer’s name for specific approved models or products. After the certificate is issued, all importers importing products with the same approval can import according to the model approval. As long as the imported equipment meets the model and technical specifications covered by the valid certificate, there is no need to apply separately for the certificate for a specific importer.

參考連結: https://gma.caict.ac.cn/uploads/update/TRA_clarification-of-type-approval-procedure-for-telecom-enabled-equipment.pdf

Malaysia 馬來西亞

馬來西亞 MCMC 註冊四項技術規範

2026 年 8 月 4 日,馬來西亞通訊及多媒體委員會 (MCMC) 登錄了由馬來西亞技術標準論壇有限公司 (MTSFB) 制定的四項技術規範:

-MCMC MTSFB TC T015:2026-IMT-Advanced (第四代)-使用者設備規範 (第二次修訂)

-MCMC MTSFB TC T023:2026-IMT-Advanced (第四代)-基地台

-MCMC MTSFB TC T020:2026-航空無線電通信設備-規範 (第一次修訂)

-MCMC MTSFB TC G058:2026-物聯網-功能安全要求

上述技術規範依據《1998 年通訊及多媒體法》第 95 條完成登錄,旨在訂定通訊設備的技術要求,並規範物聯網部署中的功能安全,以支援馬來西亞通訊網路及設備的安全性與互通性。

On 4 August 2026, the Malaysian Communications and Multimedia Commission (MCMC) registered four technical codes developed by the Malaysian Technical Standards Forum Bhd (MTSFB):

-MCMC MTSFB TC T015:2026 – IMT-Advanced (Fourth Generation) – User Equipment Specifications (Second Revision)

-MCMC MTSFB TC T023:2026 – IMT-Advanced (Fourth Generation) – Base Station

-MCMC MTSFB TC T020:2026 – Aeronautical Radiocommunications Equipment – Specifications (First Revision)

-MCMC MTSFB TC G058:2026 – Internet of Things – Functional Safety Requirements

Registered under Section 95 of the Communications and Multimedia Act 1998, these technical codes establish technical requirements for communications equipment and address functional safety in IoT deployments. They support equipment interoperability and the safety of communications networks and equipment in Malaysia.

參考連結: https://www.mcmc.gov.my/en/media/announcements/notice-registration-of-four-technical-codes-unde

Mexico 墨西哥

墨西哥CRT修訂IFT-011-2022標準第3部分

2026年8月28日,墨西哥電信監管委員會 (CRT) 發布了針對IFT-011-2022第3部分的修訂公告。IFT-011-2022第3部分涉及用於風險或緊急情況通知的細胞廣播服務協定。該標準將於發布60個日曆日,即2026年10月27日正式生效。該標準參考的國際標準為ETSI TS 123 041 V19.3.0 (2026-02)。對已獲證書且具備硬體支援的設備,可以通過軟體升級啟動新功能,並向認證機構提交通知,納入後續的年度監督抽查;對不支援新功能的舊設備,原證書仍繼續有效,但不得辦理展延。

On August 28, 2026, the Mexican Telecommunications Regulatory Commission (CRT) issued an announcement regarding the revised Part 3 of IFT-011-2022. Part 3 of IFT-011-2022 concerns the Cellular Broadcasting Service Agreement for Notification of Risks or Emergencies. This standard will officially take effect 60 calendar days after publication, i.e., on October 27, 2026. The international standard referenced by this standard is ETSI TS 123 041 V19.3.0 (2026-02). For certified devices whose hardware may support new functions can be activated via software upgrades and notified to the certification body for subsequent annual supervision inspections. For older devices that do not support new functions, the original certificate remains valid, but extensions are not permitted.

參考連結: https://dof.gob.mx/nota_detalle.php?codigo=5797463&fecha=28/08/2026#gsc.tab=0

墨西哥 CRT 公開徵詢電信設備型式認可、號碼及廣播程序簡化措施

[法規草案] 墨西哥電信監管委員會 (CRT) 於 2026年9月10日 發布一項《簡化型式認可(Homologation)、號碼 (Numbering) 及廣播 (Broadcasting) 相關程序措施協定》草案,並就該草案進行公開諮詢。

草案提出刪除重複要求、合併或取消部分行政程序、將部分申請轉為具有即時效力的通知 (avisos de efecto inmediato),以及調整申請方式與縮短處理期限等措施,以降低相關行政負擔。公開諮詢期間為 2026年9月11日至10月9日。

On September 10, 2026, Mexico’s Commission Regulating Telecommunications (CRT) published a draft Agreement for public consultation concerning the simplification of various procedures related to Homologation, Numbering and Broadcasting.

The proposed measures include eliminating redundant requirements, merging or removing certain procedures, converting some applications into notices with immediate effect, and reducing administrative processing requirements and response times. The public consultation is open from September 11 to October 9, 2026.

參考連結: https://portal.crt.gob.mx/ConsultaPublica/Detalle/24?utm_source=chatgpt.com

Saudi Arabia 沙烏地阿拉伯

沙烏地阿拉伯開放進口 HS Code 851762900002 (具備 SIM 卡與攝影機功能) 之智慧型手錶

沙烏地阿拉伯標準、計量與品質組織 (SASO) 發布通知,允許進口歸類於HS編碼 851762900002 下、且內建手機 SIM 卡及攝影機的智慧手錶產品。該產品的 HS 編碼也已在 SABER 電子平台上啟用。所有獲認可的合格評鑑機構 (CAB須先確認產品性質及技術規格,並確保其不包含任何禁止的監控或間諜功能,且產品符合《通訊與資訊科技設備技術法規》要求的前提下,方可為符合條件的商用智慧手錶核發符合性證明。

​The Saudi Standards, Metrology and Quality Organization (SASO) issued circular that the importation of smart watch products incorporating a mobile phone SIM card and a camera is permitted under the Harmonized System (HS) Code (851762900002). The HS Code for this product has also been activated on the SABER electronic platform.

Accordingly, all accepted CABs are requested to review the product’s technical file and verify that the imported smart watches are not intended for surveillance or espionage, and shall not issue a Conformity Certificate for such products. Conformity Certificates shall only be issued for commercial smart watches that comply with the requirements of The Technical Regulation for Communications and Information Technology Devices, following verification of the nature of the product and its technical specifications, and confirmation that it does not incorporate any prohibited surveillance or espionage features.​

Singapore 新加坡

新加坡設備註冊最新動態:M2M 線上化、IoT 範圍擴展與 2G 預設停用規範

新加坡設備註冊最新動態:

1. 物聯網設備註冊範圍擴展至SER計畫

• 符合條件的物聯網設備 (包括NB-IoT/CAT-M模組) 現可通過GoBusiness門戶網站,除「一般設備註冊(GER)」計畫外,也可依「簡化設備註冊(SER)」計畫進行註冊。

2. 針對配備eSIM設備的全新eUICC要求

3. 符合 IMDA TS RG-SEC 第 2 版標準的新型住宅閘道器(RG)現可線上註冊。

• 重要通知: 不符合標準的機型,其現有註冊資料將於 2027 年 12 月 31 日後從 IMDA 設備註冊紀錄中移除。

現已開放線上辦理:

1. 自 2026 年 8 月 27 日起,所有 M2M 設備 (無論使用本地或海外 SIM 卡) 均可通過 GoBusiness 門戶網站線上註冊。

• 需採取的行動: 通過 GoBusiness 門戶網站線上註冊及/或續期新的 M2M 設備。

重要通知:此前通過線下申請獲得核准函的M2M設備,在核准函到期後,須根據以下註冊方案之一提交新申請:

• SER方案: 適用於持有歐盟型式檢驗證書 (EU-TEC) 的情況。

• GER 方案: 若您未持有歐盟型式檢驗證書 (EU-TEC),則適用此方案。您需要提交相關的實驗室測試報告和符合性聲明 (DoC)。

重要通知:由於使用海外SIM卡的M2M設備現已通過線上設備註冊流程進行註冊,因此註冊後將適用IMDA的相關設備註冊要求,包括符合性標誌要求。

2. 蜂巢式行動終端設備:線上選擇頻段 26 和 28

• 詳情: 現在在蜂巢式行動終端設備的線上申請中,可直接選擇頻段 26 和 28,須再於「附加頻率」欄位中手動輸入文字。

重要提醒: 行動電話預設停用2G連線的要求

• 詳情: 根據IMDA TS CMT第5.2.3節規定,蜂巢式行動終端設備必須預設停用 2G 連線。

• 重要通知: 不符合第5.2.3節要求的手機,將於2026年12月31日後從IMDA設備登記記錄中移除。

SINGAPORE EQUIPMENT REGISTRATION UPDATES:

1. Registration of IoT Equipment Expanded to the SER Scheme

• Eligible IoT equipment, including NB-IoT/CAT-M modules, can now be registered under the Simplified Equipment Registration (SER) scheme in addition to the General Equipment Registration (GER) scheme via the GoBusiness Portal.

2. New eUICC Requirements for Equipment with eSIM

3. New Residential Gateways (RGs) complying with IMDA TS RG-SEC Issue 2 can now be registered online.

• Important Notice: Existing registrations of non-compliant models will be cancelled from IMDA records after 31 December 2027.

NOW AVAILABLE ONLINE:

1. All M2M equipment (with local or overseas SIM) can be registered online via GoBusiness Portal starting 27 August 2026.

• Action Required: Register and/or renew new M2M equipment online via GoBusiness Portal.

Important notice : the M2M device previously obtain approval letter by offline application should submit a new application after expiration under one of the following registration schemes:

• SER Scheme: Applicable if you have an EU-Type Examination Certificate (EU-TEC).

• GER Scheme: Applicable if you do not have an EU-TEC. You will need to submit the relevant laboratory test reports and a Declaration of Conformity (DoC).

Important Notice:As M2M equipment with an overseas SIM is now registered through the online equipment registration process, the applicable IMDA equipment registration requirements, including the compliance labelling requirements, will apply upon registration.

2. Cellular Mobile Terminal: Online Selection of Bands 26 & 28

• Details: Bands 26 and 28 are now directly selectable in online applications for Cellular Mobile Terminals, eliminating free-text entry in the “Additional Frequency” field.

IMPORTANT REMINDER: Requirement to Disable 2G Connectivity by Default for Mobile Handsets

• Details: Under Section 5.2.3 of IMDA TS CMT, 2G connectivity must be disabled by default for cellular mobile terminals.

• Important Notice: Handsets non-compliant with Section 5.2.3 will be removed from IMDA equipment registration records after 31 December 2026.

Syria 敘利亞

敘利亞SY-TPRA將禁止進口僅支援2G和3G網路的設備

2026年9月2日,敘利亞電信與郵政監管局 (SY-TPRA) 發布第21號通告,通告宣布自2026年10月1日起,SY-TPRA將不再向僅支援2G和/或3G 網路的設備核發進口許可證。

On September 2, 2026, the Syrian Telecommunications and Postal Regulatory Authority (SY-TPRA) issued Circular No. 21, announcing that starting October 1, 2026, SY-TPRA will no longer issue import licenses to devices that only support 2G and/or 3G networks.

參考連結: https://sytpra.gov.sy/pages/%D8%A7%D9%84%D8%A3%D8%AE%D8%A8%D8%A7%D8%B1/%D8%AA%D8%B9%D9%85%D9%8A%D9%85-%D8%A8%D8%AE%D8%B5%D9%88%D8%B5-%D9%85%D9%86%D8%B9-%D8%A7%D8%B3%D8%AA%D9%8A%D8%B1%D8%A7%D8%AF-%D8%A3%D9%8A-%D8%AA%D8%AC%D9%87%D9%8A%D8%B2%D8%A7%D8%AA-%D8%A7%D8%AA%D8%B5%D8%A7%D9%84%D8%A7%D8%AA-%D8%AA%D8%B9%D9%85%D9%84-%D8%B6%D9%85%D9%86-%D8%B4%D8%A8%D9%83%D8%A7%D8%AA-%D8%A7%D9%84%D9%87%D8%A7%D8%AA%D9%81-%D8%A7%D9%84%D9%86%D9%82%D8%A7%D9%84-%D9%85%D8%A7%D9%84%D9%85-%D8%AA%D8%AF%D8%B9%D9%85-%D8%A7%D9%84%D8%AC%D9%8A%D9%84-%D8%A7%D9%84%D8%B1%D8%A7%D8%A8%D8%B9-4g-lte-%D9%88%D9%85%D8%A7-%D8%A8%D8%B9%D8%AF%D9%87-%D9%84%D8%B4%D8%A8%D9%83%D8%A7%D8%AA-%D8%A7%D9%84%D8%A7%D8%AA%D8%B5%D8%A7%D9%84%D8%A7%D8%AA-%D8%A7%D9%84%D9%86%D9%82%D8%A7%D9%84%D8%A9

Thailand 泰國

泰國 NBTC 更新 5.8 GHz WLAN 產品測試標準

2026 年 8 月,泰國國家廣播與電信委員會 (NBTC) 更新 5.8 GHz WLAN 產品的測試標準認可要求,新增接受 ETSI EN 301 893 V2.2.1 或更新版本。

對於工作在 5.725–5.850 GHz 頻段的 WLAN 產品,目前可接受的測試標準包括:

-ETSI EN 302 502

-ETSI EN 301 893 V2.2.1 或更新版本

-FCC Part 15.247

-FCC Part 15.407

由於 EN 300 440 與 EN 301 893 的適用範圍不同,建議申請人優先提供符合 NBTC 要求的 FCC 測試報告,或事先確認 ETSI EN 301 893 測試報告的版本及頻率覆蓋範圍是否符合要求。

In August 2026, Thailand’s National Broadcasting and Telecommunications Commission (NBTC) updated its test standard acceptance requirements for 5.8 GHz WLAN products, adding ETSI EN 301 893 V2.2.1 or later versions to the accepted standards.

For WLAN products operating in the 5.725–5.850 GHz frequency band, the currently accepted test standards include:

-ETSI EN 302 502

-ETSI EN 301 893 V2.2.1 or later versions

-FCC Part 15.247

-FCC Part 15.407

As EN 300 440 and EN 301 893 have different scopes of applicability, applicants are advised to prioritize providing FCC test reports that meet NBTC requirements or to verify in advance whether the version and frequency coverage of the ETSI EN 301 893 test report meet the requirements.

家用電器 House Appliances

Brazil 巴西

巴西INMETRO發布空調與家用冷藏設備新版法規

2026年9月11日,巴西國家計量、品質和技術研究院 (INMETRO) 發布條例550/2026 (空調) 及 條例551/2026 (冰箱及類似產品) 兩項整合法規,統一整合符合性評估要求、能源效率標籤 (ENCE) 及市場准入規定,並同步更新相關過渡期實施安排。

On 11 September 2026, Brazil’s National Institute of Metrology, Quality and Technology (INMETRO) published Portaria No. 550/2026 for air conditioners and Portaria No. 551/2026 for refrigerators and similar appliances, consolidating conformity assessment requirements, ENCE energy labelling provisions, and market access regulations into unified frameworks.

Saudi Arabia 沙烏地阿拉伯

沙烏地阿拉伯已強制2025版空調能效標準

針對大容量及小容量空調的 SASO 2874 和 SASO 2663 能源效率標準 (更新版) 的實施時間表進行提醒。請注意以下關鍵日期:

• 2026年8月31日:停止核發依據舊標準申請的能源效率證書;SLS 現已準備好受理依據新標準的申請。

• 2026年11月29日:依據舊標準核發的能源效率證明書將被註銷。

• 2026年12月1日:更新後的標準將對本地製造商及進口通關程序強制執行。

請審查所有正在進行及即將提交的申請,並確保新產品及待運貨物在強制實施日期前符合更新後的標準要求。

This is a reminder regarding the implementation timeline for the updated SASO 2874 and SASO 2663 energy-efficiency standards for small- and large-capacity air conditioners.

Please note the following key dates:

•31 August 2026: Issuance of Energy Efficiency certificates under the previous standards was stopped. And SLS is ready now to submit the applications based on new standards.

•29 November 2026: Energy Efficiency certificates issued under the previous standards will be cancelled.

•1 December 2026: The updated standards will become mandatory for local manufacturers and customs clearance.

Please review all ongoing and upcoming applications and ensure that new products and shipments comply with the updated standards before the enforcement date. Kindly take the necessary actions accordingly if necessary.

SASO更新冰箱及冷凍櫃能源效率實施時程

沙烏地阿拉伯標準、計量及品質組織 (SASO) 發布新版 SASO 2892:2025,更新冰箱、冷藏冷凍箱及冷凍櫃的能源性能、測試及能源效率標示要求,並取代 SASO 2892:2018。

實施時程:

– 2026 年 11 月 (預計): SASO 將啟用更新後的能源效率認證系統,並開放 Energy Label Upgrade Portal,供目前依 2018 年版標準註冊的產品進行更新。

– 2027 年 8 月 21 日: SASO 將停止依舊版 SASO 2892:2018 核發新的能源效率及 SABER 證書。

– 2027 年 11 月 19 日: 依 2018 年版取得的現有能源效率證書將全部取消,並開放 Energy Label Replacement Portal。

– 2027 年 11 月 21 日: 沙烏地海關 (入境口岸) 及當地製造商開始嚴格執行新版要求,不符合要求的產品將無法通關。

– 2028 年 3 月 21 日: 新版要求全面適用於當地市場及倉庫,舊版替換入口網站將永久關閉,所有零售庫存均須符合 2025 年版標準。

The Saudi Standards, Metrology and Quality Organization (SASO) has issued the new SASO 2892:2025 standard, which updates the energy performance, testing and labeling requirements for refrigerators, refrigerator-freezers and freezers, replacing SASO 2892:2018.

Enforcement Timeline:

– November 2026 (Expected): SASO will launch the updated energy-efficiency certification system and activate the Energy Label Upgrade Portal for products currently registered under the 2018 version.

– 21 August 2027: SASO will stop issuing new Energy Efficiency and SABER certificates under the previous SASO 2892:2018 standard.

– 19 November 2027: All existing energy-efficiency certificates under the 2018 version will be canceled, and the Energy Label Replacement Portal will open.

– 21 November 2027: Strict enforcement will begin at Saudi Customs (ports of entry) and for local manufacturers. Non-compliant products will not be permitted to clear customs.

– 21 March 2028: Full enforcement will begin in local markets and warehouses. The old replacement portal will close permanently, and all retail stock will be required to comply with the 2025 version.

能源效率要求 Energy Efficiency Requirements

India 印度

印度電磁爐強制性能源效率星級標示制度延後至 2027 年 1 月 1 日實施

印度能源效率局(BEE)的電磁爐能源效率星級標示制度,原定於 2026 年 7 月 1 日起由自願性轉為強制性。

2026 年 4 月 4 日,印度電力部 (MoP) 在與 BEE 協商後發布通知,將電磁爐強制性能源效率星級標示制度的實施日期推遲至 2027 年 1 月 1 日。

BEE 監管範圍涵蓋的產品包括:

• 各式桌上型電磁爐

• 通常被稱為電磁爐台 (induction cooktops) 或電磁爐 (induction stoves) 的產品

• 供家庭或類似用途使用的、具備一個或多個烹飪區的電器

On 2025/12/18, BEE Induction hobs will transition from a voluntary to a mandatory BEE star labelling regime starting 1 July, 2026.

On 2026/04/04 Minstry of Power (MoP) in consultation with BEE has issued Notification to defer Mandatory Star Labelling for Induction Hobs to Jan. 01,2027.

Products covered under the BEE scope include:

•All types of countertop induction hobs

•Products commonly referred to as induction cooktops or induction stoves

•Appliances intended for household or similar use with one or more cooking zones

Nigeria 奈及利亞

奈及利亞標準局發布《強制性能源效率標示計畫法規》(2026 年草案)

[法規草案] 奈及利亞標準局 (SON) 發布了《奈及利亞標準局強制性能源標示計畫法規 (2026年草案)》。

本法規適用於奈及利亞標準局 (SON) 已制定最低能效性能標準 (MEPS) 的所有電器產品,包括但不限於:a) 家用冰箱和冷凍箱 (NIS 942);b) 空調 (NIS 943);c) 普通照明燈泡 (NIS 1209-1);d) 家用燈具 (SNIS);電視機 (NIS 957);g) 電熱水器 (NIS 921);以及 h) 電動馬達 (NIS 1236)。

該草案目前處於公眾意見徵詢階段,截止日期為2026年10月23日。

STANDARDS ORGANISATION OF NIGERIA (SON) published Draft Standards Organisation of Nigeria Mandatory Energy Labelling Scheme Regulations 2026

1. These regulations apply to all electrical appliances for which Minimum Energy Performance Standards (MEPS) have been established in Nigeria by the Standards Organistaion of Nigeria (SON), including but not limited to-a) Household refrigerators and freezers (NIS 942);b) Air conditioners (NIS 943);c) General lighting lamps (NIS 1209-1);d) Luminaries (NIS 1209-2);e) Comfort fans (NIS 919);f) Television Sets (NIS 957);g) Electric water heaters (NIS 921); andh) Electric motors (NIS 1236)

2. These Regulations govern all persons or entities that manufacture, assemble, import, offer for sale, distribute, install, or otherwise place such regulated products, on the market in Nigeria and also apply to all new appliances with established MEPS intended for use within Nigeria.

The draft is currently open for public comments until 23 October 2026.

參考連結: https://eping.wto.org/en/Search/Index?viewData=%20G/TBT/N/NGA/27

South Africa 南非

南非修訂 VC 9008 能源效率及標示強制性規範,家電及影音產品分階段提高能源效率要求

2026 年 8 月 28 日,南非政府正式發布 Government Notice No. 7859,修訂《電氣及電子設備能源效率及標示強制規範》(VC 9008)。本次修訂將分兩階段實施,分別於公告發布後 12 個月及 24 個月生效,即預計自 2027 年 8 月及 2028 年 8 月起實施。

本次修訂主要涉及空調、熱泵、可攜式空調/熱泵以及冰箱和冷凍櫃,並提高相關產品的最低能源效率等級要求。

此外,VC 9008 所涵蓋產品仍須符合南非能源效率標示及相關 NRCS 強制性要求。既有 VC 9008 制度下,相關產品涉及南非國家強制性規範監管機構((National Regulator for Compulsory Specifications,NRCS)等合規要求。

出口商及製造商應提前確認產品的能源效率測試結果、能源標籤及 NRCS 法規符合性文件是否符合新要求,尤其是空調、熱泵及冰箱/冷凍櫃產品,並依兩階段生效時間提前進行產品及測試報告評估。

On 28 August 2026, the South African Government published Government Notice No. 7859 in Government Gazette No. 55257, introducing amendments to the Compulsory Specification for Energy Efficiency and Labelling of Electrical or Electronic Appliances (VC 9008). The revised requirements will be implemented in two phases, taking effect 12 months and 24 months after publication, respectively.

The amendments primarily cover air conditioners, heat pumps, portable air conditioners/heat pumps, and refrigerators/freezers, with revised minimum energy efficiency requirements:

– Air Conditioners: Class G → Class F

– Heat Pumps: Class G → Class F

– Portable Air Conditioners/Heat Pumps: Class G → Class G

– Refrigerators/Freezers: Class G → Class F

Applicable test standards include SANS/ISO 5151, SANS/ISO 16358-1/-2/-3, SANS 18326, SANS/IEC 62552-1/-2/-3 and SANS/ISO 13253, depending on the product category. The amended requirements also specify that refrigerants used in air conditioners, heat pumps and refrigerators/freezers must comply with applicable South African refrigerant regulations.

Products covered by VC 9008 remain subject to South Africa’s mandatory energy-efficiency labelling and applicable NRCS compliance requirements. Under the existing VC 9008 framework, relevant products are subject to NRCS approval/Letter of Authority (LOA) requirements.

Manufacturers and exporters should review their products, energy-efficiency test reports, energy labels and NRCS compliance documentation in advance of the two implementation stages, particularly for air conditioners, heat pumps and refrigerators/freezers.

參考連結: https://www.gov.za/documents/notices/national-regulator-compulsory-specifications-act-compulsory-specification-47?utm_source=chatgpt.com

Switzerland 瑞士

瑞士發布局部空間加熱器、外接電源供應器及商用油炸機能源效率法規修訂草案

[法規草案] 2026年9月17日,瑞士聯邦能源局向世界貿易組織 (WTO) 通報了關於《能源效率條例》修訂草案。

作為對2017年11月1日頒布的《能源效率條例》(EnEV; SR 730.02) 現行修訂工作的一部分,相關規定正根據歐盟法律進行調整。其中,附件1.18 (局部空間加熱器) 和附件2.2 (外接電源供應器) 中的能源效率要求已根據歐盟法律進行了調整;附件2.14中現有的針對歐盟法律的例外條款也進行了部分修訂,並提高相關要求。新規要求商用油炸機在不使用時必須自動降低溫度。

該草案的公眾諮詢期截至2026年11月16日。

擬通過日期:2027年6月1日

擬生效日期:2027年7月1日

On Sept 17th, 2026, the Swiss Federal Office of Energy​ notified WTO about the draft revision on the Energy Efficiency Ordinance.

As part of the present revision of the Energy Efficiency Ordinance of November 1, 2017 (EnEV; SR 730.02), adaptations to EU law are being made.Energy efficiency requirements are adapted to EU law in Annexes 1.18 (Local Space Heaters) and 2.2 (external power supplies). The existing exception to EU law in Annex 2.14 is being partially revised and tightened. Commercial deep fryers are now required to automatically lower the temperature when not in use.

This draft is open for public consultation until 16 November 2026.

Proposed date of adoption: 1 June 2027

Proposed date of entry into force: 1 July 2027

參考連結: https://eping.wto.org/en/Search/Index?viewData=%20G%2FTBT%2FN%2FCHE%2F303

電池 / Batteries

Brazil 巴西

巴西 ANATEL 延後固定式鋰二次蓄電池符合性要求強制實施日期

巴西國家電信局 (ANATEL) 於 2026 年 8 月 7 日發布 Ato No. 10,229,修訂Ato No. 5,314 (2026 年 4 月 14 日) 所制定之「固定式應用二次鋰蓄電池符合性評估技術要求及測試程序」。

Ato No. 10,229 將原訂於 2026 年 10 月 12 日開始強制適用的要求,延後至 2027 年 10 月 12 日。

On 7 August 2026, the National Telecommunications Agency of Brazil (ANATEL) issued Act No. 10,229, amending Act No. 5,314 of 14 April 2026, which established the Technical Requirements and Test Procedures for the Conformity Assessment of Secondary Lithium Accumulators for Stationary Applications.

The mandatory application date of the requirements has been postponed from 12 October 2026 to 12 October 2027.

參考連結: https://informacoes.anatel.gov.br/legislacao/atos-de-certificacao-de-produtos/2026/2164-ato-10229

其他 / 多主題產品 Others / Products with Multiple Subjects

Russia 俄羅斯

俄羅斯強化市場監管與 EAC 符合性文件的連動機制

2026年8月4日,俄羅斯發布 Federal Law No. 331-FZ,建立針對不符合強制性要求或可能對生命、健康造成危害之產品,暫停或禁止其銷售的新機制,相關主要規定將於 2027年3月1日 起生效。

根據新規,主管機關在法定情況下可對特定批次、特定產品類型或名稱,以及特定製造商生產的產品發布暫停或禁止銷售的命令。

對於適用強制性符合性評鑑,且具有系列生產 Certificate of Conformity (CoC) 或 Declaration of Conformity (DoC) 的產品,在規定情況下,相關銷售限制資訊將記錄於俄羅斯符合性證書及符合性聲明登錄系統,並與相關符合性文件的登錄資訊建立連動機制。在特定情況下,暫停或禁止銷售亦將導致相關 CoC/DoC 的效力被暫停;當限制解除時,相關恢復資訊亦將更新至登錄系統。

因此,新制度將進一步強化市場監管措施與 EAC 符合性文件狀態之間的關聯。企業在確認產品具有有效 CoC/DoC 時,亦需留意該產品是否受到主管機關發布的暫停或禁止銷售措施。

對於同時適用俄羅斯強制商品數位識別碼制度的產品,相關銷售限制資訊在適用情況下,亦可傳送至 GIS MT (Честный ЗНАК)。

On August 4, 2026, Russia adopted Federal Law No. 331-FZ, establishing a new mechanism for suspending or prohibiting the sale of products that fail to comply with mandatory requirements or may pose a risk to life or health. The main provisions will enter into force on March 1, 2027.

Under the new rules, supervisory authorities may issue orders to suspend or prohibit the sale of a specific batch, type or product name, or products manufactured by a specific manufacturer, in cases specified by law.

For products subject to mandatory conformity assessment and covered by a Certificate of Conformity (CoC) or Declaration of Conformity (DoC) for serial production, information on applicable sales suspension or prohibition orders will, in specified cases, be recorded in Russia’s Register of Certificates of Conformity and Declarations of Conformity and linked to the relevant conformity records. In certain cases, the sales restriction will also result in the suspension of the relevant CoC/DoC. Information on the resumption of sales will be updated in the register when the restriction is lifted.

The new mechanism therefore strengthens the link between market-surveillance measures and the status of EAC conformity documents. Businesses will need to consider not only whether a valid CoC/DoC is available, but also whether the relevant product is subject to a regulatory order suspending or prohibiting its sale.

For products also subject to Russia’s mandatory digital product-marking system, information on sales restrictions may additionally be transmitted to GIS MT (CHESTNY ZNAK), where applicable.

參考連結: https://www.rospotrebnadzor.ru/about/info/news/news_details.php?ELEMENT_ID=32836

Egypt 埃及

埃及新增太陽能產品 GOEIC 出貨前檢驗要求

自 2026 年 8 月 17 日起,埃及擴大 GOEIC 符合性驗證 (Verification of Conformity, VoC) 計畫的管制範圍,將特定太陽能發電及太陽能熱水設備納入管制。受管制產品出口至埃及前,須依規定完成出貨前檢驗 (Pre-Shipment Inspection, PSI),並取得相應的檢驗/符合性文件,以確認產品符合相關要求並協助通關。

新增管制產品包括:

– 太陽光電(PV)系統:太陽光電模組、太陽光電變流器及太陽能電池;

– 平板式太陽能熱水系統: 平板式太陽能集熱器及儲水箱;

– 真空管式太陽能熱水系統: 儲水箱及真空玻璃管。

受影響產品的出口商應於出貨前依 GOEIC 要求安排相關檢驗,並取得適用的檢驗/符合性證明文件。實際適用範圍及所需文件應依產品類型及 GOEIC 的產品分類進一步確認。

生效日期: 2026 年 8 月 17 日

管制制度: GOEIC 符合性驗證 (VoC)/出貨前檢驗 (PSI)

適用範圍: 特定太陽光電及太陽能熱水設備

Effective 17 August 2026, Egypt has expanded the scope of its GOEIC Verification of Conformity (VoC) programme to cover specified solar energy and solar water-heating products. Covered shipments are subject to pre-shipment inspection and the relevant inspection/conformity documentation before export to Egypt. The measure is intended to verify product compliance and facilitate customs clearance.

The newly covered products include:

– Photovoltaic (PV) systems: PV panels, PV inverters and solar batteries;

– Flat-plate solar water-heating systems: flat-plate solar collectors and water storage tanks;

– Evacuated-tube solar water-heating systems: water storage tanks and vacuum glass tubes.

Exporters of the affected products should arrange the required inspection and obtain the applicable certificate/documentation before shipment to Egypt. The applicable product scope and inspection requirements should be confirmed based on the product type and applicable GOEIC classification.

Effective date: 17 August 2026

Regulatory programme: GOEIC Verification of Conformity / Pre-Shipment Inspection

Scope: Specified photovoltaic and solar water-heating products

India 印度

印度 MeitY將智慧型手機螢幕保護貼納入 BIS 強制註冊範圍

2026 年 9 月 21 日,印度MeitY發布公告 S.O. 5190(E),修訂《2021 年電子與資訊技術產品強制註冊令》(Electronics and Information Technology Goods (Requirement of Compulsory Registration) Order, 2021,CRO),將「智慧型手機螢幕保護貼(Screen Protectors for Smartphones)」新增至強制註冊產品清單第 66 項。

該產品須符合印度標準 IS 19348:2025《Glass Screen Protector — Specification》。相關要求將自 2027 年 4 月 1 日起生效。

因此,自生效日起,受該命令規範的智慧型手機螢幕保護貼將納入印度 BIS 強制註冊管理範圍,相關製造商及進口商應提前確認產品是否符合 IS 19348:2025 及 BIS 註冊要求。

On 21 September 2026, the Ministry of Electronics and Information Technology (MeitY) issued S.O. 5190(E), amending the Electronics and Information Technology Goods (Requirement of Compulsory Registration) Order, 2021 (CRO) to add Screen Protectors for Smartphones as Item No. 66 under the mandatory registration product list.

The product is required to comply with IS 19348:2025, Glass Screen Protector — Specification. The new requirements will take effect from 1 April 2027.

From the effective date, applicable smartphone screen protectors will be subject to India’s mandatory BIS registration requirements. Manufacturers and importers are advised to review their products in advance to ensure compliance with IS 19348:2025 and the applicable BIS registration requirements.

參考連結: https://www.bis.gov.in/product-certification/products-under-compulsory-certification/scheme-ii-registration-scheme/?utm_source=chatgpt.com&lang=en

Peru 秘魯

秘魯發布電路開關相關草案

[法規草案] 秘魯發布了一份技術法規草案,針對用於住宅、商業及類似設施的帶過電流保護功能的低壓斷路器,規定了其在生產、進口和銷售方面的技術、安全及標示要求。

該通報的技術法規草案旨在確保此類設備的使用不會對人身生命安全或周圍環境構成風險,有助於降低由電氣故障 (如火災或觸電) 引發的危害。

該草案的公眾諮詢期截至2026年11月16日。

Peru has published a draft Technical Regulation establishing the technical, safety, and labelling requirements for the production, importation, and marketing of low-voltage automatic switches with overcurrent protection for household, commercial, and similar installations.

The aim of the of the notified draft Technical Regulation is to ensure that the use of these devices does not pose a risk to human life and safety or to the surrounding environment, thereby helping to mitigate hazards arising from electrical faults, such as fires or electrocution.

The draft is open for public consultation until 16 November 2026.

參考連結: https://eping.wto.org/en/Search/Index?viewData=%20G/TBT/N/PER/183

South Korea 韓國

韓國修訂《電氣用品及生活用品安全管理運用要領》

韓國技術標準院 (KATS) 為確保電氣用品及生活用品安全管理制度順利運作,修訂《電氣用品及生活用品安全管理運用要領》。

主要修訂內容:

附表 8-新增認證機構代碼: 因新指定電氣用品安全認證機構,新增該機構的安全認證及安全確認申報代碼。

附表 8-更新地名: 更新地區名稱及海外國家名稱。

附表 25-整理安全標準清單: 修正清單中的誤植內容。

本公告自公布日起施行,即 2026 年 9 月 11 日起生效。

The Korean Agency for Technology and Standards (KATS) has revised the Operational Guidelines for the Safety Management of Electrical Appliances and Consumer Products to ensure the smooth operation of the safety management system for these products.

The main amendments are as follows:

– Annex 8 – Addition of certification body codes: Following the designation of a new electrical appliance safety certification body, codes for safety certification and safety confirmation reporting have been assigned to the new body.

– Annex 8 – Update of geographical names: Regional names and foreign country names have been updated.

– Annex 25 – Revision of the list of safety standards.

– Correction of typographical errors.

This notice takes effect on the date of publication, September 11, 2026.

Taiwan 台灣

台灣BSMI修正「應施檢驗電源供應設備類商品」及「資訊產品類商品」相關檢驗規定

經濟部標準檢驗局 (BSMI) 修正「應施檢驗電源供應設備類商品」及「資訊產品類商品」相關檢驗規定,涵蓋電動車充電設備、電池充電器、UPS、不斷電系統及各類電源轉接器等產品。修正重點包括新增型式認可逐批檢驗機制、更新CNS檢驗標準、導入新版安全與資訊安全規範,以及調整RoHS限用物質標示要求。部分既有IEC或舊版測試報告可透過差異測試轉換使用,以利制度銜接。

The Bureau of Standards, Metrology and Inspection (BSMI), under the Ministry of Economic Affairs (MOEA), has proposed amendments to inspection requirements for power supply equipment and information technology products, covering EV charging equipment, battery chargers, UPS systems, and various power adapters. Key revisions include the introduction of type-approved batch inspection schemes, updated CNS safety standards, enhanced cybersecurity requirements, and revised RoHS labeling obligations. Existing IEC or previous-version test reports may be converted through supplementary difference testing to facilitate regulatory transition.

參考連結: https://www.bsmi.gov.tw/wSite/public/Attachment/f1789026150685.pdf
[AIDC 系列] AI 資料中心液冷安全:CDU 如何做好防洩漏設計?

鄭國岸 / 德國萊因電子電氣產品服務專案經理

AI 資料中心持續提高運算密度,液冷技術也逐漸成為高功率設備散熱的重要方案。當冷卻液從資料中心的周邊系統進一步進入設備附近,甚至直接參與 IT 設備的散熱,液冷系統的安全問題也從單純的散熱效率,延伸至壓力、材料、管路、接頭與洩漏等可靠度課題。 其中,冷卻液分配裝置(Coolant Distribution Unit, CDU)是液冷系統的重要設備。依據 AI 資料中心規模大小可分為放置於機櫃內的機櫃型 CDU 及設置於機櫃列之間的機櫃列間 CDU。


CDU 不只是「分配冷卻液」

CDU 的基本任務是管理冷卻液並且有效平均分配到液冷系統中,從安全的角度來看冷卻液在設備內如何被控制與隔離也是重要的一環。


依據 IEC 62368-1 章節 G.15「加壓液體填充元件或組件」的相關要求,針對獨立式液體填充組件及模組化液體填充組件提出各自的評估方式。其目的在確認冷卻液在 AI 資料中心應受到適當保護,避免管線受到尖銳邊緣等因素損傷,進而導致冷卻液洩漏影響 AI 資訊中心正常運作。 液冷設備的安全設計,不能只看冷卻液本身,而需要從液體、管路、接頭與設備結構的整體關係來看。


液冷系統首先要控制的是「壓力」

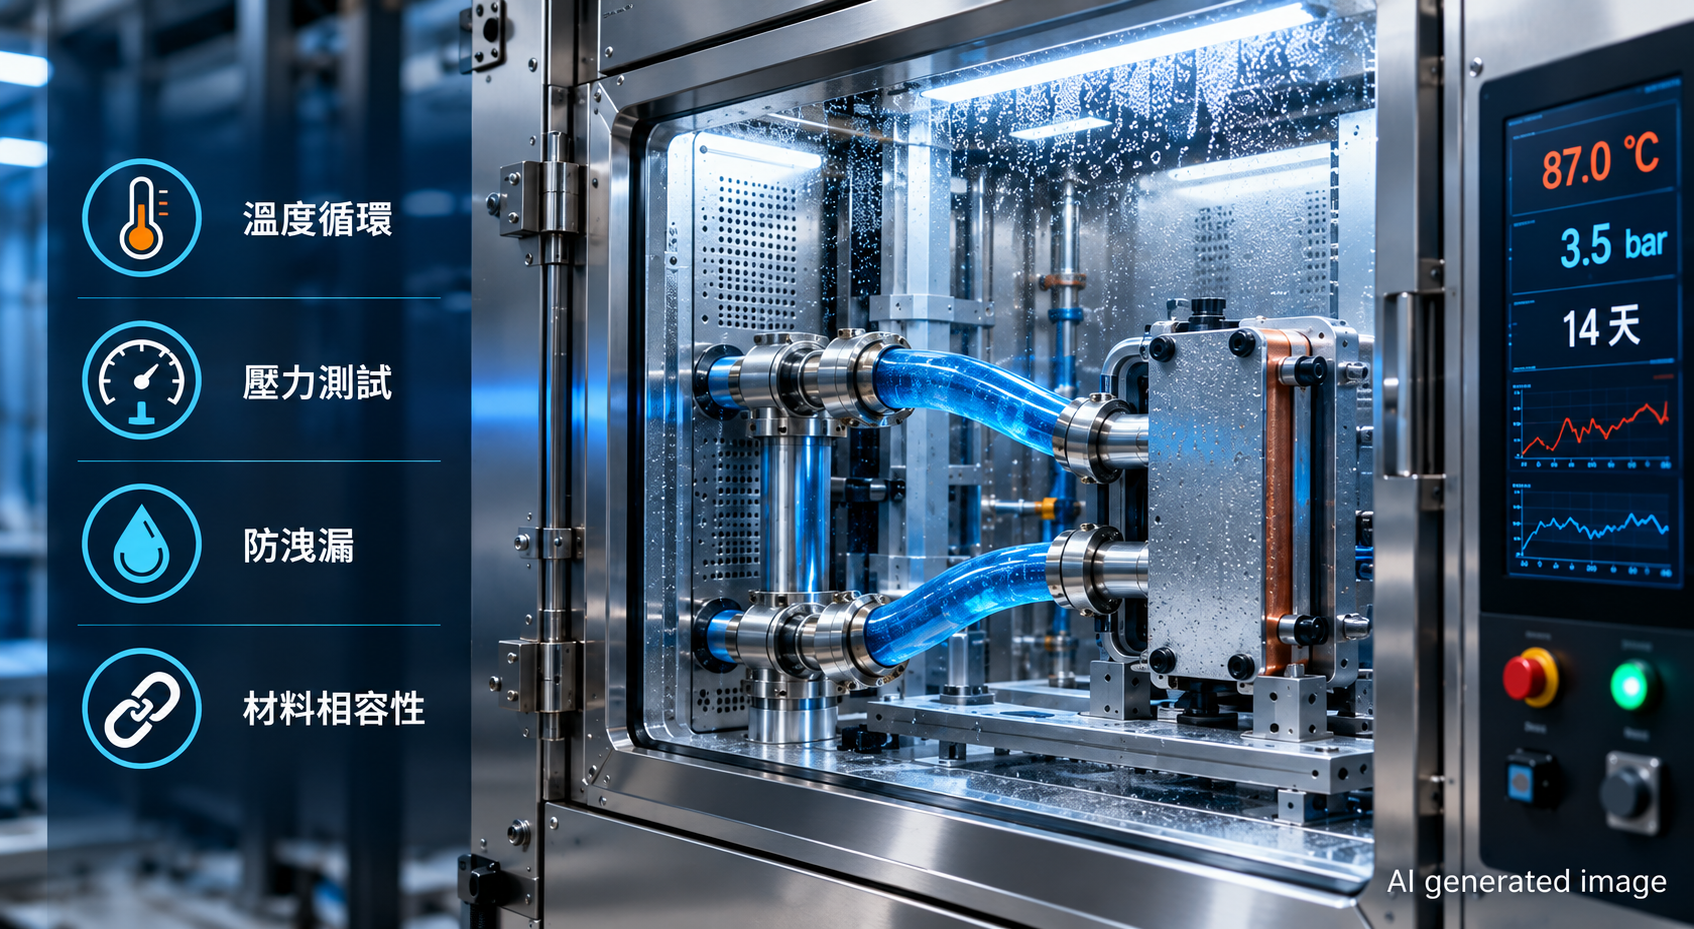
液冷系統持續加壓循環冷卻液去達到冷卻效果,因此壓力是結構設計上是不可忽視的一環。依液壓壓力測試要求,液冷系統在正常、異常及單一故障條件下的最大壓力,不應超過模組化液體填充組件的額定最大工作壓力。 在測試上,相關樣品需以額定最大工作壓力的 1.5 倍或 345 kPa (50 psi) 兩者取高值的條件,持續 1 分鐘進行液壓測試。這類測試的意義,在於確認設備在壓力異常的情況下,液體相關組件仍能維持安全性。


真正的風險可能發生在長期使用之後

液冷系統的可靠度還涉及材料長期接觸冷卻液後的變化。 蠕變耐受測試是將包含非金屬材料的組件在 87°C 環境下處理 14 天,再確認材料是否出現裂紋或脆化。


此外,管路與相關接頭的材料也需要進行相容性測試。測試時將部分樣品置於預定使用的冷卻液中,以 38°C 條件處理 40 天,再檢查材料的拉伸強度;經處理後的拉伸強度不得低於原測試值的 60%。 這說明液冷安全不能只回答「現在會不會漏」,還必須進一步確認:長時間使用後,材料還能不能維持原有性能?


▲ 液冷組件可靠度評估涵蓋溫度循環、壓力測試、防洩漏與材料相容性


溫度變化與機械應力同樣不能忽略

資料中心設備並非一直維持完全相同的運作條件。液冷系統在不同運作狀態下會產生溫度變化,因此相關組件需要接受溫度循環測試。 外力測試也納入評估,代表液冷設備的可靠度除了液體與壓力,也需要考慮接頭及相關組件受到機械作用時的安全性。 因此,液冷系統的安全設計不能只靠靜態密封測試,而需要模擬實際運作可能面對的溫度及機械條件。


從「防漏」進一步看整個液冷系統

德國萊因 TÜV 於 2022 年發布 2 PfG 2911/06.22,針對冷卻系統的防洩漏性能建立品質與性能評估。 其後的液冷系統失效分析進一步涵蓋:

  • 洩漏
  • 堵塞
  • 鬆動
  • 腐蝕
  • 接頭可靠度
  • 軟管可靠度
  • 冷卻板可靠度
  • 環境可靠度


這也代表液冷系統的安全,不應被簡化為「有沒有漏水」。從系統可靠度來看,流體能否正常循環、材料是否相容、接頭是否穩定、軟管是否耐久,以及冷卻板是否能持續運作,都可能影響最終的散熱能力與設備安全。


液冷安全需要從設計階段開始

隨著 AI 資料中心朝更高功率密度發展,液冷系統的重要性也會持續提高。CDU、管路、接頭、軟管與冷卻板等元件彼此相連,任何一個環節出現可靠度問題,都可能影響整體冷卻系統。 因此,液冷安全的核心並不是單純追求「不洩漏」,而是透過壓力、材料相容性、溫度循環、機械應力及環境等不同面向的測試與分析,在設計階段辨識可能的失效模式,並建立可以驗證的可靠度。


FAQ


Q1. CDU 是什麼?

CDU 是冷卻液分配裝置(Coolant Distribution Unit),用於液冷系統中的冷卻液分配,常見配置包括機櫃內 CDU 與機櫃列間 CDU。


Q2. 為什麼 CDU 需要特別注意安全?

CDU 涉及冷卻液、壓力、管路及設備連接,因此除了散熱功能,也需要確認液體隔離與防護、壓力、材料相容性及長期可靠度。


Q3. 液冷系統最大的安全風險是洩漏嗎?

洩漏是重要風險之一,但系統失效還包括堵塞、鬆動與腐蝕,以及接頭、軟管、冷卻板和環境可靠度等問題。


Q4. CDU 為什麼需要做液壓壓力測試?

用於確認液冷系統及相關液體元件在正常、異常及單一故障條件下能否承受規定壓力。測試條件為額定最大工作壓力的 1.5 倍或 345 kPa(50 psi),取較高值,持續 1 分鐘。


Q5. 為什麼要做材料相容性測試?

冷卻液會長時間接觸管路及接頭材料,材料可能因長期接觸而產生性能變化。評估方式是以 38°C、40 天的條件處理後,確認拉伸強度不低於原值的 60%。


Q6. 為什麼需要做溫度循環?

液冷系統在不同運作條件下會產生溫度變化,溫度循環測試可用來評估相關組件在溫度變化下的可靠度。


Q7. 2PfG 2911 是什麼?

2 PfG 2911/06.22 是德國萊因 TÜV 發布的冷卻系統防洩漏性能品質與性能評估文件,並進一步延伸至液冷系統的可靠度分析。


Q8. 液冷系統可靠度需要看哪些部分?

包括防洩漏、防堵塞、材料相容性與防腐蝕、機械應力、環境可靠度,以及接頭、軟管和冷卻板可靠度。


如需進一步了解相關檢測、驗證及技術服務,歡迎聯繫德國萊因客服信箱:service-gc@tuv.com

台灣德國萊因中古車檢測報告官方指引

承襲德國總部百餘年的車輛檢測經驗,台灣德國萊因推出中古車檢測服務,至今已服務消費者近 20 年。完成檢測之車輛,可取得由台灣德國萊因官方出具的檢測報告。鑒於近期市場上出現疑似偽造或冒用報告之情形,而該報告長期被當作消費者評估車況與交易的重要依據。為協助消費者辨識真偽,本次特別整理官方報告指引,以保障交易安全與消費者權益。

一、報告寄送方式

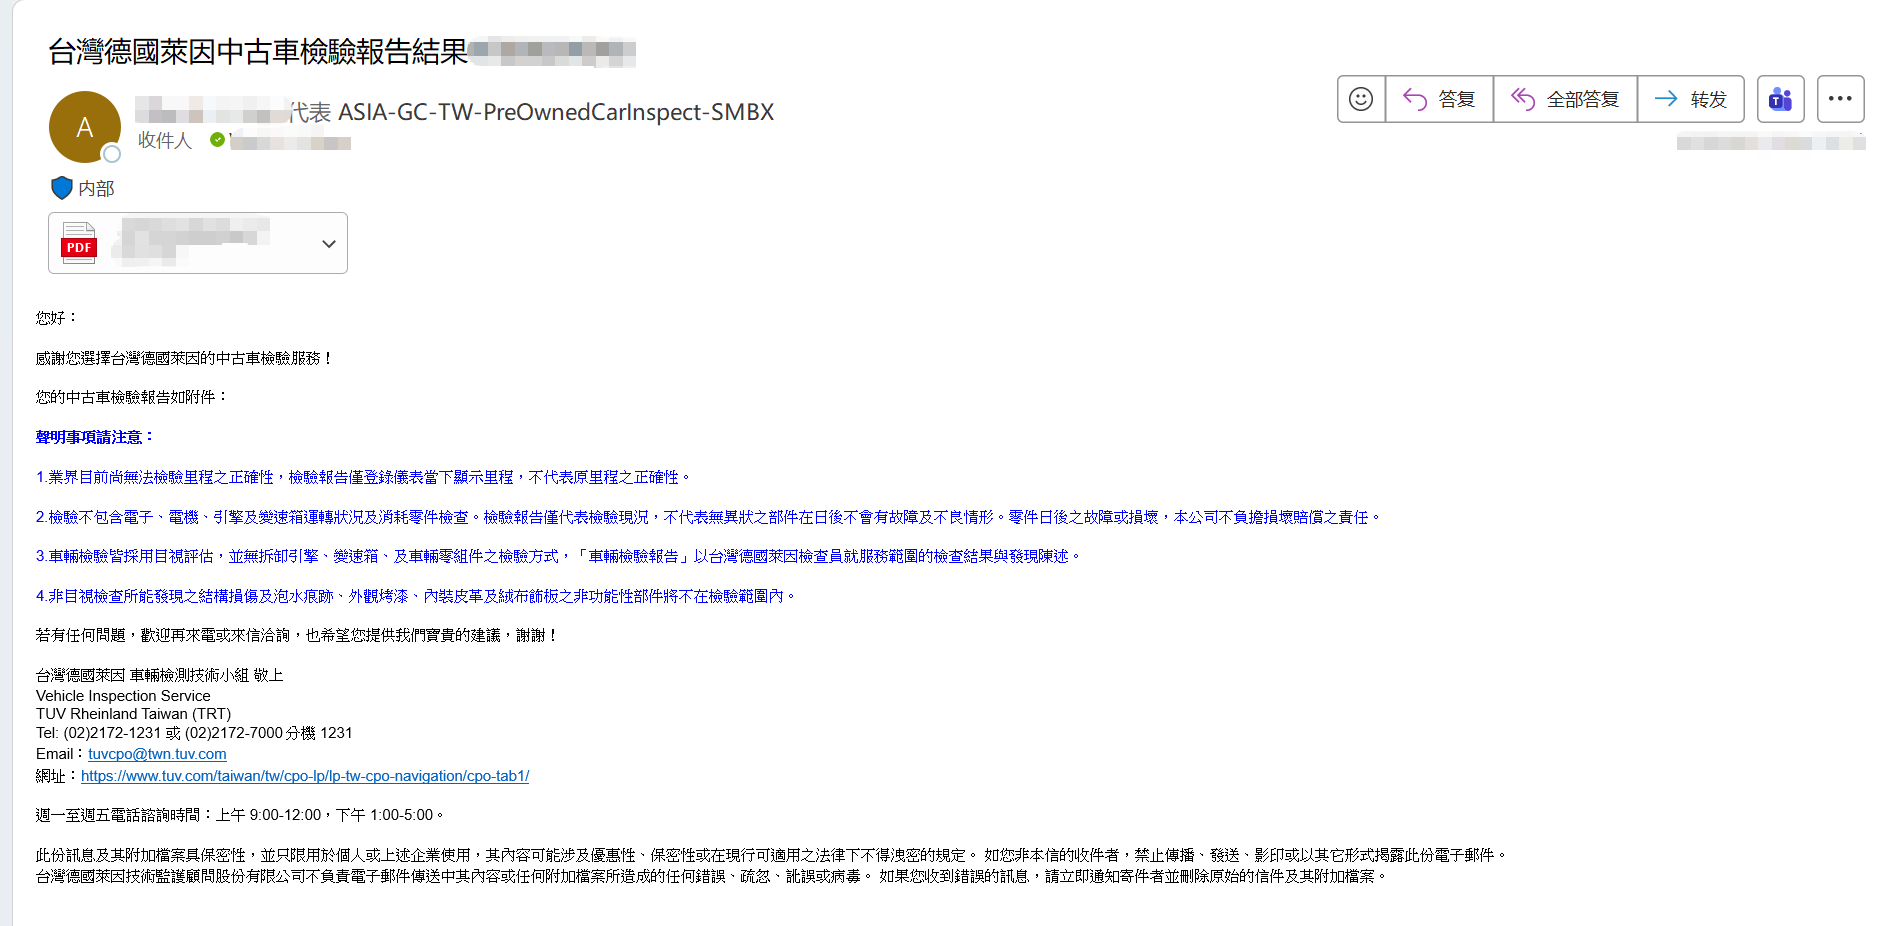
「台灣德國萊因中古車檢測報告」由台灣德國萊因車輛檢測技術小組以電子郵件方式寄送至車主提供之電子信箱。

寄件者名稱為: ASIA-GC-TW-PreOwnedCarInspect-SMBX;

官方寄件信箱為:tuvcpo@twn.tuv.com

收件郵件示意如下:

台灣德國萊因中古車檢測報告收件郵件示意

二、檢測報告內容

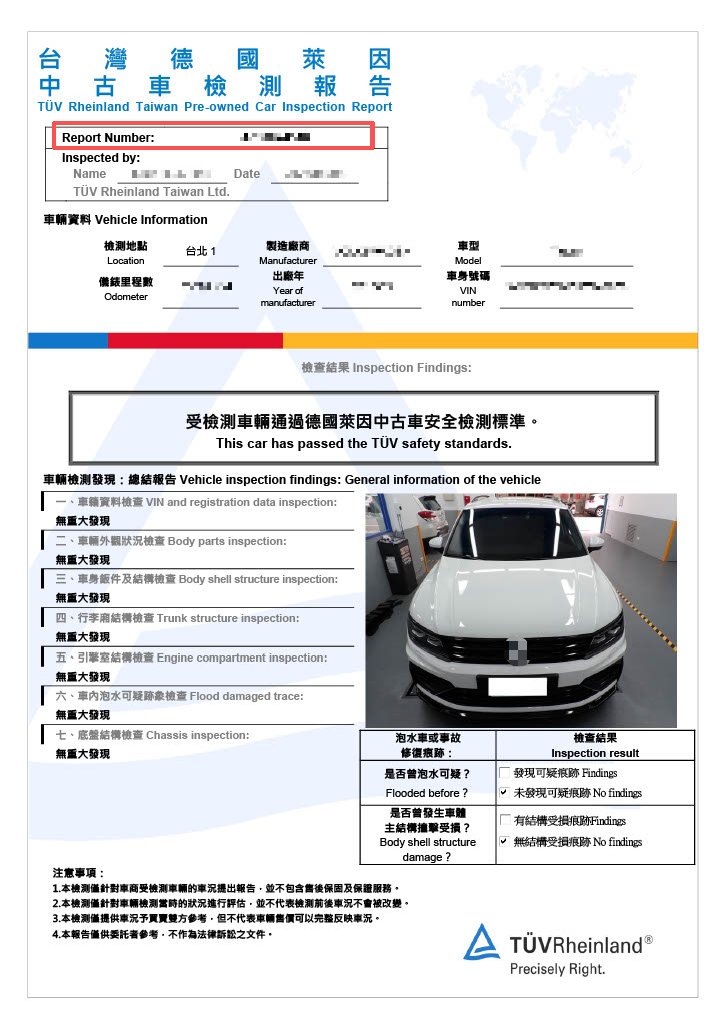
檢測報告內容包含以下三部分:

1.  首頁:獨一無二的報告編號(Report Number)、車輛資料及檢測結果等。

2.  清單:完整的檢測項目,詳列各項檢查狀況。

3.  聲明事項:包含執行該車輛檢測之台灣德國萊因技術工程師簽名。

報告首頁示意如下:

台灣德國萊因中古車檢測報告首頁示意

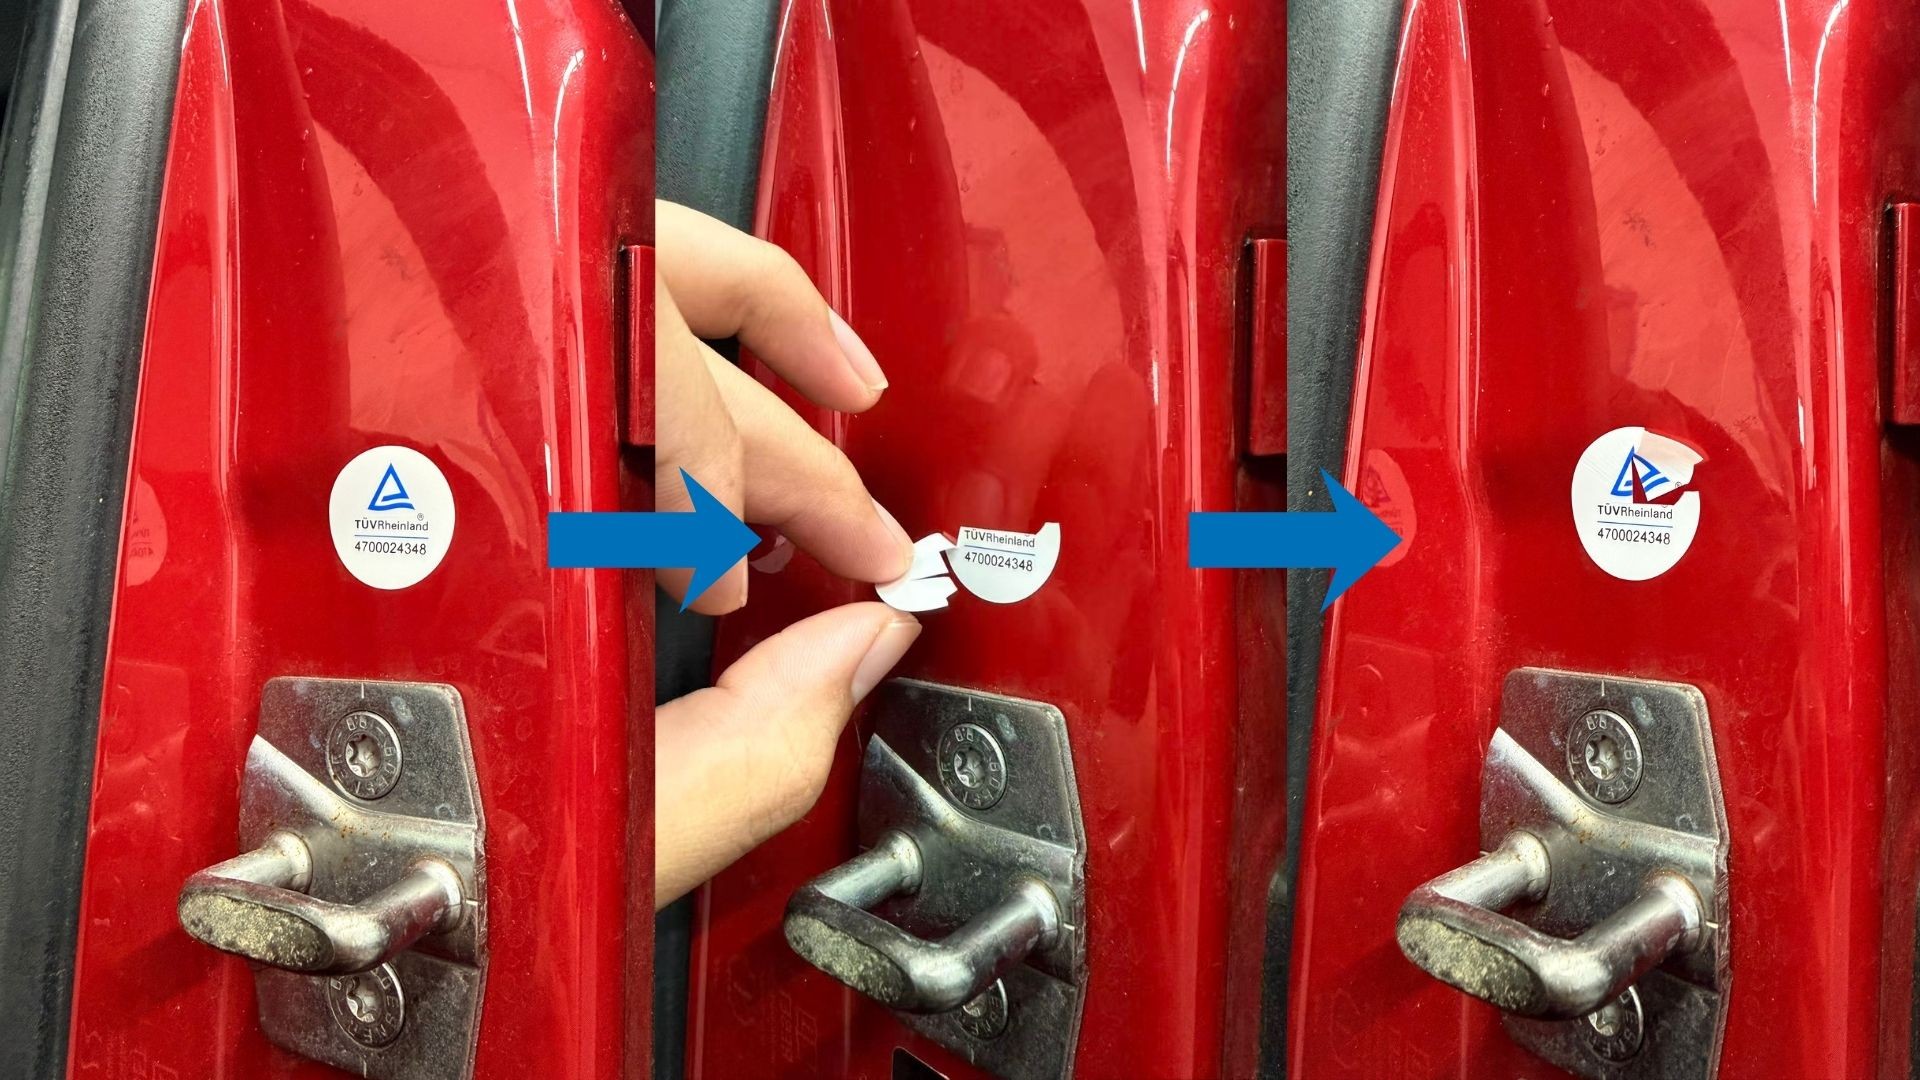
除檢測報告外,台灣德國萊因亦會於完成檢測之車輛車柱明顯處貼附一次性防偽標籤,其標籤編號與檢測報告編號一致,可作為辨識依據之一。該防偽標籤屬一次性設計,一經撕除,即無法再次使用。

防偽標籤示意如下:

台灣德國萊因中古車檢測防偽標籤示意

三、查詢與辨識聯絡窗口

  •  如您想將報告發給台灣德國萊因專人核實,或有其他報告辨識相關問題,請聯繫:吳沁陵 LisaCL.Wu@tuv.com
  • 如您有驗車或其他業務需求,請聯繫:凃峻豪 JoeJH.Tu@tuv.com

[AIDC 系列] 液冷不漏就好?AI 資料中心連接器與冷卻液也得過關

辜英州 / 德國萊因太陽能與商用工業產品服務經理

從高功率連接到液冷可靠度,兩個容易被忽略的安全環節

AI 資料中心的高功率密度持續提升,散熱方式也從傳統氣冷逐步延伸至冷板、浸沒式冷卻及噴淋式冷卻等液冷技術。當液體開始進入資料中心的核心設備,系統可靠度就不再只取決於伺服器、電源或冷卻設備本身,連接器與冷卻液材料也成為需要重新檢視的關鍵環節。


高功率時代,連接器也面臨新的要求

在 AI 資料中心中,連接器承擔的不只是設備之間的電力連接。隨著供電電壓與電流提高,連接器本身也需要具備更高的電氣與機械性能。


德國萊因 TÜV 的 2PfG 3308 針對資料中心使用的電氣連接器提出相關要求,涵蓋最高 2,000V DC、1,500V AC,以及每個接點最高 800A 的額定電流,搭配 IEC 61984:2008 使用。這意味著 AI 資料中心使用的連接器,已經不能只從一般 IT 設備的連接需求來看。當高電壓與高電流同時出現,連接器需要承受更高的熱負載與電氣應力,也必須確保長時間運作下的連接可靠度。


連接器的安全,不只是「接得上」

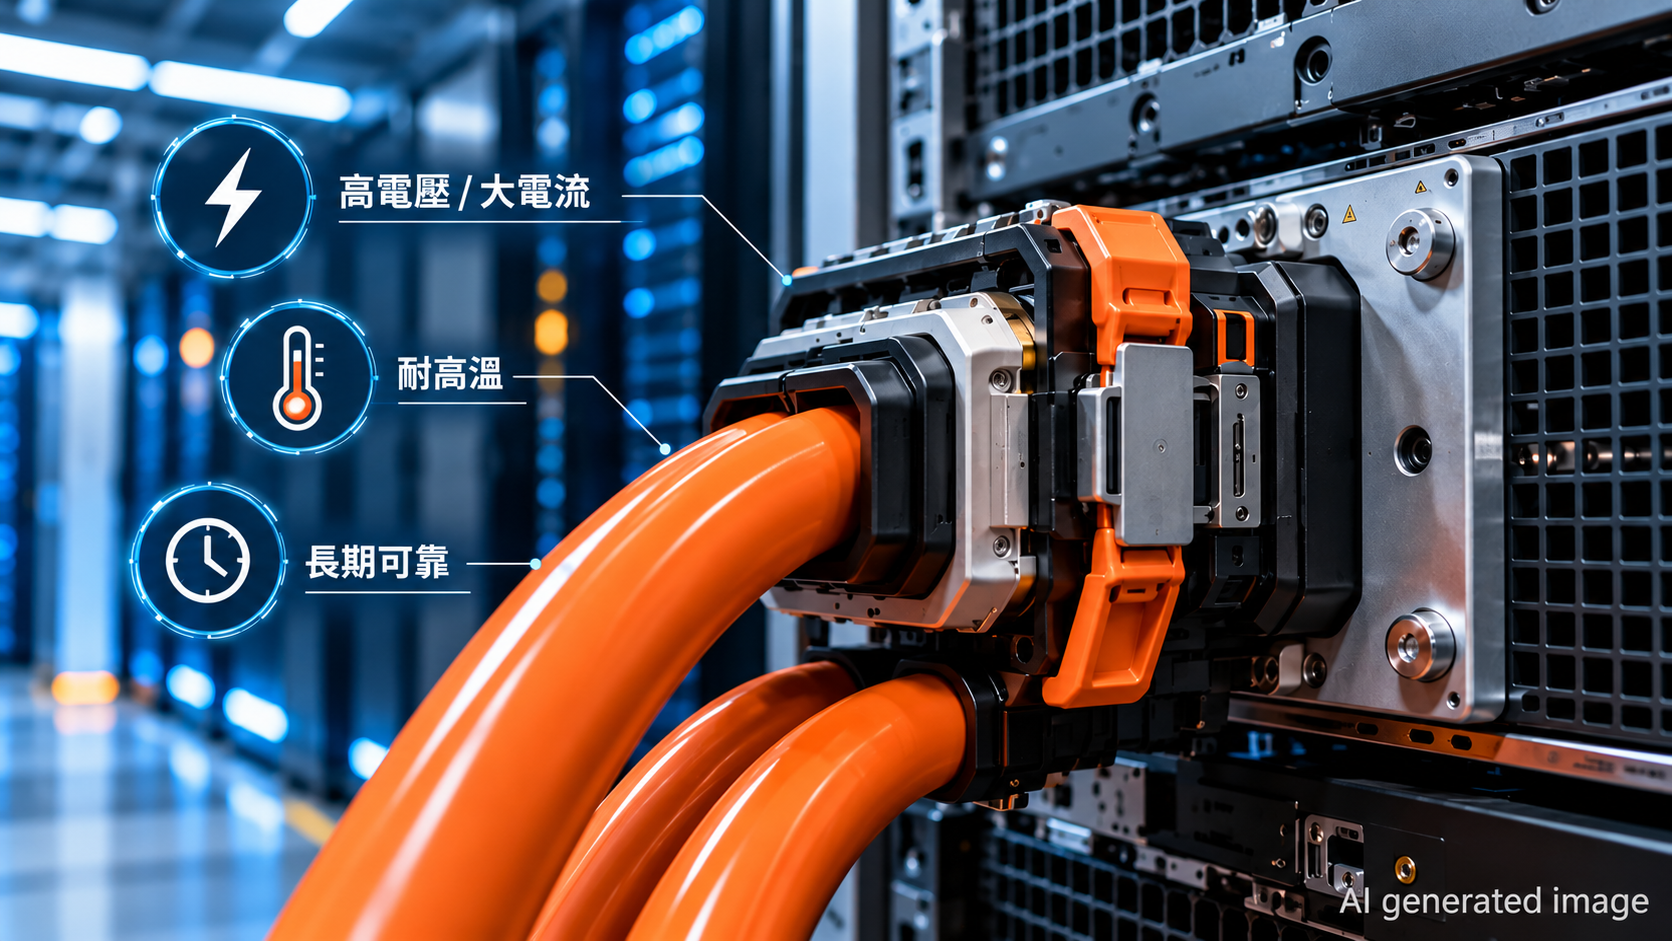
2PfG 3308 的測試涵蓋機械、使用壽命、熱、氣候、電流耐受、防護等級及絕緣材料等不同面向。相關測試包括接觸電阻、溫升、長時間載流、高低溫、濕熱、腐蝕、短路電流及防護等。


▲ 高功率資料中心的電氣連接器需兼顧高電壓/大電流、耐熱與長期可靠度


這些測試反映出高功率資料中心對連接器的要求:真正需要確認的,不只是產品在正常條件下能否工作,而是在長時間使用、溫度變化及不同環境條件下,仍能維持原有的安全性能。


液冷系統中,「洩漏」可能成為另一個關鍵風險

當資料中心導入液冷後,連接器所承擔的任務也發生變化。液冷連接器需要將冷卻液安全地輸送至冷板或其他散熱設備,因此除了連接功能,還必須確保在壓力、溫度變化及長期使用下維持密封。 液冷連接器應用包括快速接頭、面板式快速接頭、推入式連接器、大尺寸及緊湊型快速接頭,以及雙重鎖定型連接器等。對這類產品而言,主要風險包括高壓噴流、洩漏、長期磨耗、高低溫操作及異常操作條件等。因此,德國萊因 TÜV 以 2PfG 3307 進一步涵蓋爆破壓力、洩漏、密封、壓力、溫度循環、機械循環、振動及過壓等測試。


冷卻液本身,也是液冷系統可靠度的一部分

液冷系統的另一個關鍵是冷卻液。


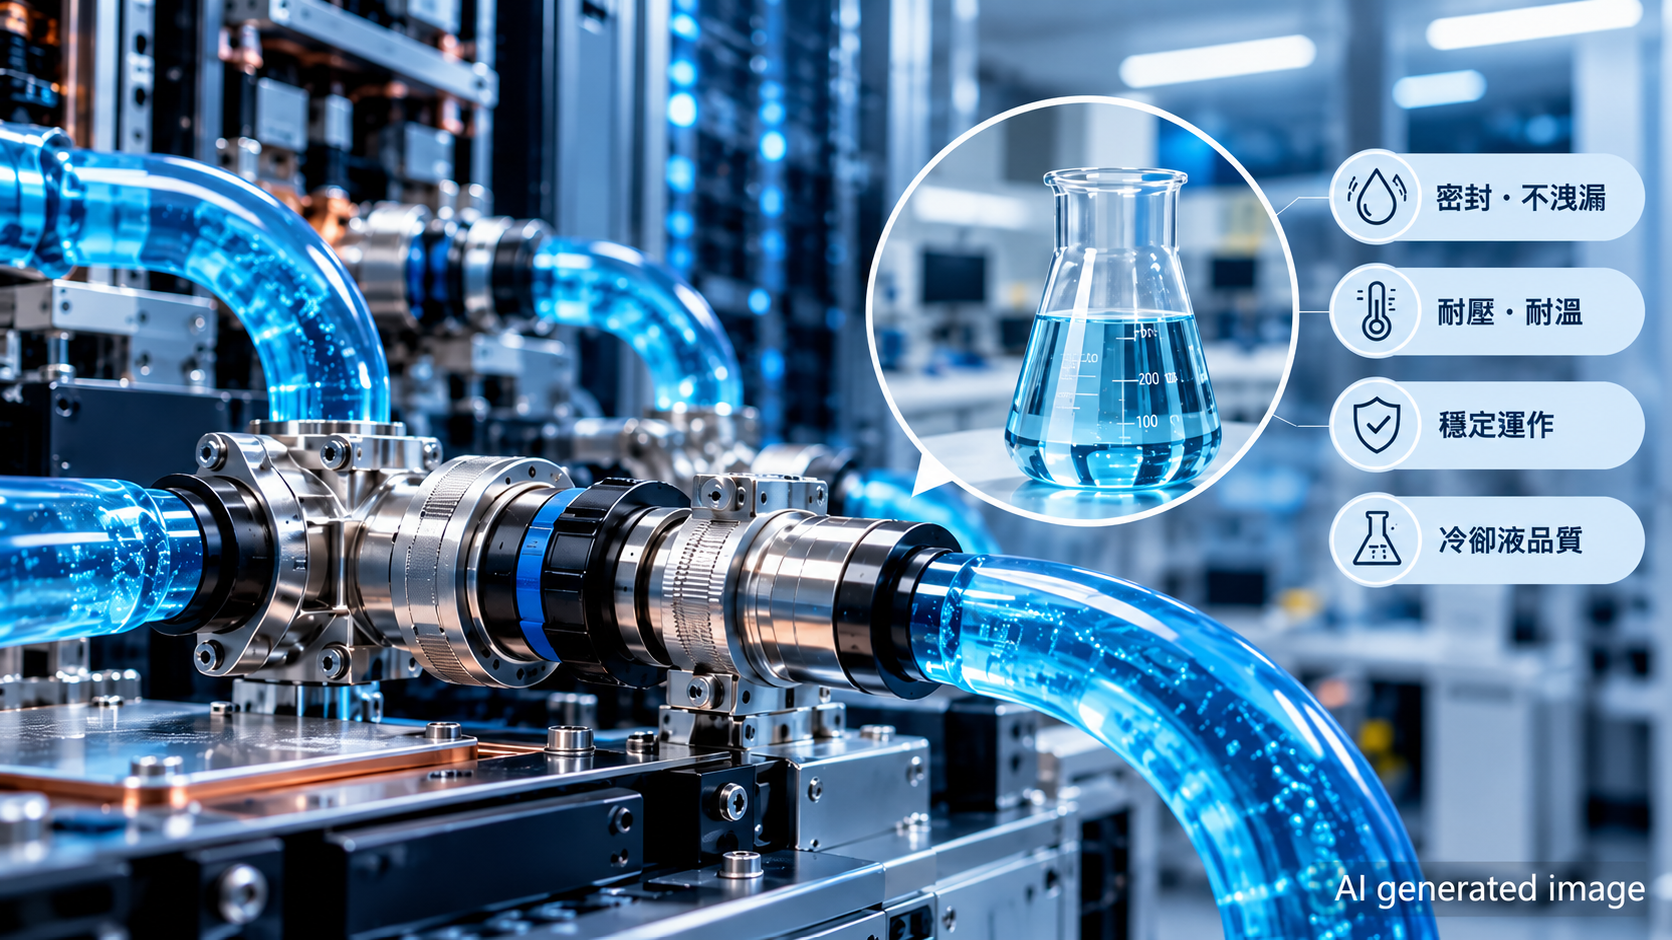
     ▲ 液冷系統需要確保密封不洩漏、耐壓耐溫、穩定運作與冷卻液品質


目前資料中心液冷方式包括間接液冷與直接液冷,其中直接液冷又可分為浸沒式與噴淋式;浸沒式冷卻則可進一步區分為單相及雙相系統。 尤其在浸沒式液冷中,冷卻液會直接與電子元件及相關材料接觸,因此冷卻液除了需要具備散熱能力,也需要確認其電氣及化學特性。


德國萊因 TÜV 的 2PfG 3178 測試項目涵蓋水分、清潔度、介電常數、介電擊穿、介電損耗因子、閃點,以及酸鹼值、氯離子、硫酸根、金屬離子、菌落數、硬度及導電度等。這些測試可以協助確認冷卻液的基本物性與使用狀態,也讓液冷系統的材料選擇從「能不能散熱」進一步延伸至「長期使用是否適合」。


液冷系統需要的是整體可靠度

AI 資料中心的液冷架構涉及冷卻設備、冷板、管路、連接器及冷卻液等多個環節,任何一個環節的性能不足,都可能影響整個冷卻系統的運作。因此,液冷系統的驗證不應只集中於單一設備,而需要分別確認電氣連接、液體連接及冷卻液材料的性能,並從高功率、長時間運作的情境檢視整體可靠度。


當 AI 資料中心進入更高功率密度的液冷架構,連接器與冷卻液已不再只是周邊零組件與材料,而是影響系統安全與長期可靠度的重要環節。


FAQ


Q1. 為什麼 AI 資料中心的連接器需要特別驗證?

隨著 AI 資料中心電力需求提高,連接器可能需要承受更高的電壓與電流,因此除了基本連接功能,也需要確認其電氣、熱、機械、環境及長期使用性能。


Q2. 2PfG 3308 是什麼?

2PfG 3308 是德國萊因 TÜV 發布、針對資料中心電氣連接器的技術要求,適用於最高 2,000V DC、1,500V AC 及每接點最高 800A 額定電流的連接器,搭配 IEC 61984:2008 使用。


Q3. AI 資料中心連接器主要需要驗證哪些性能?

包括機械性能、使用壽命、熱性能、氣候環境、電流耐受、防護等級及絕緣材料等。


Q4. 液冷連接器和一般電氣連接器有什麼不同?

液冷連接器除了連接功能,還需要確保冷卻液在壓力、溫度變化及長期使用下不發生洩漏或性能下降,因此需要增加壓力、密封、洩漏、溫度循環及機械耐久等驗證。


Q5. 2 PfG 3307 主要驗證什麼?

2PfG 3307 針對 AI 資料中心液冷連接器,測試包括爆破壓力、螺絲鬆脫、相容性、連接強度、壓力、密封/防護等級、洩漏、溫度循環、機械循環、振動及過壓等。


Q6. 為什麼冷卻液也需要驗證?

在浸沒式液冷等應用中,冷卻液會與電子元件及系統材料直接接觸,因此除了冷卻功能,也需要確認其電氣、化學及使用性能。


Q7. 2PfG 3178 涵蓋哪些冷卻液測試?

包括水分、清潔度、介電常數、介電擊穿、介電損耗因子、閃點、酸鹼值、氯離子、硫酸根、金屬離子、菌落數、硬度、導電度、顆粒及成分分析等。


Q8. 德國萊因 TÜV 可以協助液冷系統的哪些部分?

德國萊因 TÜV 可對應 AI 資料中心液冷連接器及冷卻液材料二類測試與驗證,分別對應 2PfG 3307 及 2PfG 3178。


如需進一步了解相關檢測、驗證及技術服務,歡迎聯繫德國萊因客服信箱:service-gc@tuv.com

[AIDC 系列] 800VDC 的隱形關卡:AI 資料中心的高壓直流電纜撐得住嗎?

辜英州 / 德國萊因太陽能與商用工業產品服務經理

從高載流、耐熱到長期耐久,AI 資料中心電纜需要更完整的安全驗證

AI 資料中心持續提高運算密度,也帶動供電架構朝更高電壓的直流供電發展。隨著 800VDC 等高壓直流架構逐步受到關注,電力傳輸所使用的電纜也面臨新的設計與驗證要求。


對資料中心而言,電纜不只是把電力從電源端送到設備端的傳輸元件。當供電功率提高、設備長時間運轉,電纜必須同時面對高載流、高溫、狹小安裝空間、長期使用、火災安全以及環境等多重條件。因此,AI 資料中心所使用的高壓直流電纜,其驗證思維也需要從傳統電纜性能進一步延伸至長期運作可靠度。


AI 資料中心的高功率供電,正在改變電纜的設計條件

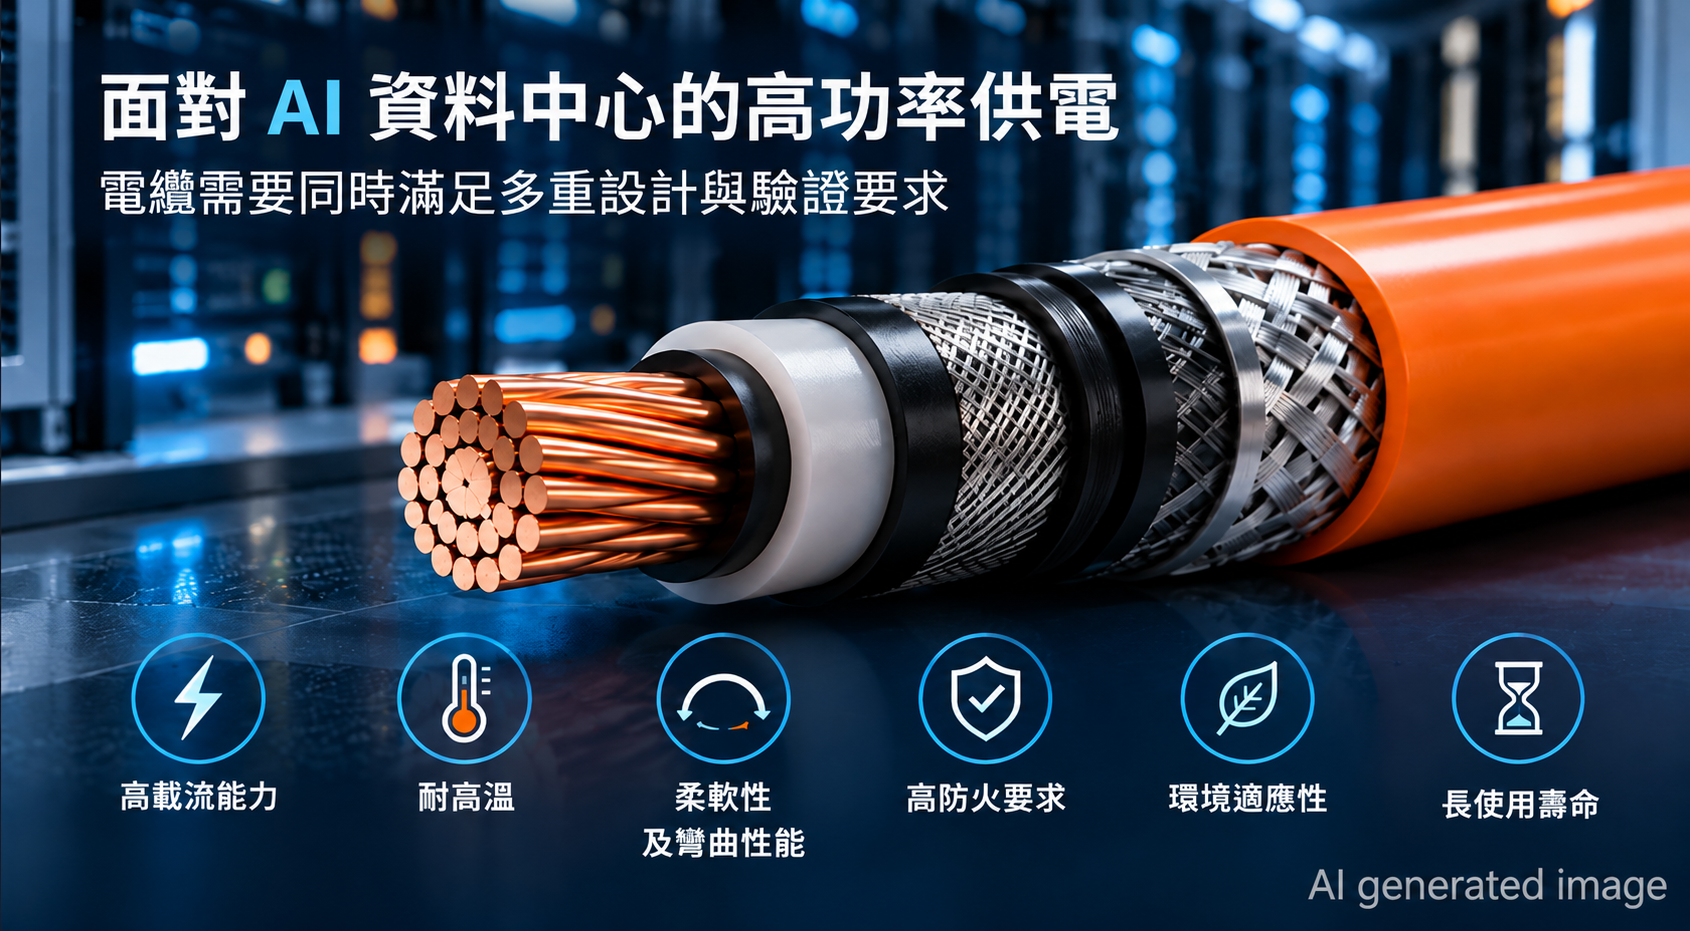
資料中心的電力系統涵蓋從電力進線、配電設備到機房的不同區域,使用的電纜也包括中壓電力電纜、低壓電力電纜、低壓配線,以及新興的 800VDC 高壓直流電纜。 對高壓直流電纜而言,第一個挑戰是高載流能力。當傳輸功率提升,電纜需要承受更高的工作負載,導體溫度也可能長時間維持在較高水準。這使得電纜材料的耐熱能力,以及長時間運作後的性能變化,都成為設計時必須考量的因素。


此外,資料中心內部空間有限,大截面積電纜會增加安裝與彎折難度,因此電纜除了要具備足夠的載流能力,也需要兼顧柔軟性及彎曲性能。


電纜安全不能只看「當下」,還要看長期運作

AI 資料中心電力設備通常需要長時間持續運作,因此電纜的安全性不能只透過一次性的電氣測試來判斷。高壓直流電纜面臨的挑戰包括高載流、大截面積、高防火要求、長使用壽命、環境要求及電磁干擾防護。


      ▲ 面對 AI 資料中心的高功率供電,電纜需要同時滿足多重設計驗證要求


相對應的驗證項目,也從基本的導體電阻與耐電壓測試,延伸至熱耐久、老化後柔軟性、浸水後長時間直流電壓耐受、最高導體溫度下的絕緣性能,以及電纜表面轉移阻抗等。


其中,長時間直流電壓耐受尤其值得注意。相關測試包括 240 小時長時間直流電壓測試,以及浸水後的長時間直流電壓耐受測試,目的在於評估電纜在長時間電氣與環境條件下的性能。


從電氣性能到防火,驗證範圍正在擴大

資料中心屬於重要的數位基礎設施,因此電纜除了需要維持正常供電,也必須考量發生火災時的反應。 2PfG 3316 所涵蓋的測試架構,包括單條及成束電纜的燃燒測試、煙霧與鹵素相關要求、低煙無鹵材料,以及耐火性能等;此外也納入環境與化學測試,包括耐油、耐候、濕熱、鹽霧及化學耐受性。


這代表 AI 資料中心電纜的驗證已不只是確認「是否能傳輸電力」,而是需要從電氣、機械、熱、耐火及環境等不同面向,評估產品能否適應資料中心長期運作的條件。


2PfG 3316:針對 AI 資料中心高壓直流電纜建立專門驗證架構

針對資料中心高壓直流電纜,德國萊因 TÜV 發布 2PfG 3316 技術要求。其適用範圍涵蓋資料中心內用於交流(AC)或直流(DC)電力傳輸的電纜,包括變壓器/整流器與配電櫃、配電櫃與電力機櫃,以及電力機櫃與 IT 伺服器機櫃間的連接。相關電纜可涵蓋最高 DC 2,000V 的電壓等級,並依不同材料及設計對應不同的最高導體操作溫度,包括 90°C、105°C、125°C 及 150°C。


這也反映出,隨著 AI 資料中心供電架構持續演進,電纜的驗證需求已經從傳統產品規格,逐步走向針對特定應用情境的系統性要求。


從「符合規格」走向「適合 AI 資料中心長期運作」

AI 資料中心的供電架構正在快速演進,電纜作為供電路徑的重要環節,也必須跟著重新檢視其安全與可靠度。 對設備與電纜製造商而言,除了確認產品符合既有標準,更重要的是理解 AI 資料中心對高載流、熱管理、長期耐久、防火及環境適應性的特殊需求,並在產品開發階段就納入相應的測試與驗證。


當資料中心的供電電壓與功率持續提升,真正需要驗證的,不只是電纜能否承受更高電力,而是能否在高功率、長時間及複雜環境下持續維持安全性能。


FAQ


Q1. 為什麼 AI 資料中心需要特別關注高壓直流電纜?

AI 資料中心朝高功率密度及高壓直流供電發展後,電纜需要面對更高載流、較高工作溫度、較大的截面積、有限的安裝空間,以及長時間運作等要求,因此不能只沿用一般電纜的驗證思維。


Q2. AI 資料中心的高壓直流電纜主要用在哪裡?

可用於資料中心內不同供電設備之間,例如變壓器/整流器與配電櫃、配電櫃與電力機櫃,以及電力機櫃與 IT 伺服器機櫃之間的電力連接。


Q3. 高壓直流電纜最大的技術挑戰是什麼?

主要包括高載流能力、大截面積、高防火要求、長使用壽命、環境適應性及電磁干擾防護。這些要求會進一步影響電纜材料、結構、散熱、柔軟性及屏蔽設計。


Q4. 為什麼電纜需要做長時間直流電壓測試?

因為 AI 資料中心電纜需要長時間承受直流電壓。驗證項目包括 240 小時長時間直流電壓耐受,以及浸水後長時間直流電壓耐受等測試,用於評估產品在長時間電氣及環境條件下的性能。


Q5. 2PfG 3316 是什麼?

2PfG 3316 是德國萊因 TÜV 發布、針對資料中心高壓直流電力電纜的技術要求文件,涵蓋資料中心交流/直流電力傳輸所使用的相關電纜,以及相應的電氣、機械、熱、耐火及環境測試要求。


Q6. 2PfG 3316 涵蓋哪些測試?

主要包括六大類:電氣測試、結構與尺寸檢查、機械測試、熱與長期耐久測試、耐火與防火測試,以及環境與化學測試。


Q7. AI 資料中心電纜為什麼需要關注防火性能?

資料中心屬於高密度、長時間運作的基礎設施,電纜發生火災時可能影響供電與設備運作。因此相關驗證除了正常電氣性能,也需要評估燃燒、煙霧、鹵素、阻燃及耐火等性能。


Q8. 德國萊因 TÜV 可以協助哪些部分?

德國萊因 TÜV 可提供 AI 資料中心高壓直流電纜相關測試與驗證,包括 2PfG 3316、電氣性能、機械性能、熱耐久、長期直流電壓、耐火、防火、環境及化學等測試。


如需進一步了解相關檢測、驗證及技術服務,歡迎聯繫德國萊因客服信箱:service-gc@tuv.com

[AIDC 系列] AI 資料中心蓋得快更要穩:第三方驗證從設計到營運把關

王瑞鑫 / 德國萊因太陽能與商用工業產品服務開發經理


AI 運算快速發展,資料中心正朝更高的運算密度、更複雜的基礎設施,以及更快速的建置方式發展。對資料中心業者而言,真正需要管理的已不只是伺服器或電力設備,而是涵蓋供電、冷卻、通訊、安全及營運管理的完整系統。 因此,資料中心的可靠度與安全性,也逐漸從「設備是否符合規範」,轉向「整個資料中心是否具備可驗證的系統可靠度」。


從單一設備,走向整體資料中心

一座資料中心的建置涉及多方參與者,包括資產所有人與投資人、貸款機構、租戶、公用事業單位、工程、採購與施工(EPC)及設備供應商,以及後續的營運維護團隊。 不同角色關注的問題也不同:投資人關心商業策略與營運風險,貸款機構關注資產是否具備可融資性,租戶關注系統備援與服務水準,公用事業單位關注能源使用與電網影響,而 EPC 及設備供應商則必須確認設計規格與驗收條件。 這代表資料中心的可靠度,並不是單一設備或單一標準可以完整回答的問題。


第三方驗證,讓可靠度變成可驗證的證據

德國萊因 TÜV 將資料中心認證定位為針對品質、韌性與合規性的獨立第三方保證。透過業界認可的標準進行評估,可以協助資料中心確認基礎設施的完整性與韌性,同時降低技術及營運風險。


目前資料中心相關評估可參考 EN 50600、ISO/IEC 22237 及 ANSI/TIA-942 等標準。其中,ISO/IEC 22237 並不只關注供電,而是將建築、電力、環境控制、電信基礎設施、安全,以及管理與營運納入整體框架,並透過可用性等級反映不同程度的備援與可靠度要求。


資料中心依設備與路徑冗餘分為 4 個可靠度等級:從第 1 級基本架構,到第 2 級模組備援、第 3 級設備與路徑備援,達成例行維運不中斷,至第 4 級完整備援,排除單點失效。核心在於系統能否隔離故障並在不中斷營運下進行維護。


驗證應該從設計階段開始

對資料中心而言,如果等到設備完成、工程接近完工後才進行驗證,發現設計或系統架構存在問題,往往已經涉及較高的修改成本。 因此,一個資料中心專案在完工前需進行二階段驗證。


第一階段驗證是設計符合性,以書面審查執行,審查範圍包含設計圖、相關計算書等相關設計文件。此階段的驗證將帶來技術上的信任,在施工前識別主要風險,另外在商務上,將取得專案相關參與者之間的信任,並取得財務方案。


第二階段將透過實地現地驗證、測試與驗收紀錄,確認建置結果符合設計要求,反應其執行的完整性與設計目標。


另外,在營運階段階段,專案可進行營運與管理系統的驗證,透過管理制度、現場維護,以及預防與矯正措施等程序審查,將可靠度延伸到實際營運階段。


換句話說,資料中心驗證並不是工程完成後的一次性檢查,而可以成為貫穿設計、建置到營運的持續性管理工具。


模組化建置加速,更需要前端驗證

AI 基礎設施快速擴張需求,也帶動模組化資料中心與預製化部署的發展。模組化資料中心帶來快速部署的優勢,其預製的標準程序亦將提升系統整體品質。  因此德國萊因開發了模組化資料中心驗證程序,確認系統的完整性與可用性。驗證步驟包括設計審查、工廠稽核,以及工廠的品質測試。此方案將提高專案採用的信心度,以實現快速部署的目標。


 ▲ 驗證從設計圖與文件審查開始,延伸至建置與營運階段

從「建得出來」到「長期可靠地運轉」

AI 資料中心的挑戰正在從單一設備性能,逐漸轉向整個基礎設施能否在高密度、高可用性與快速部署的條件下持續運作。


因此,資料中心的可靠度管理也需要從設備層級進一步延伸至設計、建置、驗收與營運,並透過第三方驗證建立不同相關利害關係人可以理解與使用的客觀證據。 對快速成長的 AI 資料中心而言,真正重要的不只是把設備裝進機房,而是從一開始就建立一套可以被驗證、被維護,也能支撐長期營運的基礎設施。


FAQ


Q1|為什麼 AI 資料中心需要特別重視可靠度?

因為 AI 資料中心必須提供 24/7 的連續不間斷的服務,因此一般被定義為關鍵基礎設施 (critical infrastructure)。


Q2|資料中心驗證主要在確認什麼?

資料中心驗證為各面向的第三方評估確認,包含建築、電氣、冷卻、通訊、安全等,依據國際標準 ISO/IEC22237 或 TIA-942 確認資料中心的完整性與韌性,並降低技術及營運風險。


Q3|ISO/IEC 22237 和一般設備認證有什麼不同?

ISO/IEC 22237 是以資料中心基礎設施為整體考量的標準系列,涵蓋建築、供電、環境控制、電信、安全及管理營運等面向,並覆蓋整體專案的生命週期。


Q4|可用性等級 1 到 4 代表什麼?

可用性等級依不同設備與路徑備援的設計架構區分。從第 1 級的無冗餘設計;第 2 級的主要設備冗餘設計;第 3 級的設備與路徑的冗餘設計,達成例行維運不中斷;到第 4 級的完整備援,排除單點失效。


Q5|為什麼資料中心認證要從設計階段開始?

設計階段的審查可確認專案的完整性與可用性分級,降低施工前的執行風險。


Q6|資料中心建好之後還需要驗證嗎?

需要。除了設計符合性確認,還可以透過建置後的現場審查驗證,確認專案執行的完整性及性能指標;後續的營運管理與維護查核,將能提升專案的持續運轉可靠性。


Q7|模組化資料中心為什麼需要另外做系統驗證?

模組化資料中心強調預製化與快速部署。系統驗證可提前確認設計完整度,以及工廠預組裝的品質,提升專案採用的信賴程度。


Q8|第三方資料中心認證對不同相關利害關係人有什麼價值?

可以提供一份相對客觀的第三方評估結果,讓資產擁有者、投資人、財務機構、IT客戶、EPC、設備供應商及營運團隊等,在設計、建置與營運階段有共同的驗證依據。


如需進一步了解相關檢測、驗證及技術服務,歡迎聯繫德國萊因客服信箱:service-gc@tuv.com

[AIDC 系列] 一套認證走多國?800VDC 電力機櫃的全球上市路徑

李珮慈 / 電子電氣產品服務資深專員


AI 資料中心正進入高功率密度的新階段,供電架構也從傳統伺服器機櫃逐步走向 AI 訓練機櫃,以及下一代 AI 工廠。800VDC 電力機櫃(Power Rack)正是這項架構演進中的重要設備。 但對設備製造商而言,產品完成設計只是全球上市的第一步。真正進入不同市場之前,還需要面對一個更基本的問題:這項產品究竟應該以什麼產品主體進行認證?


全球上市,第一步是先定義「認證主體」

800VDC 電力機櫃看似是一個完整設備,但實際產品架構可能包含電力機櫃、電源架及電源模組等不同層級。因此,不同市場所要求的認證對象可能不同。 這也是國際市場認證規劃中容易被忽略的一環:如果產品定義、功能範圍與認證主體沒有先釐清,後續即使已完成部分測試,也可能需要重新確認適用範圍。


從共同基礎認證,延伸至各國市場

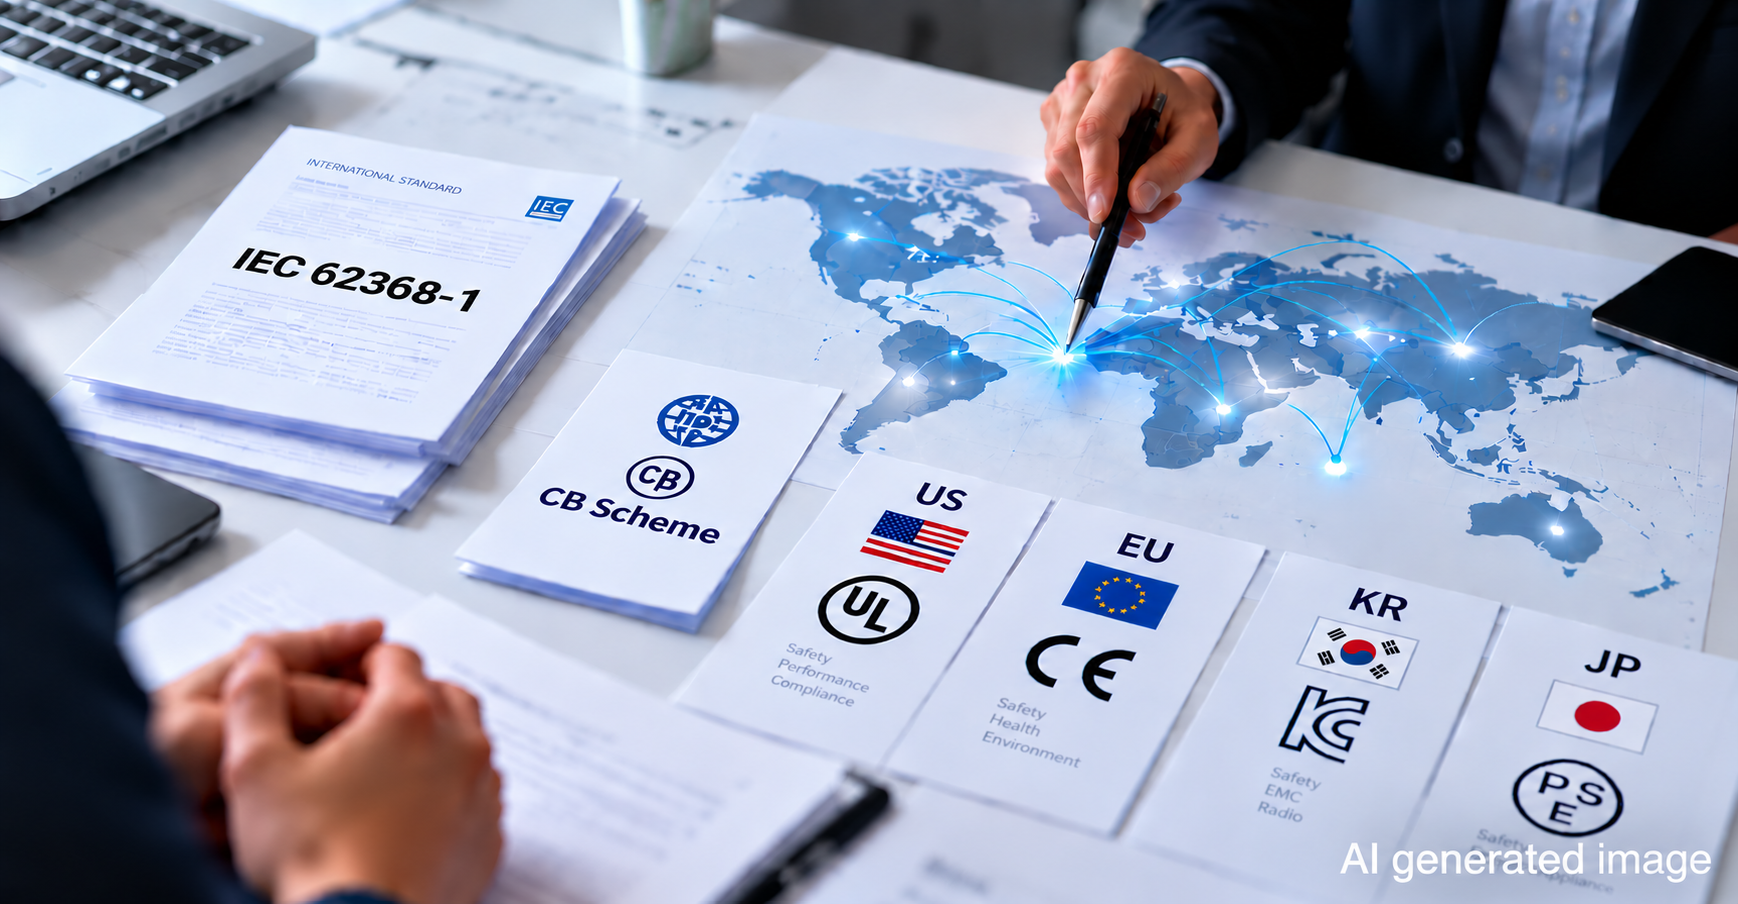
在全球市場布局上,可以先建立共同的安全與電磁相容(EMC)基礎,再依不同國家要求進一步延伸。全球認證架構以 IEC 62368-1(安全)及電磁相容(EMC)為基礎,搭配 IEC CB 認證制度,再進一步銜接各國市場的認證要求。這樣的架構有助於企業避免每進入一個市場,就完全重新建立一套測試與認證流程。


▲ 以 IEC 62368-1 與 CB 制度為共同基礎,再銜接各國市場的認證要求


但「有共同基礎」並不代表所有市場要求完全相同。以電源架與電源模組的認證為例,不同國家對相關產品的強制認證要求即有所差異。因此,全球上市策略需要同時處理兩件事:


  1. 哪些要求可以共用?哪些要求必須針對特定市場重新處理?
  2. 韓國市場:安全與電磁相容(EMC)都需要納入轉證規劃


以下以韓國市場為例說明。 在 KC 安全認證部分,需要依序處理產品範圍確認、KC 認證規劃及其他相關事項;同時,KC 電磁相容認證也需要確認電力機櫃、電源架及電源模組等相關產品的適用範圍。 電磁相容測試可在韓國當地進行,也可透過海外相互承認協議(MRA)測試實驗室進行,另有實地監測等作法。


這反映出國際市場認證的重點,不只是「有沒有測試」,而是:測什麼、在哪裡測、哪些結果可以被另一個市場接受,以及如何縮短產品進入市場的時間。


從「取得證書」轉向「設計全球上市路徑」

對 800VDC 電力機櫃這類新型 AI 資料中心設備而言,產品規格仍快速演進,各市場的法規與認證要求也需要持續確認。因此,全球市場准入策略最好在產品開發早期就開始規劃,而不是產品完成後才逐一尋找認證。  從產品主體定義、共同基礎認證,到各國安全、電磁相容及測試轉移,建立一套可延伸的認證架構,才能讓產品在面對不同市場時,減少重複測試與認證工作的可能性,並縮短上市準備時間。


對 800VDC 電力機櫃(Power Rack)而言,全球上市的關鍵,不只是取得一張證書,而是從產品設計階段就建立可延伸至不同市場的認證路徑。


FAQ


Q1|800VDC 電力機櫃(Power Rack)為什麼需要特別規劃國際轉證?

因為不同市場對電力機櫃、電源架及電源模組等產品的認證要求可能不同,產品進入不同國際市場前,需要先確認產品主體與各市場適用要求。


Q2|800VDC 電力機櫃、電源架及電源模組 (PSU) 有什麼差別?

三者屬於不同產品/架構層級。實際認證時,需要依產品功能、架構及目標市場確認適用的認證產品主體,而不能只依產品名稱判斷。


Q3|有 IEC 或 CB 認證,就可以直接進入所有國家嗎?

不一定。IEC/CB 可作為全球認證架構的共同基礎,但各國仍可能有自己的強制性安全、電磁相容或其他市場准入要求。


Q4|韓國市場對 800VDC 電力機櫃(Power Rack)有哪些主要認證面向?

若產品額定電壓為800VDC, 由於 KC 62368-1 標準僅允許針對 600 V 以下(含 600 V)的電壓產品,因此KC安全認證暫無要求。 若產品為DC/DC規格,目前韓國國立電波研究院(RRA) 統一歸類為直流電源供應裝置,該類別定義為將交流電轉換為直流電,並供應直流電的電源供應裝置,不會另外區分 Power Shelf(電源層架)與 Power Module(電源模組),因此也暫無KC EMC認證要求。 但目前市面上一般電源供應裝置及高功率的電源供應裝置都包括 KC 安全認證與 KC 電磁相容認證,因此產品規格、用途是進一步確認相關認證適用範圍與測試方式的關鍵條件。


Q5|MRA 在國際轉證中扮演什麼角色?

MRA 是 KC 電磁相容認證測試的其中一種方式,概念上可透過相互承認的測試機制,協助產品使用符合要求的海外測試實驗室。


Q6|什麼是實地監測?

實地監測 (witness testing) 是 KC 電磁相容認證相關測試方式之一。實際適用條件與執行方式,仍需依目標市場及認證要求確認。


Q7|全球認證策略應該什麼時候開始規劃?

越早越能將不同市場的認證要求納入產品設計與測試規劃,避免產品完成後才發現需要重新測試或調整產品。


Q8|國際轉證真正要解決的是什麼問題?

不是單純「拿到更多證書」,而是建立一套可以從共同基礎認證延伸至不同市場的產品認證路徑,以降低重複測試與上市準備時間。


[AIDC 系列] 每瓦能做多少事?AI 伺服器能效評估正從單機走向整座機房

郭耀斌 / 德國萊因電子電氣產品服務專案經理


AI 運算需求快速成長,也讓 AI 伺服器的功率密度大幅提高。從傳統 19 吋機櫃約 5–10kW,到 NVIDIA GB200 NVL72 約 120kW,再到未來可能達到 1MW 以上的 AI 機櫃,資料中心的能源需求已經不只是「伺服器用了多少電」這麼簡單。


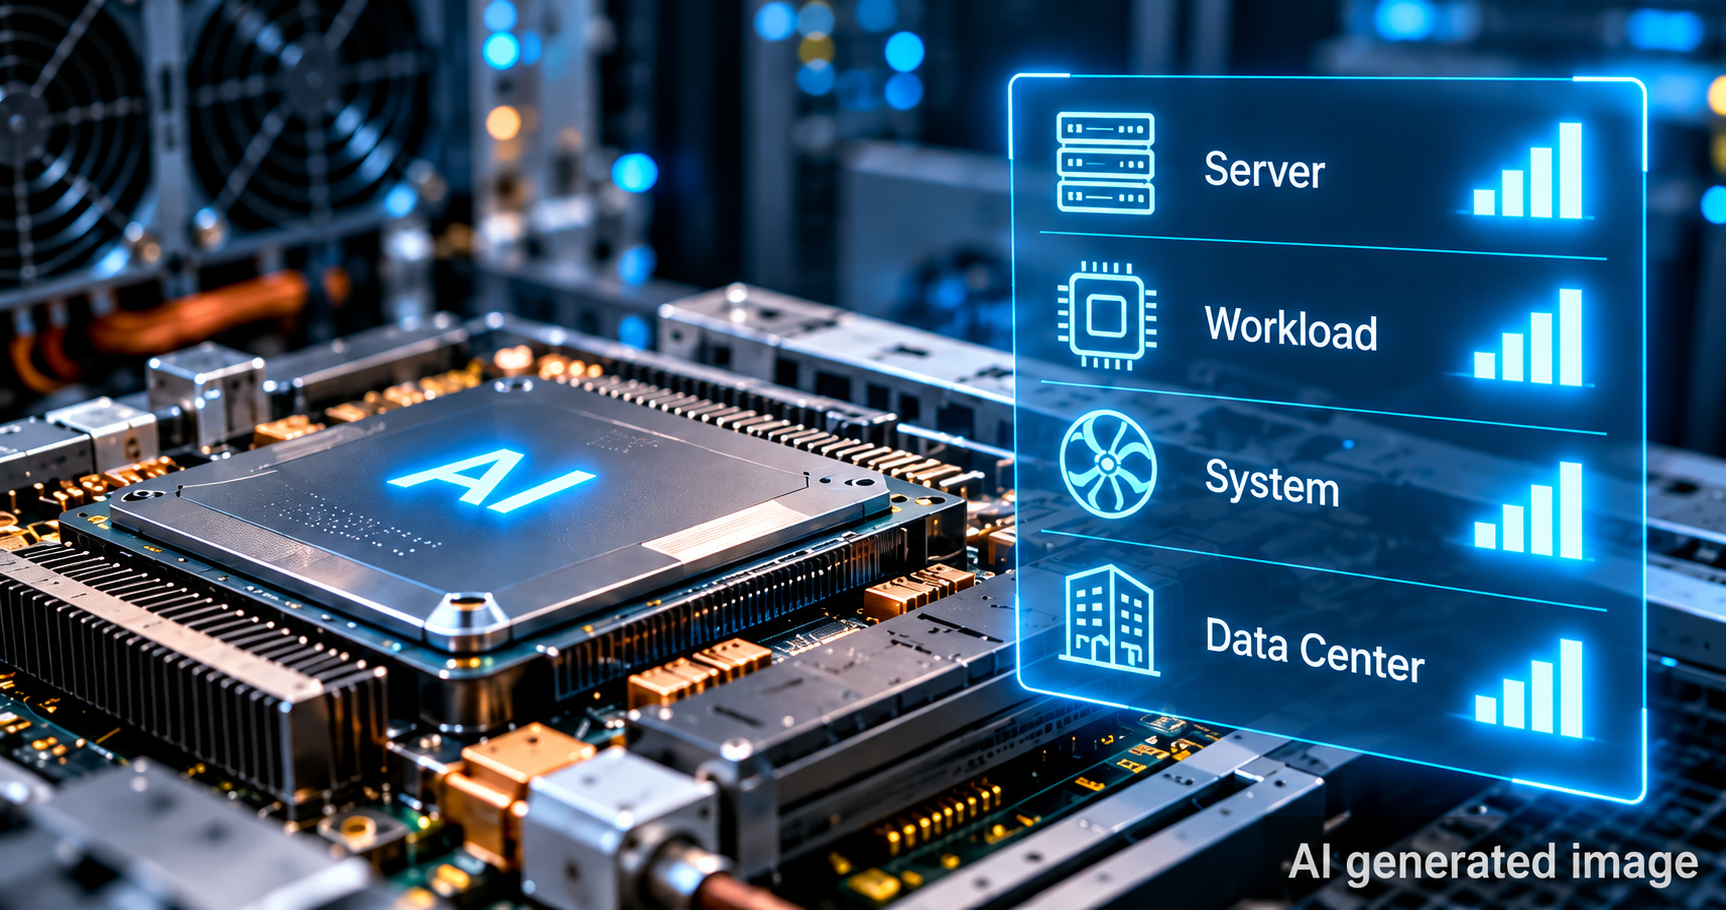
當單一機櫃的功率快速增加,供電與散熱系統所消耗的能源也會同步受到影響。因此,AI 伺服器的能效管理正在出現一個重要變化:評估對象開始從單一伺服器延伸至工作負載、系統,最後到資料中心。


美國、歐盟、台灣,能效管理的切入點不同

目前全球尚未形成統一的 AI 伺服器專屬能效法規。  美國目前主要以 ENERGY STAR Computer Servers V4.0 為主,屬於伺服器產品層級的自願性認證,評估運作狀態效率、待機、電源管理等項目。AI 伺服器是否適用,還需要依產品型態、處理器插槽、APA、HPC 等條件個別判定。 歐盟則以 Regulation (EU) 2019/424 為主要制度,屬於伺服器產品層級的強制性生態設計規範,要求包括電源供應器效率、功率因數、待機功耗及運作狀態效率等。 台灣目前的管理方向則不同,主要是針對大型資料中心的能源使用進行管理。契約用電容量達 5MW 以上的案件涉及能源使用說明書審查及 BAT(最佳可行技術),目前尚無 AI 伺服器專屬能效門檻。


因此,AI 伺服器業者面對不同市場時,不能只問「有沒有 AI 伺服器能效法規」,而必須先確認產品層級與資料中心層級分別受到哪些制度管理。


為什麼 AI 伺服器不能只看單機功耗

高功率 AI 伺服器帶來的問題是,伺服器本身的能效與資料中心整體能效已經密切相關。


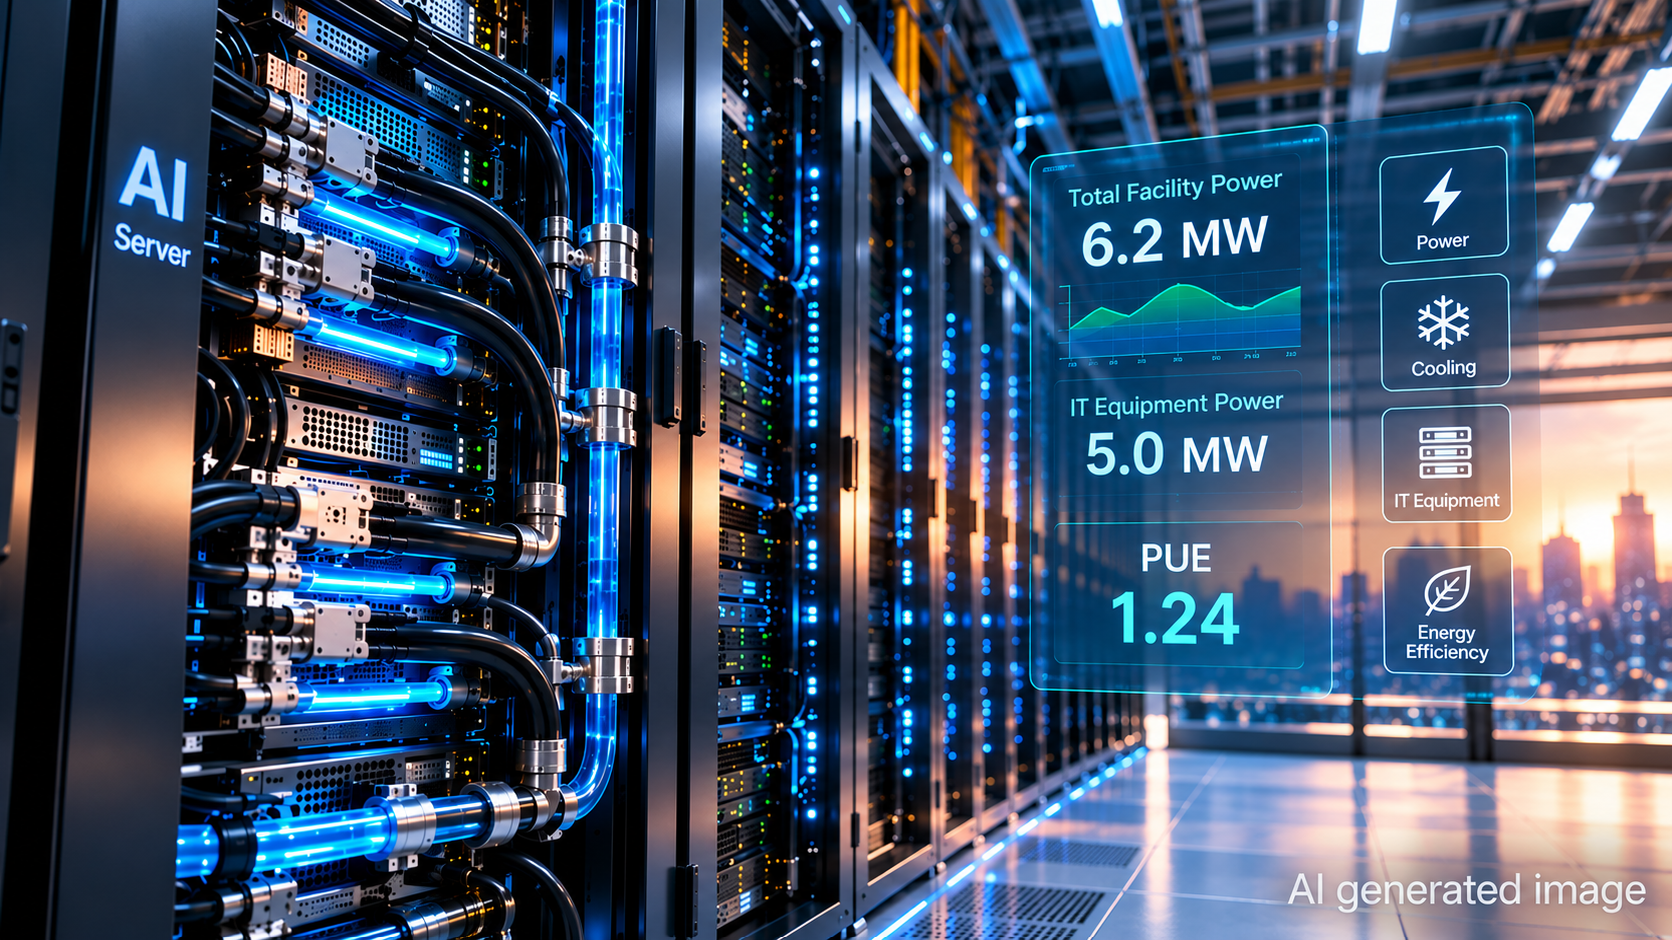
▲ AI 機櫃功率密度提高,冷卻與供電等支援系統的能源需求也隨之增加


PUE(電力使用效率)可以用來說明兩者的關係。PUE 是資料中心層級指標,用來比較資料中心總能源消耗與資訊設備能源消耗。  例如 PUE = 1.20,代表資訊設備使用 100 kWh 時,資料中心總能源消耗約為 120 kWh,其餘能源主要使用於冷卻、供電等支援系統。 因此,當 AI 機櫃功率密度持續提高,冷卻與供電基礎設施的需求也跟著增加,資料中心整體能源效率的重要性自然提高。


從伺服器能效走向 AI 工作負載能效

傳統伺服器能效評估常關注待機或運作狀態效率,但對 AI 運算而言,單純知道「用了多少電」已經不夠。 更重要的問題是:用了這些電,完成了多少 AI 運算工作?


因此,未來的評估方向可能包括每瓦效能,以及訓練、推論與 Token 吞吐量等實際 AI 工作負載。這代表能效的衡量方式可能逐漸從單純的「功耗」,轉向「每單位能源可以完成多少有效運算」。


能效評估的範圍將繼續往外擴大

未來 AI 伺服器的能效管理可以理解成一條逐步擴大的鏈: 功耗 → 每瓦效能/工作負載 → 系統 → 資料中心


▲ 能效評估範圍從伺服器延伸至工作負載、系統與資料中心


首先看單機功耗,再看每瓦可以完成多少 AI 工作;接著納入電源供應器(PSU)、供電與冷卻系統效率,最後再回到資料中心整體的 PUE 與能源管理。 這也意味著,AI 伺服器的能效問題將不再只是伺服器製造商的產品問題,而會逐漸與電力、散熱及資料中心營運效率連結。


AI 伺服器能效管理的下一階段

目前 AI 伺服器尚無統一的專屬能效法規,業者仍需要依不同市場的既有制度與產品範圍進行個別判定。但隨著 AI 伺服器功率持續增加,傳統以單機功耗為核心的評估方式,也將逐步面臨新的需求。


未來真正值得關注的,可能不只是「一台 AI 伺服器消耗多少電」,而是:每一瓦電力能完成多少 AI 工作,以及整個資料中心為完成這些運算需要付出多少能源成本。


FAQ


Q1|目前有專門針對 AI 伺服器的全球能效法規嗎?
目前沒有統一的 AI 伺服器專屬能效法規。現階段主要仍以既有伺服器能效制度作為評估起點。


Q2|美國目前如何管理 AI 伺服器能效?
主要制度為 ENERGY STAR Computer Servers V4.0,屬伺服器產品層級的自願性認證。AI 伺服器是否適用,需要依產品架構與相關條件個別判定。


Q3|歐盟與美國最大的差異是什麼?
美國 ENERGY STAR 屬於自願性認證;歐盟 Regulation (EU) 2019/424 則屬於強制性的生態設計規範。


Q4|台灣目前如何管理 AI 伺服器能效?
台灣目前主要從大型資料中心的能源使用管理切入。契約用電容量達 5MW 以上涉及能源使用說明書審查及 BAT,目前沒有 AI 伺服器專屬能效門檻。


Q5|為什麼 AI 伺服器需要從伺服器看到資料中心?
因為 AI 伺服器功率提高後,供電與冷卻系統的能源需求也會增加,因此伺服器能效會進一步影響資料中心整體能源效率。


Q6|什麼是 PUE?
PUE 是電力使用效率,用來衡量資料中心總能源消耗與資訊設備能源消耗的關係。PUE 越接近 1.0,代表資料中心額外能源使用相對越低。


Q7|為什麼 AI 伺服器不能只看待機/運作狀態效率?
因為這些指標主要反映伺服器在特定狀態下的能源效率,未必能完整反映 AI 訓練與推論等實際工作負載的運算效率。


Q8|未來 AI 伺服器能效會怎麼評估?
評估方向包括每瓦效能、AI 工作負載能效、系統能效及資料中心整體能效,評估範圍將從單機功耗延伸至 AI 工作負載、供電/散熱系統,以及資料中心整體能源管理。


如需進一步了解相關檢測、驗證及技術服務,歡迎聯繫德國萊因客服信箱:service-gc@tuv.com


[AIDC 系列] MDC 進美國別只看認證:AHJ 現場驗收才是關卡

李世靈 / 德國萊因電子電氣產品服務副總經理


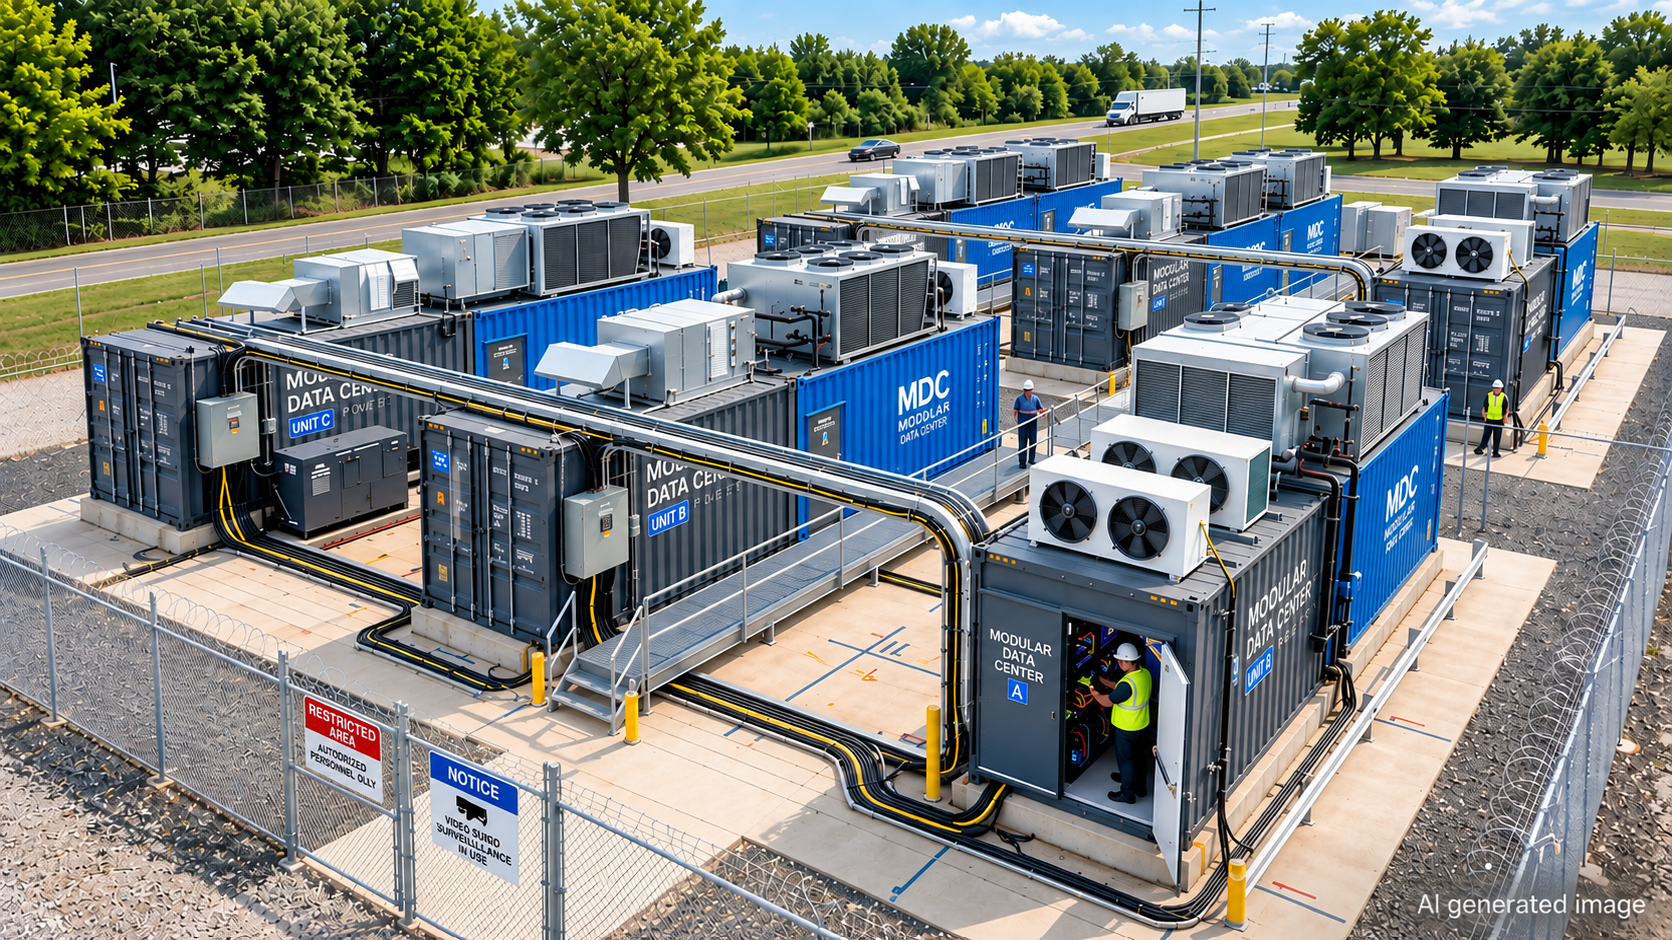
AI 帶動資料中心算力需求快速成長,也推動資料中心朝更高密度、更快速、更具彈性的部署模式發展。在這股趨勢下,模組化資料中心(Modular Data Center, MDC)透過工廠預製、整合後整體運送,有效縮短現場建置時間,已成為資料中心快速部署的重要方式。


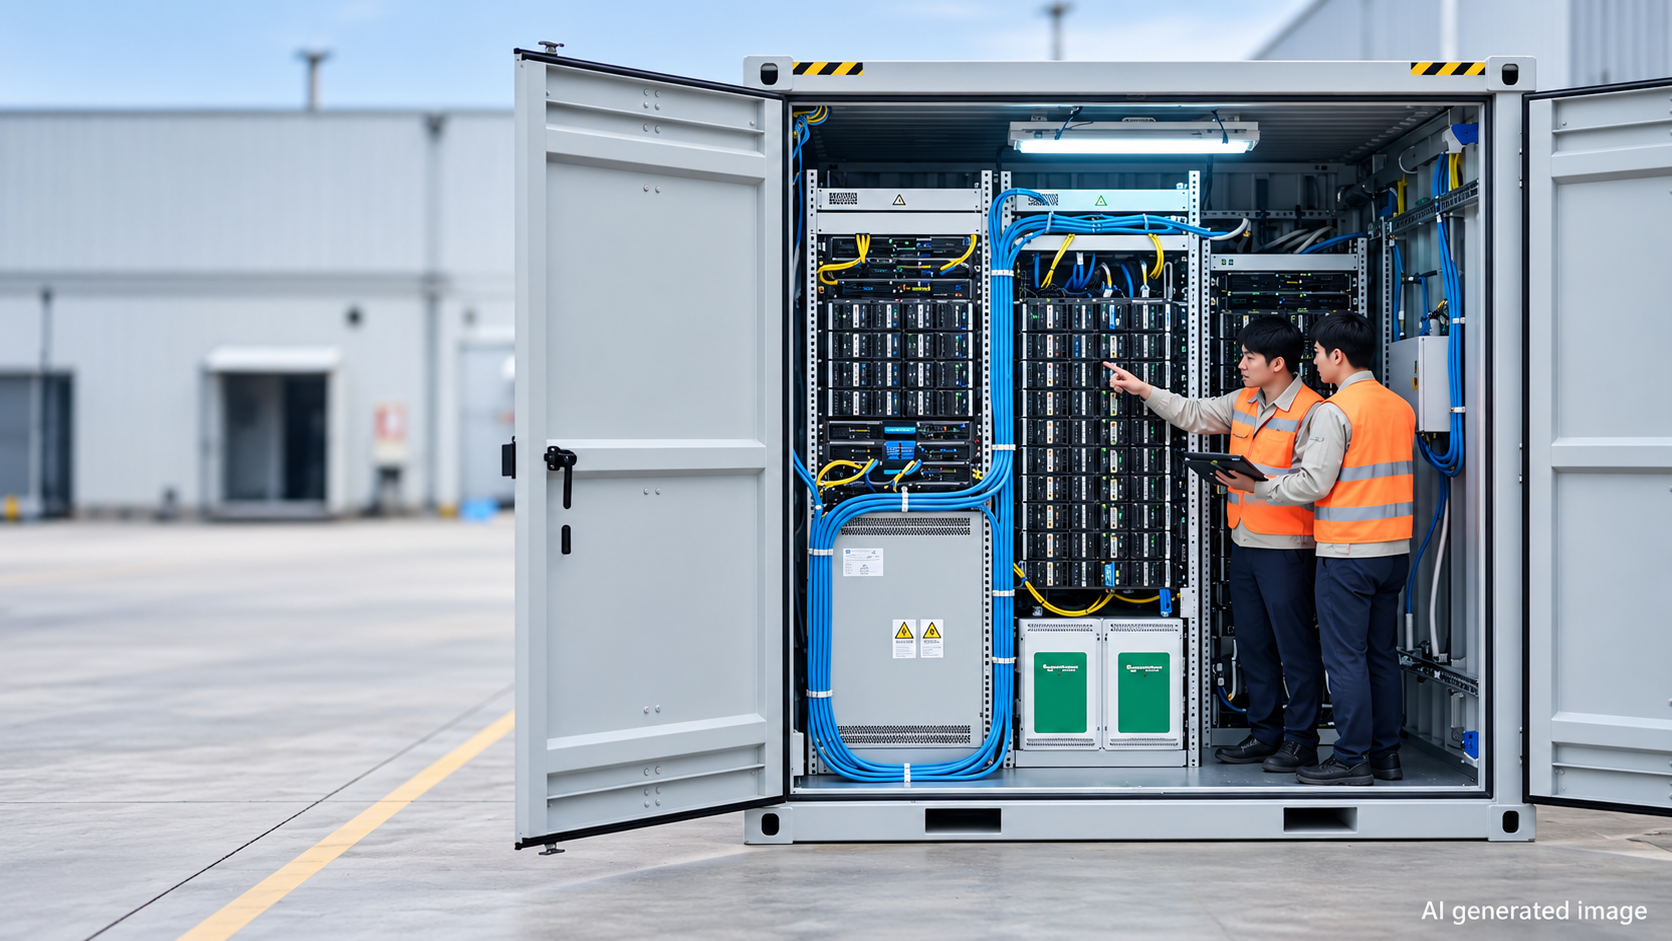
模組化資料中心通常以 ISO 標準貨櫃或客製化方艙作為外殼,在工廠內預先整合伺服器機架、配電、冷卻、消防及監控設備,再整體運送至現場部署,具備快速部署、模組化擴充、高功率密度及戶外部署等特性。


▲ MDC 在工廠內預先整合機櫃、配電等設備,再以貨櫃型態運送


然而,當 MDC 進入美國市場,真正的挑戰不只是「產品是否通過認證」,而是能否同時滿足產品、系統與安裝現場三個層級的安全要求,並順利通過當地AHJ(Authority Having Jurisdiction 屬地管轄權威機構)審核獲取營運許可。


進入美國市場:合規不只一項標準

美國的產品安全要求因產品類型與使用環境而異,除了家用、商用、工業及醫療等產品分類,也涉及不同層級的政府機構與法規。就資料中心相關設備而言,除了電氣安全,還可能涉及電磁相容、能源效率、環境與消防等要求,例如 NRTL、FCC、DOE/CEC、EPA 及 NFPA。因此,準備進入美國市場的 MDC 業者,首先要問的不是「應該申請哪一張證書」,而是:產品會在哪裡使用?由誰監管?現場有哪些要求?


NRTL 與 AHJ:產品認證之外,還有現場驗收

美國工作場所使用的電氣產品涉及 NRTL(Nationally Recognized Testing Laboratory)認證要求;另一方面,各州、郡、市等所在地主管機關則會以 AHJ 的角色執行建築、消防與電氣等現場監管。換言之,產品認證不等於完成現場驗收。


即使產品完成相關認證,實際部署時仍可能受到當地 AHJ 要求影響。因此,企業應依美國標準及所在地 AHJ 要求進行採購、設計、生產與組裝,也可以透過現場評估機構掌握當地要求。這一點對 MDC 尤其重要,因為 MDC 不是單一設備,而是整合多種電氣與機電系統的模組化環境。


MDC 的安全,不只是伺服器安全

一座模組化資料中心內,除了伺服器與網路設備,還包括高壓進線櫃、配電盤、UPS、儲能電池、母線槽、HVAC、CDU、照明、緊急照明,以及消防與煙霧偵測等系統,各自對應不同的標準要求:


  • 高壓進線櫃:IEEE C37.20、 UL 2877
  •  儲能系統:UL 9540、UL 9540A、NFPA 855
  •  HVAC:UL 60335-2-40
  •  配電盤/配電櫃:UL 67、UL 508A
  •  UPS:UL 1778
  •  母線槽:UL 857
  •  開關櫃:UL 891, UL 1558
  •  緊急照明:UL 924
  •  煙霧偵測:UL 268


若部分零組件尚未取得 NRTL 認證,可依個案進行評估。因此,MDC 的安全驗證不能只看單一產品,而要確認各子系統能依其功能與使用情境符合相應要求,並在整合後維持整體系統的安全性。


從電氣安全到消防:現場環境同樣重要

MDC 的另一個特點,是多數設備在工廠完成整合後才運送至現場。因此,除了內部電氣設備,貨櫃外殼、環境防護與人員逃生同樣是重要的安全條件。例如,作為外殼的 ISO 標準貨櫃需符合國際貨櫃安全要求;若部署於戶外,還需評估防雨、防塵與潮濕等環境條件,並依使用環境配置適當的 NEMA 防護等級。


在人員安全方面,逃生設計也有明確要求,包括出口應通往 MDC 外部、開門方向應朝疏散方向,以及出口通道的寬度與高度等條件。這反映出一個重要概念:MDC 的安全驗證不只確認「設備能不能運轉」,也要確認「人員能不能安全操作與撤離」。


消防安全:從設備走向系統

對高密度資料中心而言,消防安全需要從系統角度考量。以 NFPA 72 為例,MDC 的火災偵測與報警系統需具備自動煙霧偵測、符合認證要求的偵測設備,並依規範進行安裝與維護。


其中,煙霧偵測器需符合 UL 268,並配合 NFPA 75 對資訊技術設備的相關要求。火災報警迴路也需要與其他線路適當分離,以降低訊號干擾與故障擴散風險。此外,消防系統本身也涉及供電連續性、偵測器安裝環境、聲音與視覺警報等要求。換言之,消防安全不只是「裝一個煙霧偵測器」,而是由設備認證、系統設計、安裝、供電、警報及維護共同構成的完整體系。


儲能系統:火災與爆炸風險也要納入

若 MDC 整合儲能系統,安全要求還會進一步延伸至 NFPA 855、NFPA 68 及 NFPA 69。其中,NFPA 68 著重於爆燃發生後的洩壓與被動防護;NFPA 69 則透過可燃氣體偵測、緊急排風及聯鎖控制等方式,在爆炸風險形成前進行主動預防。


此外,UL 9540A/NFPA 855 的大規模燃燒測試,還需要觀察熱失控是否蔓延至相鄰機櫃或貨櫃、熱通量、結構損壞及冷卻後是否復燃等情況。由此可見,當資料中心把電力、儲能、冷卻與 IT 設備整合到同一個模組中,安全驗證的範圍也隨之擴大。


MDC 下一個課題:把合規前移

對希望快速進入美國市場的 MDC 業者而言,更有效率的做法不是等產品完成後才處理認證,而是從設計初期就依序確認:產品用途 → 安裝環境 → 適用標準 → NRTL 認證 → AHJ 要求 → 現場評估 → 系統整合。


對高度整合的模組化資料中心而言,若設計初期沒有釐清各子系統的認證與現場要求,到了出貨或部署階段才需要修改配線、設備、外殼或消防系統,將抵銷模組化原本帶來的時間優勢。快速建置不代表可以簡化安全驗證;真正的快速,是把認證與合規要求提前納入設計與整合流程。這也是 MDC 進入美國市場時,從「產品認證」走向「系統安全與現場合規」的關鍵轉變。


FAQ


Q1|什麼是模組化資料中心(MDC)?
MDC 是將伺服器機架、配電、冷卻、消防及監控等系統整合在 ISO 標準貨櫃或客製化方艙中,於工廠預製完成後,再整體運送至現場部署的資料中心架構,具備快速部署、模組化擴充、高功率密度及戶外部署等特性。


Q2|MDC 進入美國市場,為什麼不能只做產品認證?
除了產品本身,美國的合規要求還涉及使用場所、所在地主管機關及現場安裝條件。產品認證與 AHJ 的現場驗收是不同層次的要求。


Q3|什麼是 NRTL?
NRTL(國家認可測試實驗室)是由美國 OSHA 認可的測試實驗室體系。工作場所使用的特定電氣產品涉及 NRTL 認證要求。


Q4|什麼是 AHJ?
AHJ 是 Authority Having Jurisdiction,即「具管轄權的主管機關」。不同州、郡、市可能由不同主管機關負責建築、消防或電氣等現場監管。


Q5|MDC 裡面哪些設備需要特別注意認證?
包括高壓進線櫃、配電盤、UPS、儲能電池、母線槽、開關櫃、HVAC、CDU、照明、緊急照明及煙霧偵測等,都可能涉及不同的 UL、IEEE 或 NFPA 要求。


Q6|MDC 的消防安全主要看什麼?
包括火災偵測、報警、供電連續性、煙霧偵測器認證、報警迴路配置、聲光警報及滅火設備等,涉及 NFPA 72、NFPA 75、UL 268 及 NFPA 10 等要求。


Q7|儲能系統整合到 MDC 後,有什麼額外安全要求?
包括儲能系統本身的認證與防火、防爆設計,如 UL 9540、UL 9540A、NFPA 855,以及 NFPA 68 與 NFPA 69 所涉及的爆燃洩壓與爆炸預防。


Q8|MDC 要如何避免到了美國現場才發現不符合要求?
建議在專案啟動前就確認安裝地點的 AHJ 要求,同時在設計階段找NRTL 機構(如德國萊因TÜV)提前在認證過程確認電氣法規以及防火法規要求,並核實模組內各子系統的適用標準與認證需求。


如需進一步了解相關檢測、驗證及技術服務,歡迎聯繫德國萊因客服信箱:service-gc@tuv.com

[AIDC 系列] SST 把中壓電推進機房:AI 供電升級的新安全考題

傅奕翔 / 德國萊因太陽能與商用工業產品服務專案經理


AI 資料中心朝 800VDC 高壓直流供電架構演進,固態變壓器 (Solid State Transformer, SST)雖可縮小體積、提高效率並提供雙向電力控制,但也同步帶來中壓安全、高頻材料、EMI、散熱、絕緣與液冷等新的驗證挑戰。


AI 應用快速提升運算需求,也讓資料中心的電力架構面臨新的轉變。從傳統 AC 供電、過渡性的高壓直流(HVDC)架構,到以固態變壓器銜接中壓交流與 800VDC 的新型架構,資料中心的供電系統正朝向更高電壓、更高功率密度與更高效率發展。


相較於傳統變壓器,SST 採用高頻隔離及多級電力電子轉換,具有體積小、重量輕、雙向功率控制、電壓與電流可調,以及電能品質調節與高效率等特性。不過,隨著電力架構改變,SST 也同步帶來新的安全與驗證課題,包括中壓電氣安全、高頻材料、電磁干擾(EMI)、散熱、絕緣與液冷系統等。


從 AC 到 800VDC,AI 資料中心供電架構正在改變

AI 高算力需求持續提升,使資料中心對電力供應的要求也隨之提高。在最終 HVDC 架構中,SST 可將 13.8–35kV 的交流電力轉換至 800VDC,再供應 IT 機櫃(IT Rack)。這樣的架構演進,也使電力轉換設備成為影響資料中心安全與可靠度的重要環節。


                                 ▲ 資料中心供電架構演進:傳統 AC、過渡 HVDC 到最終 HVDC(SST)架構


然而,當系統進入中壓、高頻及高功率密度環境後,傳統低壓設備的安全設計思維已難以完整涵蓋新的風險。對設備業者而言,電力架構升級不只是提升供電效率,也意味著必須重新檢視設備在不同電壓、頻率、熱管理與系統整合條件下的安全性。


中壓、高頻與高密度設計帶來新的安全挑戰

其中一項關鍵問題是中壓電氣安全。SST 架構同時涉及中壓(MV)與低壓(LV)電壓層級,感電風險相對提高,因此需要強化絕緣、聯鎖(interlocking)及功能安全(functional safety)設計。此外,當直流側發生內部電弧(internal arc)時,電弧也較難熄滅。


▲ SST 面臨的安全挑戰:中壓電氣安全、高頻材料、散熱、EMI、液冷與高功率密度設計


另一方面,SST 所使用的高頻隔離變壓器(High-Frequency Transformer, HFT)在 30kHz 至 50kHz 的高頻環境下,可能面臨局部放電(partial discharge)與絕緣劣化(insulation degradation)等問題;高頻運作所引起的溫升也可能增加磁芯損耗(core loss),而高頻開關切換則可能產生共模電磁干擾(common-mode EMI)。 隨著設備朝高功率密度與緊湊化發展,電氣間隙(clearance)、爬電距離(creepage distance)及散熱空間也需要重新考量。若進一步導入液冷系統,還必須注意冷卻液絕緣失效(coolant insulation failure)與冷卻液洩漏(coolant leakage)等風險。


從單一產品安全走向多層級驗證

面對新的設計需求,現有標準已提供部分安全要求。相關標準包括 IEC 62477-2、UL 1741 及 UL 2877,分別涵蓋中壓電力電子轉換設備、逆變器/轉換器/控制器,以及中壓電源設備等相關安全要求或評估架構。


在此基礎上,德國萊因 TÜV 提出 2 PfG 3175 – Safety requirements for Artificial Intelligence (AI) Power Supplies,結合 IEC 62477-2 與 UL 2877 的部分要求,同時發展高頻隔離變壓器(HFT)的特定要求,以及整合式液冷系統測試方法。  此外,SST 應用於 AI 資料中心,不只要確認其符合安規要求,也需要從元件、設備、系統到架構等不同層級進行評估,並進一步考量效能、可靠度與可用性。


▲ 從元件、設備、系統到架構的多層級評估

驗證也成為 AI 電力架構升級的重要環節

隨著 AI 資料中心持續朝高功率密度與 800VDC 架構發展,電力設備的安全設計與驗證也需要更早納入產品與系統開發流程。從中壓電氣安全、高頻材料、電磁干擾與熱管理,到液冷系統及不同市場的准入要求,SST 所涉及的驗證範圍,已從單一產品逐步延伸至整體電力架構。


對資料中心設備業者而言,如何在產品設計階段就整合不同市場的安全標準與測試要求,將成為 AI 電力基礎設施開發的重要課題。


FAQ


Q1:為什麼 AI 資料中心開始關注 800VDC?

資料中心電力架構正從傳統 AC,逐步走向過渡性的 HVDC,再進一步發展至以 SST 搭配 800VDC 的最終 HVDC 架構,反映 AI 資料中心對更高功率密度與電力架構效率的需求。


Q2:SST 與傳統變壓器有什麼不同?

SST 採用高頻隔離變壓器與多級電力電子轉換,具有體積小、重量輕、雙向功率控制、電壓/電流可調,以及電能品質調節等特性;相較之下,傳統變壓器技術成熟、可靠度高,且成本相對較低。


Q3:SST 在 AI 資料中心面臨哪些主要安全挑戰?

主要包括中壓感電風險、內部電弧、高頻運作造成的局部放電與絕緣劣化、溫升造成的磁芯損耗、高頻切換產生的 EMI,以及高功率密度設計下的電氣間隙、爬電距離、散熱與液冷安全等問題。


Q4:目前有哪些標準可以用於 SST 的安全評估?

相關標準包括 IEC 62477-2、UL 1741 及 UL 2877。其中 IEC 62477-2 適用於通用的中壓電力電子轉換系統與設備;UL 2877 則針對中壓電源設備。


Q5:德國萊因 TÜV 如何協助 SST 進行安全驗證?

德國萊因 TÜV 提出 2 PfG 3175,結合 IEC 62477-2 與 UL 2877 的部分要求,同時發展 HFT 特定要求與整合式液冷系統測試方法。此外,也可從元件、設備、系統到架構等不同層級,考量 SST 的效能、可靠度與可用性。


如需進一步了解相關檢測、驗證及技術服務,歡迎聯繫德國萊因客服信箱:service-gc@tuv.com

歐盟修訂ESRS深度解碼:永續報告步入「聚焦+彈性」新階段 The EU’s Revised ESRS, Decoded: Sustainability Reporting Enters a New Era of “Focus + Flexibility”
自CSRD正式實施以來,ESRS逐漸成為全球影響力最大的永續發展資訊揭露框架之一。此標準透過引入雙重重要性(Double Materiality)原則,要求企業同時考慮自身經營活動對環境和社會的影響,以及外部永續因素對企業財務狀況、經營模式和長期價值創造能力的影響。


然而,在實際實施過程中,企業也回饋ESRS有一定挑戰。例如,部分企業需要投入大量資源建立跨區域的資料收集體系,以滿足大量定量和定性揭露要求;同時,對於擁有複雜業務結構和全球供應鏈的企業而言,如何判斷哪些事項真正具有重大影響,也成為實施過程中的重要議題。


2026年7月3日 – 歐盟委員會正式通過修訂後的《歐洲永續報告準則》(European Sustainability Reporting Standards, ESRS)授權法案(Delegated Act)。此次修訂是歐盟針對《企業永續發展報告指令》(Corporate Sustainability Reporting Directive, CSRD)實施過程中的回饋,對現有ESRS Set 1進行最佳化的重要措施。


本次ESRS修訂的核心是在維持報告品質的基礎上,使企業能夠更加關注真正具有決策價值的資訊。


01 從“全面披露”轉向“重大資訊披露”

ESRS此次修訂最重要的變化之一,是進一步強調了資訊重要性(Information Materiality)。

在原ESRS實施過程中,有些企業容易將永續報告理解為「完成所有數據點揭露」。這種方式雖然能夠保證覆蓋範圍,但也可能造成兩個問題:

  • 企業投入大量資源收集的信息,不一定能夠幫助利害關係人理解企業真正面臨的可持續風險。
  • 大量非關鍵的資訊可能降低報告的可讀性,使重要風險和管理措施無法充分關注。

新版ESRS希望改變這種情況,使企業在未來更加關注哪些資訊能夠影響投資者、商業夥伴以及其他利害關係人對企業重大永續事項的判斷。新版ESRS明確提出,企業應重點報告能夠反映重大影響、風險和機會的訊息,而不是機械覆蓋所有可能的數據要求。


這並不意味著企業可以減少ESG議題的管理,而是要求企業建立更成熟的重要性判斷機制。

例如,對於一個高耗能產業企業而言,氣候變遷、能源消耗和碳排放可能屬於核心議題;而對於某些服務型企業,員工管理、資料安全或商業道德可能更重要。


02 不改變雙重重要性原則,但評估方式較為靈活

雙重重要性仍然是ESRS最核心的技術原則。這項原則要求企業從兩個方向來分析。


1 影響重要性(Impact Materiality)

企業需要考慮自身活動如何影響環境和社會。例如,製造業需要考慮生產過程產生的污染物、溫室氣體排放、資源消耗以及供應鏈勞動風險。


2 財務重要性(Financial Materiality)

企業需要考慮外部永續發展因素如何影響自身經營和財務表現。例如,氣候政策變化可能影響能源成本,極端天氣可能影響供應鏈穩定,而消費者對於永續產品的需求變化可能影響市場競爭力。

新版ESRS並沒有改變雙重重要性的基本要求,而是在實施方法上給予企業更多彈性空間。

這意味著未來ESG報告不僅關注最終揭露結果,也會更關注企業形成判斷過程的合理性。


03 引入公平呈現原則,進一步提升ESG資訊品質要求

新版ESRS引進並強化了公平呈現(Fair Presentation)原則,要求揭露的資訊應具有完整性、準確性、可比較性以及可驗證性。對於ESG報告而言,公平呈現意味著企業不能簡單選擇性地展現正面表現,而需要完整反映重大永續影響、風險和機會。

例如,一家企業可能在新能源使用方面取得進展,但同時仍有供應鏈碳排放增加的問題。如果供應鏈排放屬於重大影響,則企業仍需要進行揭露。


04 氣候變遷揭露較為靈活,但氣候管理仍是重點

此次修訂主要針對企業實施過程中較複雜的部分進行了最佳化,而不是降低氣候相關要求,氣候變遷仍然是ESRS體系中的核心主題。


例如,在氣候情境分析方面,新版ESRS給予企業更多實施彈性。如果企業已經進行氣候情境分析,需要揭露相關結果;同時,氣候韌性分析仍是企業理解未來氣候風險的重要工具。

在溫室氣體排放會計方面,新版ESRS進一步加強與GHG Protocol的兼容性。

企業可以根據自身情況選擇:財務控制法、營運控制法或股權比例法。

這項變化對於跨國集團尤其重要。因為大型企業通常存在海外子公司、租賃資產以及合資企業等不同營運模式。不同組織邊界選擇可能影響排放計算結果,因此企業需要確保方法選擇合理,並維持資料連續性。


企業可在2026年重新評估ESRS實施路徑


新版ESRS針對2026財年提供了過渡選擇。

企業應結合自身實際狀況選擇是繼續採用現行ESRS Set 1,或是事先採用修訂後的ESRS,或是採取結合部分便利措施的過渡方式。

對於已經投入大量資源建立ESG資料體系的企業,需要評估新版要求是否影響資料邊界、指標計算方法、報表結構以及內部流程。

對於剛開始準備CSRD的企業,則可以利用新版ESRS提供的靈活空間,從一開始建立更適合自身業務模式的ESG管理系統。


對中國企業的影響

ESG數據正逐漸從報告部門負責的數據,轉變為企業經營管理過程中的基礎數據。


雖然ESRS主要適用於歐盟範圍內符合資格的企業,但其影響已透過全球供應鏈逐步傳遞。對於中國企業而言,尤其是出口歐洲、服務歐洲客戶或在歐洲擁有營運實體的企業,ESRS變化仍具有重要參考意義。


同時,隨著ESG鑑證逐漸普及,企業需要逐步建立類似財務報告的資料治理機制,讓ESG資訊具備更高可靠性。

真正成熟的ESG體系,不只是幫助企業完成合規揭露,更能幫助企業辨識未來風險、發現發展機會,並提升長期競爭力。


ESRS此次修訂體現了全球永續發展報告發展的一個重要方向:未來企業競爭的重點,不再是披露更多信息,而是提供更加準確、可靠和具有決策價值的信息。
English


The EU’s Revised ESRS, Decoded: Sustainability Reporting Enters a New Era of “Focus + Flexibility”

Since the Corporate Sustainability Reporting Directive (CSRD)  came into force, the European Sustainability Reporting Standards (ESRS) has gradually become one of the most influential sustainability disclosure frameworks in the world. By introducing the principle of double materiality, the standards require companies to consider both the impacts of their own activities on the environment and society, and the effects that external sustainability matters have on their financial position, business model, and ability to create value over the long term.

In practice, however, companies have also reported certain challenges with the ESRS. Some have had to invest substantial resources in building cross-regional data collection systems to meet the large volume of quantitative and qualitative disclosure requirements. Meanwhile, for companies with complex business structures and global supply chains, determining which matters are genuinely material has proven a significant implementation hurdle.

On 3 July 2026, the European Commission formally adopted the amended Delegated Act on the ESRS. This revision is a key measure through which the EU is responding to feedback gathered during the implementation of the CSRD and refining the existing ESRS Set 1.

At its core, this ESRS revision aims to enable companies to concentrate on information with genuine decision-usefulness — without compromising reporting quality.


01 | From “Comprehensive Disclosure” to “Material Information Disclosure”

One of the most important changes in this revision is the strengthened emphasis on information materiality.

Under the original ESRS, some companies tended to interpret sustainability reporting as “completing every data point.” While this approach ensures coverage, it can create two problems:

  • The information companies invest heavily in collecting does not necessarily help stakeholders understand the sustainability risks the company actually faces.
  • An excess of non-critical information can reduce a report’s readability, preventing significant risks and management measures from receiving due attention.

The revised ESRS seeks to change this situation, directing companies’ attention toward the information that shapes how investors, business partners, and other stakeholders assess the company’s material sustainability matters. The new standards make clear that companies should focus on reporting information that reflects material impacts, risks, and opportunities, rather than mechanically covering every possible data requirement.

This does not mean companies can scale back their management of ESG issues; rather, they are expected to build more mature materiality assessment processes.

For example, for an energy-intensive company, climate change, energy consumption, and carbon emissions may be the core topics — whereas for certain service-sector companies, workforce management, data security, or business conduct may matter more.


02 | Double Materiality Unchanged — but Assessment Becomes More Flexible

Double materiality remains the most fundamental technical principle of the ESRS. It requires companies to analyse from two directions:

  1. Impact materiality
    Companies must consider how their own activities affect the environment and society. A manufacturer, for instance, needs to account for pollutants generated in production, greenhouse gas emissions, resource consumption, and labour risks in its supply chain.
  2. Financial materiality
    Companies must consider how external sustainability factors affect their operations and financial performance. Changes in climate policy may affect energy costs; extreme weather events may disrupt supply chains; and shifting consumer demand for sustainable products may affect market competitiveness.

The revised ESRS does not alter the basic requirements of double materiality, but grants companies greater flexibility in how they apply it.

This means that, going forward, ESG reporting will place more weight not only on the final disclosure outcome, but also on the reasonableness of the judgment process behind it.


03 | The Fair Presentation Principle Raises the Bar on ESG Information Quality

The revised ESRS introduces and reinforces the principle of fair presentation, requiring disclosed information to be complete, accurate, comparable, and verifiable. For ESG reporting, fair presentation means companies cannot selectively showcase positive performance; they must present a full picture of their material sustainability impacts, risks, and opportunities.

For example, a company may have made progress in its use of renewable energy while still facing rising supply chain carbon emissions. If those supply chain emissions are material, the company must still disclose them.


04 | Climate Disclosure Becomes More Flexible — while Climate Management Remains a Priority

This revision optimises the parts of the standards that proved most complex to implement; it does not lower climate-related requirements. Climate change remains a core topic within the ESRS framework.

On climate scenario analysis, for instance, the revised ESRS affords companies greater implementation flexibility. Where a company has already conducted climate scenario analysis, it must disclose the results; meanwhile, climate resilience analysis remains an important tool for companies to understand future climate risks.

On greenhouse gas accounting, the revised ESRS further enhances compatibility with the GHG Protocol. Companies may choose, according to their circumstances, the financial control approach, the operational control approach, or the equity share approach.

This change is particularly significant for multinational groups. Large enterprises typically operate through overseas subsidiaries, leased assets, and joint ventures. The choice of organisational boundary can affect reported emissions, so companies must ensure their chosen approach is appropriate — and maintain continuity of data over time.


Companies May Reassess Their ESRS Implementation Path for 2026

The revised ESRS provides transitional options for the 2026 financial year. Companies should decide, based on their own circumstances, whether to continue applying the current ESRS Set 1, to adopt the revised ESRS early, or to take a transitional approach that combines certain relief measures.

Companies that have already invested heavily in ESG data systems need to assess whether the new requirements affect their data boundaries, metric calculation methods, report structure, and internal processes.

Companies just beginning their CSRD preparation, on the other hand, can use the flexibility offered by the revised ESRS to build an ESG management system suited to their business model from the outset.


Implications for Chinese Companies

ESG data is gradually shifting from being the responsibility of reporting functions to becoming foundational data in corporate management itself.

Although the ESRS primarily applies to qualifying companies within the EU, its influence is already being transmitted through global supply chains. For Chinese companies — especially those exporting to Europe, serving European customers, or operating entities in Europe — the changes to the ESRS remain highly relevant.

At the same time, as ESG assurance becomes increasingly prevalent, companies need to progressively establish data governance mechanisms akin to those used in financial reporting, so that ESG information achieves a higher level of reliability.

A truly mature ESG system does more than help a company complete its compliance disclosures: it helps the company identify future risks, uncover development opportunities, and strengthen its long-term competitiveness.

This ESRS revision reflects an important direction in the evolution of sustainability reporting worldwide: in the years ahead, corporate competition will no longer centre on disclosing more information, but on providing information that is more accurate, more reliable, and more decision-useful.

企業如何把SDGs真正納入經營? ISO/UNDP 53001落地指南

對許多企業而言,永續發展早已不是陌生概念。但真正進入企業經營管理後,一個更現實的問題也隨之出現:這些分散在不同部門、不同體系和不同業務環節中的目標與行動,如何真正連結?

ISO/UNDP 53001《聯合國永續發展目標管理體系》關注的正是這個問題。那麼,企業該如何導入ISO/UNDP 53001?已有的ISO 9001、ISO 14001、ISO 45001等管理系統又該如何整合?本文將從實施路徑、體系整合和落地難點三個面向展開。

企業導入 ISO/UNDP 53001 該怎麼走?

從實務角度來看,導入 ISO/UNDP 53001 不建議“一步到位、全面鋪開”,而應按照“先識別、再聚焦、後整合、再優化”的思路推進。

第一步  看清組織與 SDGs 的關係

企業首先需要做的是組織環境分析。這不僅包括產業、市場、法規、技術、競爭等外部環境,也包括組織策略、文化、資源、治理方式等內部環境。同時,標準明確要求企業要考慮全部 17 個 SDGs,而不是只挑幾個好看的議題 。

第二步 識別利害關係人與關鍵影響

在明確企業與SDGs的關係後,企業要梳理誰會受到自身活動影響,誰會影響企業的SDG表現,並特別關注系統性被排除群體。在此基礎上,識別企業的實際和潛在影響,並評估哪些影響重大、哪些應優先處理 。

第三步 設定目標和行動計劃

在識別出需要優先管理的影響後,企業需要建立 SDG 政策,設定組織級目標、雄心目標、責任人、時間表和資源投入,並將這些要求轉化為年度行動計劃 。

第四步 建立數據和評價機制

目標確定之後,還需要有資料來判斷執行效果。 ISO/UNDP 53001 特別強調「影響資料」的管理。企業需要明確哪些資料必須收集、由誰負責、如何驗證、如何用這些資料來支援決策和改進。

第五步 納入經營流程,形成閉環

最終,SDG管理不能停留在製度文件階段,而需要真正進入企業的日常運作。透過監測、內審、管理評審、不符合整改和持續改進,企業可以逐步形成完整的PDCA閉環,讓SDG目標與日常經營管理持續銜接。

從組織環境分析,到影響識別、目標設定、數據評價,再到持續改進,這五個步驟實際上構成了ISO/UNDP 53001在企業內部落地的基本管理鏈。
各支撐體系在ISO/UNDP 53001流程中的嵌入點


擬以 ISO/UNDP 53001 為綜合管理系統主體,建立面向 SDGs 的組織級治理架構;以 ISO 9001、ISO 14001、ISO 45001、ISO 50001、ISO 22301、ISO 37301 及其他既有專業管理系統為支撐基礎管理系統作為支撐、健康、專業


企業導入 ISO/UNDP 53001 的困難點在哪裡?

雖然 ISO/UNDP 53001 很有價值,但企業導入時通常也會遇到幾類典型困難。

1.以把「永續」理念落地經營

許多企業認同 SDGs 的方向,但真正進入執行階段時,往往會遇到更具體的問題:由誰負責?目標怎麼定?如何量化?如何和業務掛鉤?

這說明企業面臨的最大的挑戰不是“是否支持永續發展”,而是能否把永續發展轉化為一套真正可執行、可管理的經營機制。在此過程中, ISO14001、ISO45001、ISO50001、ISO37301等既有專業管理體系,可為環境、安全、能源、合規等具體領域提供落地抓手。

2. 如何進行影響識別和優先排序

ISO/UNDP 53001關注的不只是列出一份ESG或永續發展議題清單,而是要求企業進一步識別自身經營活動產生的實際和潛在影響,並判斷哪些影響更加重大、需要優先處理。

這往往比一般的議題評估更難,因為它要求企業從利害關係人視角重新審視業務活動,而不是只從企業自身管理便利的角度思考。

3. 數據基礎不足

許多企業在環境、品質、安全等方面已經累積了 一定的數據基礎,但對供應鏈勞動條件、弱勢群體影響、投訴衝突、長期社會價值等數據累積不足。而一旦缺少對應數據,目標就難以設定,後續的管理評審也容易流於形式 。因此,企業需要進一步建立統一的指標體系與資料責任機制,建立統一指標字典與資料責任矩陣。

4. 跨部門協同難度大

ISO/UNDP 53001 涉及策略、營運、採購、人力、法務、EHS、品質、財務、內審等多個部門。現實中,部門邊界往往是最大障礙之一。如果缺少高層牽引,體係就很容易變成牽頭部門的單打獨鬥。

5. 需要與現有體系整合

對於已經運行ISO 9001、ISO 14001、ISO 45001、ISO 37301等管理體系的企業來說,導入ISO/UNDP 53001的重點並不是再建立一套獨立運行的“平行體系”,而是如何把它作為上層整合框架,與既有專業管理體系進行進行再建立一套獨立運作的“平行體系”,而是如何把它作為上層整合框架,與既有專業管理系統進行進行評估為獨立運作的「平行體系”,而是如何把它作為上層整合框架,與既有專業管理系統進行進行評估為獨立運作的「平行體系」,而是如何把它作為上層整合框架,與既有專業管理體系進行進行評估為獨立運作的「平行體系」,而是如何把它作為上層整合框架,與既有專業管理體系進行進行評等,包括組織相關管理系統”,而是如何把它作為上層整合框架,與既有專業管理體系進行進行進行評等核准,包括相關管理機關核准。

採用匯流排整合和介面修訂的方式,整合審核計畫和管理評審議程。

歸根究底,ISO/UNDP 53001落地的難點,不只是理解標準本身,而是如何把SDG要求真正嵌入企業現有的目標、數據、流程、職責和管理機制之中。

ISO/UNDP 53001 更像是一場管理升級

對企業而言,ISO/UNDP 53001 不只是一個新標準,更像是一場管理升級。它要求企業把「對SDGs的貢獻」轉化成一個​​可治理、可衡量、可審查、可持續改善的經營管理體系。它要求企業從“我做了哪些可持續動作”,轉向“我的經營活動究竟帶來了哪些影響,我是否建立了機制去持續優化這些影響”。其關鍵不在於聲明支持SDGs,而在於:

  • 識別真實影響,
  • 傾聽受影響者,
  • 做優先排序,
  • 設定有雄心壯志的目標,
  • 用數據支持決策,
  • 由高層負責,
  • 透過PDCA持續改進

這也是為什麼,ISO/UNDP 53001 對許多企業的真正意義是在於它能幫助企業把 SDGs、ESG、環境、安全、合規、供應鏈責任這些看似分散的議題,放進同一個管理框架中,真正走向系統治理 。

如果企業能結合自身產業特質、現有管理體系基礎和關鍵利害關係人訴求,循序漸進地推進,ISO/UNDP 53001 就可以成為企業做實「把永續發展」的核心抓手。

【歐盟出口必看】eCoC 全面解讀:製造商合規準備全指南

歐盟電子符合性證明書(eCoC)已進入法規正式實施階段,產業界相關討論持續深入,關注重點也逐步轉向實際執行。目前,業界已出現大量政策解讀、知識普及內容,甚至是實際導入的解決方案,但相關資訊品質良莠不齊,在為出口企業提供參考的同時,也容易造成認知上的混淆。

本文旨在為關注歐盟 eCoC 的中國企業進行系統性整理,從 eCoC 的概念、法規體系、政策現況、實施路徑及執行關鍵等面向,力求呈現準確的專業知識與清晰的實施脈絡,協助中國汽車企業順利拓展歐盟市場。

一、深度解析:eCoC 核心概念與法規體系

什麼是 eCoC?

eCoC(Electronic Certificate of Conformity)即電子化符合性證明書,也稱為 IVI(Initial Vehicle Information,初始車輛資訊),是傳統紙本 CoC(Certificate of Conformity)為實現數位化管理所發展出的新型態。

其核心是將紙本 CoC 轉換為 XML 結構化資料,使相關資訊可由系統自動辨識、交換與驗證,並支援版本管理及資訊追蹤。

紙質 CoC 範本

圖 1 紙質 CoC 範本*

eCoC 範本

圖 2 eCoC 範本*

*注:截圖資料來源 https://ecoc.eucaris.net/tools

歐盟 eCoC 專案的開發已推動多年,在技術要求方面主要分為兩大版本:IVI 1.x 與 IVI 2.0。除資料結構上的差異外,IVI 2.0 最顯著的特點,是在 XML 檔案中嵌入電子簽名/簽章機制,以實現簽署主體的身分追溯,並防止資料遭到竄改。

1. 核心法規合規要求

eCoC 的實際導入主要依循歐盟整車型式認證(WVTA)及電子簽名(eIDAS)兩大法規架構,具體法規依據如下:

•  (EU) 2018/858 Article 37:WVTA 架構法規,明確規範 eCoC 的法律地位,並規定自 2026 年 7 月 5 日起,製造商應提供 eCoC 資料。

•  (EU) 2021/1321:WVTA 架構法規的補充規定,明確將 EUCARIS 定位為資料傳輸中樞,並規範 eCoC 資料採用 XML 檔案格式,以及 XSD 的修訂頻率。

•  (EU) 2024/1061:WVTA 架構法規的補充規定,明確規範資料安全交換原則、防竄改要求,以及上傳節點應具備的基本功能。

•  (EU) 910/2014:eIDAS 法規,為電子簽名/簽章及信任服務提供法律基礎,使 eCoC 具備可驗證性、防竄改等基本特性。

2. 實施範圍和節點

實施時間:

法規原定強制實施時間為 2026 年 7 月 5 日,即自該日起,在歐盟成員國註冊的車輛必須使用 eCoC。受歐盟各國基礎設施建置進度不一致且整體落後的影響,強制實施時間已延後至 2026 年 11 月 29 日。

在此過渡期內,紙本 CoC 仍為強制要求,eCoC 為可選擇的提交方式。該要求適用於所有歐盟成員國,與各國基礎設施建置進度無關。

實施範圍:

a.  認證類別:歐盟大批量、小批量 WVTA、豁免國家小批量。

b.  車輛類別:M、N、O 類車輛。

c.  適用地區:歐盟成員國。

d.  強制版本:IVI 2.0。

二、eCoC 如何落地?

1. eCoC 的實施路徑(設計)

eCoC 的實施並非製造商簡單生成 XML 檔並提交至歐盟成員國或型式認證機構即可,而是涵蓋 XML 資料生成、電子簽名、資料傳輸、結果回饋、資訊查詢的完整作業流程。需要特別說明的是,截至發稿時,該完整傳輸路徑仍處於建置階段,尚未全面投入使用。儘管如此,製造商仍應預留充足時間,提前展開資料生成能力建置、簽名方案選擇、國家節點(NAP)權限申請及串接測試等準備工作。

按照歐盟設計的標準路徑:製造商生成符合 IVI 2.0 資料規範且完成簽名/簽章的 XML 檔,上傳至選定的國家接入節點(NAP);NAP 驗證通過後,將資料傳輸至 EUCARIS 系統;EUCARIS 再將資料分發至各成員國。製造商可選擇任一成員國的 NAP 進行上傳,使車輛可在任一歐盟國家完成註冊。

2. XML 檔生成

在 eCoC 導入過程中,XML 檔生成是製造商面臨的首要技術挑戰。歐盟車輛型式認證 CoC 資料嚴格遵循 (EU) 2020/683 CoC 資料範本要求,而 eCoC 在傳統 CoC 基礎上,不僅將資料格式轉換為 XML,更對資料結構進行大幅重構,並新增大量資料元素。換言之,紙本 CoC 資料與 eCoC 資料已不存在嚴格的一一對應關係。

因此,製造商通常面臨三種選擇:自行建置資料對應與轉換系統、使用歐盟官方平台手動輸入填報,或採購第三方服務。

紙質 CoC 中對車門的描述

附圖 4:紙質 CoC 中對車門的描述

eCoC 中對車門的描述

附圖 5:eCoC 中對車門的描述

• 自行建置資料對應與轉換系統

製造商應首先整理現有及計畫出口歐盟的產品矩陣,確保開發的系統既能滿足業務需求,又能避免資源浪費。在此基礎上,進行 IVI 2.0 欄位解析、驗證規則整理、WVTA 認證資訊與 IVI 2.0 對應關係建立、前端介面設計及資料轉換邏輯開發等工作。

由於 IVI 2.0 資料通常採用 Group 陣列結構,且大量使用列舉類型,原有的 WVTA 認證資訊存在大量無法直接對應的欄位,需要對法規要求有深入理解,才能生成符合要求的 XML 檔。因此,該過程必須有認證與法規專業人員參與,而非僅由 IT 部門獨立完成。

• 使用歐盟官方平台手動輸入填報

透過歐盟 eCoC 官方平台進行手動輸入,可生成符合要求的 IVI 檔。eCoC 官方平台整合了資料驗證和匯出功能,可滿足產量較小的客戶使用。但該平台輸入流程繁瑣,且不提供資料管理功能,若有其他選擇,則不建議使用。

• 採購第三方服務

隨著市場發展,越來越多機構提供 eCoC 相關產品與服務。除費用預算與資料安全因素外,需特別提醒:製造商作為型式認證的責任主體,承擔資料維護與準確性的最終責任。因此,即使採用第三方服務,深入理解 IVI 2.0 的資料要求、資料對應關係及傳統 CoC 與 IVI 的資料轉換邏輯仍至關重要。

3. 憑證管理

3.1. 電子簽章或電子簽名

要實現 IVI 2.0 XML 檔的信封簽名,製造商首先需向專業簽名服務提供者申請簽名或簽章憑證。申請憑證應滿足以下要求:

•  從實務作法角度,建議採用電子簽章,也接受電子簽名。

•  至少需符合歐盟 eIDAS 定義的進階電子簽章或電子簽名,由 QTSP 提供的合格電子簽名或簽章(QES)並非強制要求。

•  若採用簽章,憑證主體可以是製造商或歐盟授權代表,但其資訊必須與 WVTA 證書中的資訊一致。

•  若採用簽名,簽名人需與紙本 CoC 文件的簽署人保持一致。該簽署人一般在 WVTA 認證階段即已確定,其所屬主體必須為 WVTA 證書載明的製造商或歐盟授權代表。

•  簽名或簽章憑證必須有完整的憑證鏈。

除此之外,在實際操作過程中,應注意以下要點:

•  公開金鑰 X.509 簽章憑證鏈需提交至 NAP,用於簽名驗證與信任建立,嚴禁分享私密金鑰;憑證必須以 PEM 格式提交,每個檔案可包含一個或多個憑證區塊。

•  持有簽名或簽章憑證並不等同於具備簽名能力,對 XML 檔進行簽名需要完整的憑證鏈(含私密金鑰)及簽名工具。

•  購買簽名或簽章憑證時,應明確確認憑證的呼叫方式、收費方案,以及是否提供完整的憑證鏈等。

•  無論採用第三方加簽服務或自行加簽,均應預留充足時間與 NAP 確認簽名方案的可接受性,該驗證過程通常耗時較長。

3.2. 用戶端憑證

用戶端憑證用於部分 NAP 的外層信任驗證,主要用於確保 NAP 僅接收來自可信來源的 IVI 文件。並非所有 NAP 都要求用戶端憑證,但目前較為成熟的荷蘭 NAP 強制要求該憑證。

歐盟認可的憑證授權機構(CA,Certificate Authority)可核發用戶端憑證(SSL/TLS 憑證),製造商可向 NAP 申請,或向合格信任服務提供者(QTSP)的 CA 購買。用戶端連線需符合以下技術要求:

•  TLS 版本至少為 TLS 1.2。

•  用戶端證書必須在權威資訊訪問(AIA)擴展中包含 OCSP 回應器 URL,並支援以 OCSP 為基礎的撤銷檢查。

•  用戶端憑證僅可依據已備查並獲核准的憑證實務作業基準(CPS,Certification Practice Statement)核發;適用的 CPS 及憑證政策資訊必須在憑證政策擴充欄位中引用。

•  RSA 金鑰長度:最少 2048 位元(建議 3072 位元以上,或採用 ECC P256/P384)。

•  雜湊演算法:SHA-256 或更高版本。

實務作法建議:直接向 NAP 申請該憑證,通常需填寫申請表並向對應機構提交申請。製造商應與目標 NAP 聯繫,以取得具體申請要求;若自行向 CA 購買,則需將公開金鑰憑證鏈以 PEM 格式提交至 NAP 備查。

4. NAP 連接和資料上傳

國家接入節點(NAP,National Access Point)是歐盟成員國為製造商建立的通訊介面,是製造商向 EUCARIS 傳輸 eCoC 資料的唯一通道。並非所有歐盟成員國均提供 NAP 服務。以下以荷蘭 NAP 為例進行說明。

首次連線時,傳輸方需向 NAP 申請存取權限,申請時需提供通訊資訊及公司登記資訊。荷蘭 NAP 的存取權限為免費提供。

荷蘭 NAP 支援兩種傳輸方式:

•  手動傳遞

透過 NAP Tool 用戶端進行傳輸,每次僅可傳輸一份 IVI 2.0 檔,該用戶端同時提供 IVI 2.0 簽署功能。需注意:

o  透過該用戶端傳輸需提前設置用戶端憑證。

o  若透過該用戶端完成 IVI 2.0 簽署,則需設定簽名或簽章憑證。

o  不具備完整憑證鏈的憑證無法完成簽署操作。

•  自動傳遞

自動傳輸是透過 Web Service 的方式進行,需要製造商開發相應的服務,與其建立安全、穩定的連線。這通常需要設定相應的用戶端憑證,用於連線信任驗證。

在核准傳輸方正式向正式環境傳輸 IVI 資料前,通常需與 NAP 完成串接測試。因此,製造商需針對所支援的每一種車輛類別(如 M1、N2 等),各提供一份紙本 CoC 及其對應的 eCoC 用於測試;若支援不同動力類型的車輛變體(如純電動、插電式/非插電式油電混合動力、非電動車輛等),也需分別提供測試樣本。

荷蘭 NAP 為製造商提供測試環境與正式環境兩套獨立介面,製造商設定時需確保用途正確。實際存取權限並非透過帳號密碼登入用戶端或網站,而是採用 Web Service 的連線認證,製造商的連線系統必須遵循其介面規範。

NAP 的權限申請與串接測試通常所需時間較長,建議製造商預留充裕時間提前準備,避免 2026 年 11 月 29 日後無法完成緊急出口車輛的註冊。同時,製造商集中提出申請,可能導致 NAP 處理時間進一步延長。

5. 難點與風險

5.1. 資料合規與準確性

IVI 2.0 資料結構與紙本 CoC 資料本身存在不完全對應的關係,製造商需要專業的認證團隊參與,以確保生成資料的合規性。此外,儘管製造商系統與 NAP 均設置了 XSD 驗證、簽名驗證及 ICM 驗證,但這些技術驗證並不能保證 IVI 2.0 生成資料與 WVTA 認證資訊的實質一致性,需特別關注。資料準確性的最終責任主體為製造商。

5.2. 簽名或簽章憑證的申請

實際操作中,歐盟合格 CA 名單中的絕大多數機構無法為中國境內實體或個人提供身分核實服務,即無法為中國境內主體直接核發簽名或簽章憑證,通常僅能為歐盟授權代表(歐代)核發憑證。

此外,不同 CA 機構提供的憑證價格差異較大、服務內容各不相同,製造商應充分溝通並確認需求後再進行採購,重點確認憑證鏈完整性、收費方案及服務範圍等。

最後,憑證申請主體必須與 WVTA 認證資訊保持一致,否則憑證將無法使用。

5.3. NAP 連接風險

各成員國 NAP 的連線方式與要求存在差異,建置進度也不一致,且溝通週期與測試週期普遍較長。製造商在確定目標 NAP 後,應提前啟動溝通與準備工作,不可混淆不同 NAP 的要求而延誤進度。通常情況下,製造商申請一個 NAP 即可滿足業務需求。

另外,截至發稿時,部分國家的 NAP 雖已開放測試,但尚不具備完整的 NAP 能力——即現階段測試通過後,資料仍僅停留於 NAP 所在國,暫時無法透過 EUCARIS 路徑分發至其他成員國。

三、德國萊因 TÜV 可以為你做什麼?

憑藉豐富的型式認證經驗,以及對 eCoC 議題的持續深入研究,德國萊因 TÜV 可為製造商提供以下專業服務:

1. eCoC 資料合規服務:

結合專業認證經驗與 IVI 2.0 技術規範,為製造商提供符合其產品範圍的資料解析、驗證規則整理、WVTA 資訊對應轉換、欄位填寫輔導、前端設計及資料轉換技術支援。

2. 電子簽名方案服務:

協助製造商制定合適的簽名方案,提供簽章技術溝通、簽章憑證申請指導及簽章驗證等完整流程服務。電子簽章/簽名是 eCoC 實施的核心難點,建議製造商充分了解技術要求並完成相關溝通後,再進行方案選擇與採購。

3. NAP 接入服務:

協助製造商完成 NAP 權限申請、資料準備、溝通協調、串接測試及錯誤分析等完整流程工作,確保順利接入。

【最新】6 月 18 日歐盟議會通過新 ELV 法規提案(歐盟汽車循環法案)

2026 年 6 月 18 日,歐盟議會針對新 ELV 法規提案進行一讀表決並獲得通過。

此項提案於 2023 年 7 月發布,並於 2025 年 9 月 9 日經歐盟委員會首次表決後進行修訂;2026 年 2 月 25 日再度由歐盟委員會進行表決,最新進展為 2026 年 6 月 18 日獲歐盟議會一讀表決通過。

資訊來源:
https://www.europarl.europa.eu/doceo/document/PV-10-2026-06-18-ITM-008-05_EN.html

ELV 法規提案表決時間表

Date Event
13/07/2023 Legislative proposal published
19/10/2023 Committee referral announced in Parliament, 1st reading
19/10/2023 Referral to associated committees announced in Parliament
13/11/2024 Resumption of business from the previous parliamentary term
07/07/2025 Vote in committee, 1st reading
06/08/2025 Committee report tabled for plenary, 1st reading
08/09/2025 Debate in Parliament
09/09/2025 Decision by Parliament, 1st reading
09/09/2025 Results of vote in Parliament
09/09/2025 Matter referred back to the committee responsible for interinstitutional negotiations
25/02/2026 Approval in committee of the text agreed at 1st reading interinstitutional negotiations
18/06/2026 Decision by Parliament, 1st reading
18/06/2026 Results of vote in Parliament
18/06/2026 Debate in Parliament

*表中資訊來自以下官方連結:
https://oeil.europarl.europa.eu/oeil/en/procedure-file?reference=2023/0284(COD)

什麼是新 ELV 法規?

新 ELV 法規全稱為「關於車輛設計循環經濟要求及報廢車輛管理的歐洲議會及理事會法規提案,修訂(EU)2018/858 號及(EU)2019/1020 號法規,並廢止 2000/53/EC 號及 2005/64/EC 號指令」。

該法規提案涵蓋車輛設計的循環經濟要求及報廢車輛管理,並將修訂(EU)2018/858 號及(EU)2019/1020 號法規,同時廢止 Directive 2000/53/EC(原 ELV 指令)及 Directive 2005/64/EC(原 3R 指令)。

新法規針對車輛設計、再生材料含量、生產者責任及報廢管理提出新的要求,並將回收利用確立為歐洲工業、競爭力及資源安全議程的重要策略支柱。

德國萊因 TÜV 獨家解析:新 ELV 法規要求概要

1. 車輛循環經濟與設計要求

新 ELV 法規提出一系列車輛循環設計要求,包括:

3R 回收率

製造商必須持續確保車輛達到最低 85% 的可回收率及 95% 的可再利用及回收率。這些目標在既有法規中已有規定,新法規則進一步將其與車型認證及循環設計驗證直接連結,並納入更完整的循環經濟框架。

可拆卸設計

法規要求車輛設計應便於零部件、元件及材料的拆卸、再利用、分解及處理。附件七 C 部分(Annex VII Part C)所列零部件,必須符合可拆卸設計要求。

2. 有害物質限制要求增加

除原 ELV 法規管制的 4 項重金屬外,REACH Annex XVII 及 POPs 法規的相關要求,也將納入管制範圍。

3. 再生材料要求

新 ELV 法規最重要的新內容之一,是引入強制性的再生材料要求,特別是針對塑膠。法規最終要求新車須含至少 25% 的再生塑膠,其中 25% 來自汽車材料回收。此項要求將分階段實施。

法規設定了車輛再生材料含量及再生材料聲明要求,但具體比例與計算方法,預計將透過後續實施法案確定。整體而言,歐盟政策方向是增加對二次原物料的需求、提升報廢車輛再生塑膠的品質,並降低對原生材料及進口的依賴。

4. 零部件與材料標示

車輛製造商及零部件供應商應確保相關塑膠材料與零部件具備符合標準的材質標示,馬達永磁材料也納入標示要求的範圍。

5. 循環策略

製造商應針對型式認證車輛制定循環策略。循環策略應說明製造商將採取哪些行動履行其義務,以確保符合新法規規定的車輛循環設計要求,且相關要求已於型式認證程序中完成驗證。

6. 車輛循環護照

每輛投放市場的汽車都應具備循環護照,該護照應與依據歐盟法律制定的其他汽車相關環境護照保持一致。車輛循環護照應包含本法規第 11 條「車輛拆卸資訊」所述的數位格式資訊,並可免費取得。製造商應確保循環護照中的資訊準確、完整,並即時更新。

7. 生產者延伸責任

修訂後的法規強化了生產者延伸責任。製造商須:

•  進行生產者註冊。

•  為報廢車輛收集和處理提供資金支持。

•  提供報廢車輛拆解、再利用、回收和資源化利用所需的資訊。

8. 擴大適用產品範圍

原 ELV 指令主要適用於乘用車及輕型商用車,新法規則將部分要求擴大至其他車輛類別,包括部分重型車輛及拖車。新法規的適用範圍將由原先的 M1、N1 類別,擴大至 M1、N1;M2、M3、N2、N3、O;以及 L3e、L4e、L5e、L6e、L7e 類別。

此舉旨在為整體汽車產業建立更全面的循環經濟架構。

依據新法規對整車製造商(OEM)的主要影響面向,建議採取以下因應措施:

•  依循環經濟要求及拆解需求進行車輛設計。

•  符合限制物質相關要求。

•  符合再生材料相關要求。

•  提升供應鏈中材料合規資訊的可追溯性。

•  將合規要求納入型式認證及產品開發流程。

•  建立循環策略,從管理系統能力面向,系統化履行合規責任。

專家介紹
Jet Lee
德國萊因 TÜV 大中華區交通服務副總經理

業務諮詢
李佳穎 Peter C.Y. Lee
郵箱:PeterCY.Lee@tuv.com

德國萊因 TÜV 出席全球驅動系統技術大會 分享整合式電驅負載 EMC 測試技術實務

近日,國際獨立檢測、檢驗與認證機構德國萊因 TÜV 大中華區(簡稱「德國萊因 TÜV」)受邀出席於上海舉行的第六屆全球 xEV 驅動系統技術暨產業大會。本屆大會以「驅動新紀元,從場景融合到價值躍升」為主題,匯聚 1,400 餘位產業代表,針對電驅動系統、馬達技術、功率半導體、系統整合、創新材料、製程設備、飛行汽車與人形機器人等全產業鏈熱門議題進行深入研討。

會中,德國萊因 TÜV 大中華區交通服務實驗室技術經理馬中晨發表題為《整合式電驅負載技術應用與實務》的演講,分享德國萊因 TÜV 在電驅系統電磁相容性(EMC)測試領域的最新技術成果與實務經驗。

德國萊因 TÜV 馬中晨於全球 xEV 驅動系統技術暨產業大會分享

隨著新能源汽車朝高整合、高功率、智慧化方向快速發展,電驅系統的 EMC 性能已成為保障整車安全穩定運作、降低電磁干擾風險的關鍵,也是產業研發測試的重點與難點。馬中晨在演講中指出,電驅負載工況下的 EMC 測試涉及多變數耦合,不同運行工況與參數設定對電磁發射、抗干擾性能的影響邏輯複雜,測試結果偏差難以辨識,一直是產業普遍面臨的實測痛點。

全球 xEV 驅動系統技術暨產業大會演講現場

針對上述挑戰,德國萊因 TÜV 針對電驅負載 EMC 測試展開系統性技術研究,透過多場景實測驗證,精準比較不同工況與參數設定下的測試資料差異,深入解析電驅負載工況下的完整 EMC 解決方案,釐清工況變數對電磁發射及抗干擾性能的影響機制,為電驅系統 EMC 精準測試、合規改善與性能最佳化提供可實際應用的技術參考。

德國萊因 TÜV 長期深耕零部件檢測領域,其位於蘇州太倉的汽車電子 EMC 實驗室具備完善的測試能力。除一般汽車電子 EMC 測試外,該實驗室亦新增 350 kW 整合式電驅雙軸負載測試、混響室法、ISO 7637-4 高壓瞬態抗擾度試驗、高壓電氣性能試驗、高壓屏蔽線纜及高頻線纜試驗等測試能力,涵蓋汽車上所有高壓與低壓電子零部件,能夠為客戶提供從零部件到系統層級的全場景 EMC 驗證服務。

作為一家擁有超過 150 年經驗的檢測認證機構,德國萊因 TÜV 始終維持在汽車領域的領先地位,憑藉其在汽車零部件檢測領域的專業團隊與技術優勢,獲得國內外主流車廠的充分肯定。截至目前,德國萊因 TÜV 汽車電子 EMC 實驗室已獲得福斯、BMW、通用汽車、Stellantis 集團、現代汽車、馬自達、Volvo、東風日產、比亞迪、奇瑞集團、一汽集團、長安汽車、吉利汽車、上汽集團、廣汽集團、賽力斯汽車、長城汽車、福田汽車、蔚來汽車、零跑汽車、小鵬汽車等 30 多家國內外車廠的認可。

透過此次技術交流,德國萊因 TÜV 與產業同業分享經驗、共同探討難題,有效補充動態負載 EMC 測試的技術細節,協助產業更全面地辨識測試結果偏差等常見問題。德國萊因 TÜV 將持續投入先進設備與技術研發,以專業的檢測技術協助新能源汽車產業提升發展品質。

德國萊因 TÜV 攜手溫州質檢院舉辦摩托車安全帽與 PPE 安全帽及防護具認證研討會

近日,國際獨立檢測、檢驗與認證機構德國萊因 TÜV 大中華區(簡稱「德國萊因 TÜV」)攜手溫州市品質技術檢測科學研究院(簡稱「溫州質檢院」),於溫州舉辦「機車安全帽與 PPE 安全帽及防護具認證」專題研討會。專家們針對法規更新趨勢、認證標準及流程等進行專業解析,協助企業掌握法規變化,提升合規能力。

摩托車安全帽與 PPE 安全帽及防護具認證研討會合影

德國萊因 TÜV 杭州分公司總經理陳益波在致詞中表示:「溫州是中國安全帽產業的重要聚集地。當前全球法規持續更新,生產一致性審核日益嚴格,我們希望透過今天的深入解析,協助在地企業精準掌握 E-Mark 認證及歐盟 CE 指令/法規符合性評估要求的最新動向,穩固合規基礎。德國萊因 TÜV 將持續發揮在安全帽檢測認證領域的技術優勢,與各方攜手合作,協助中國安全帽產業以高品質拓展海外市場。」

德國萊因 TÜV 杭州分公司總經理陳益波致詞

目前,歐洲市場對法規監管及產品合規的要求持續提升。對中國安全帽企業而言,如何在量產過程中持續符合法規要求,並通過交通主管機關初始評估(Initial Assessment, IA)/生產一致性(Conformity of Production, CoP)審核,已成為企業穩定出口歐洲市場的關鍵。

研討會上,德國萊因 TÜV 大中華區交通服務主任稽核員、安全帽實驗室負責人陳創恭,聚焦 E-Mark 認證 IA/CoP 審核要求及 R22 法規常見問題,系統性整理進料檢驗、生產製程管控、測試及紀錄、CoP 管制計畫、測試結果分析、不符合事項及矯正措施、產品追溯及認證標示一致性等關鍵管控環節,並針對安全帽衝擊測試中 P/J 安全帽的下巴狀態判定、鏡片落砂後霧度測試等 R22.06 常見技術問題進行分析與解答。

隨著歐盟安全帽標準 EN 1078 新版草案的發布與推進,自行車安全帽產品在測試方法、衝擊防護及產品設計等面向,將面臨新的要求。陳創恭重點介紹 EN 1078 新版草案的主要技術變更,包括材料化學安全要求提升、測試頭型新增 EN 17950 標準、測試樣品數量調整、新增旋轉衝擊測試及標示耐久性測試、下巴剛性測試與人體工學測試等;同時介紹電動輔助自行車安全帽標準 NTA 8776 在材料、結構、視野、繫帶系統及衝擊吸能等方面的核心要求。

德國萊因 TÜV 安全帽實驗室負責人陳創恭分享

在中國市場方面,近年來摩托車及電動自行車乘員安全帽的強制認證要求日益嚴格,企業須準確了解相關認證流程與檢測標準,確保產品符合國內消費者需求及市場進入要求。

研討會上,溫州質檢院高級工程師徐劍重點介紹中國摩托車及電動自行車乘員安全帽的強制認證流程與檢測標準,內容涵蓋產品分類、認證申請途徑及證書全生命週期管理要求。他並結合監管執法案例,深入解析安全帽檢測的關鍵項目及市場常見不合格問題,包括護目鏡耐磨性、固定裝置穩定性、碰撞能量吸收及耐穿透性能等,並分析不合格原因,包括外殼材料選擇不當、緩衝層厚度與密度不足、繫帶連接不牢固,以及通風孔結構脆弱等。

徐劍特別提醒企業關注國家級與省級產品品質監督抽查動態,依規定使用認證標誌與標示,並即時完成證書資訊變更,以確保持續合規,避免因生產一致性失控而導致證書遭暫停或撤銷。

作為全球領先的技術服務機構,德國萊因 TÜV 長期深耕安全帽檢測認證領域,並於廣州設有測試能力完善的安全帽實驗室,具備機車安全帽 R22.06 法規要求的完整測試能力,以及 PPE 安全帽測試能力。測試人員與認證工程師皆擁有超過 10 年的產業經驗,可為國內安全帽製造商及銷售商提供優質、便捷的一站式服務。

德國萊因 TÜV 蘇州汽車電子 EMC 實驗室獲福斯擴充認可範圍

近日,國際獨立檢測、檢驗與認證機構德國萊因 TÜV 位於蘇州太倉的汽車電子電磁相容性(EMC)實驗室,順利通過福斯的擴充項目審核,未來可承接其高壓及低壓零部件的全套 EMC 測試。

福斯汽車實驗室認可證書

此次審查由福斯與大眾汽車(中國)科技有限公司共同進行。蘇州汽車電子 EMC 實驗室此次擴充的認可範圍,涵蓋高壓輻射發射與傳導發射、高低壓耦合、高壓瞬態發射及抗擾度等高壓 EMC 領域,共計 16 項測試。

現場審查期間,專家們對德國萊因 TÜV 的實驗室人員能力、測試設備、安全措施、實驗室管理及管理系統運作給予高度評價與肯定,並針對實驗室配置的 350 kW 整合式電驅雙軸負載測試,與德國萊因 TÜV 技術專家進行深入交流與討論。未來,雙方將進一步拓展在相關技術測試及認證領域的合作。

德國萊因 TÜV 與福斯審查代表合影

德國萊因 TÜV 蘇州汽車電子 EMC 實驗室在一般汽車電子 EMC 測試的基礎上,新增 350 kW 整合式電驅雙軸負載測試、混響室法、ISO 7637-4 高壓瞬態抗擾度試驗、高壓電氣性能試驗、高壓屏蔽線纜及高頻線纜試驗等測試能力,涵蓋汽車上所有高壓與低壓電子零部件。

德國萊因 TÜV 大中華區交通服務高級副總裁黃余欣表示:「此次獲得福斯擴充認可範圍,不僅展現德國萊因 TÜV 在汽車電子 EMC 測試領域的技術領先優勢,也證明主流車廠對我們服務能力的高度信任。未來,德國萊因 TÜV 將持續強化汽車零部件檢測能力,深化與全球車廠的技術合作,推動產業朝高品質、永續方向發展。」

作為一家擁有超過 150 年經驗的檢測認證機構,德國萊因 TÜV 始終維持在汽車領域的領先地位,憑藉其在汽車零部件檢測領域的專業團隊與技術優勢,獲得中國及海外主流車廠的充分肯定。截至目前,德國萊因 TÜV 汽車電子 EMC 實驗室已獲得福斯、BMW、通用汽車、Stellantis 集團、現代汽車、馬自達、Volvo、東風日產、比亞迪、奇瑞集團、一汽集團、長安汽車、吉利汽車、上汽集團、廣汽集團、賽力斯汽車、長城汽車、福田汽車、蔚來汽車、零跑汽車及小鵬汽車等 30 多家中國及海外車廠的認可。

此外,汽車零部件環境可靠性實驗室亦先後獲得福斯、BMW、奧迪中國、北京賓士、上汽集團、吉利汽車、通用汽車、理想汽車、蔚來汽車、零跑汽車、奇瑞汽車、Stellantis 集團、比亞迪、Polestar、賽力斯汽車、江鈴汽車及江淮汽車等眾多中國及海外車廠的認可。

德國萊因 TÜV 蘇州汽車電子 EMC 實驗室獲東風汽車認可

近日,國際獨立檢測、檢驗與認證機構德國萊因 TÜV 位於蘇州太倉的汽車電子電磁相容性(EMC)實驗室,獲得東風汽車集團有限公司研發總院(簡稱「東風汽車」)認可,成為其授權第三方實驗室。此項認可代表德國萊因 TÜV 在實驗室設備、人員配置及技術能力等方面,再度獲得中國車廠的肯定。

德國萊因 TÜV 蘇州汽車電子 EMC 實驗室獲東風汽車認可證書

此次東風汽車的認可範圍涵蓋輻射發射、傳導發射、混響室及電氣性能等 35 項測試。評估過程中,東風汽車專家對德國萊因 TÜV 的實驗室人員能力、測試設備、安全措施、實驗室管理及管理系統運作給予高度評價。雙方亦針對實驗室配置的 350 kW 整合式電驅雙軸負載測試進行深入交流,未來將進一步拓展相關合作。

德國萊因 TÜV 蘇州汽車電子 EMC 實驗室在一般汽車電子 EMC 測試的基礎上,新增 350 kW 整合式電驅雙軸負載測試、混響室法、ISO 7637-4 高壓瞬態抗擾度試驗、高壓電氣性能試驗、高壓屏蔽線纜及高頻線纜試驗等測試能力,涵蓋汽車上所有高壓與低壓電子零部件。

德國萊因 TÜV 大中華區交通服務高級副總裁黃余欣表示:「此次獲得東風汽車認可,是對德國萊因 TÜV 在 EMC 測試領域專業實力與技術服務水準的肯定。隨著新能源汽車普及率持續提升,高壓系統的電磁相容性已成為整車安全與性能的關鍵指標。德國萊因 TÜV 透過持續投入先進設備與技術能力,為車廠提供從研發驗證到量產檢測的一站式解決方案。」

作為一家擁有超過 150 年經驗的檢測認證機構,德國萊因 TÜV 始終維持在汽車領域的領先地位,憑藉其在汽車零部件檢測領域的專業團隊與技術優勢,獲得中國及海外主流車廠的充分肯定。截至目前,德國萊因 TÜV 汽車電子 EMC 實驗室已獲得福斯、BMW、通用汽車、Stellantis 集團、現代汽車、馬自達、Volvo、東風汽車、東風日產、比亞迪、奇瑞集團、一汽集團、長安汽車、吉利汽車、上汽集團、廣汽集團、賽力斯汽車、長城汽車、福田汽車、蔚來汽車、零跑汽車及小鵬汽車等 30 多家中國及海外車廠的認可。

此外,汽車零部件環境可靠性實驗室亦先後獲得福斯、BMW、奧迪中國、北京賓士、上汽集團、吉利汽車、通用汽車、理想汽車、蔚來汽車、零跑汽車、奇瑞汽車、Stellantis 集團、比亞迪、Polestar、賽力斯汽車、江鈴汽車及江淮汽車等眾多中國及海外車廠的認可。

德國萊因 TÜV 與普瑞賽思簽署策略合作協議 共同拓展新能源領域新機遇

日前,國際獨立第三方檢測、檢驗與認證機構德國萊因 TÜV 大中華區(簡稱「德國萊因 TÜV」)與深圳普瑞賽思檢測科技股份有限公司(簡稱「普瑞賽思」)舉行策略合作簽約儀式。雙方將整合各自優勢,深化在電池檢測認證領域的合作。

普瑞賽思董事長許輝勇、檢測中心總經理劉天鵬,德國萊因 TÜV 大中華區交通服務高級副總裁黃余欣、南中國區總經理馬向芳等雙方代表出席簽約儀式。

德國萊因 TÜV 與普瑞賽思簽署策略合作協議

德國萊因 TÜV 與普瑞賽思簽署策略合作協議

普瑞賽思董事長許輝勇

普瑞賽思董事長許輝勇

許輝勇在致詞中表示:「我們非常榮幸能與德國萊因 TÜV 建立更深層次的策略夥伴關係。普瑞賽思在電池護照、耐久性及健康度測試方面累積了豐富的技術與數據經驗,而德國萊因 TÜV 則在全球檢測、認證及市場准入方面具備無可比擬的專業優勢。此次策略合作的落實,是基於雙方對產業未來發展趨勢的一致判斷,更是為客戶創造更大價值的堅定承諾。」

德國萊因 TÜV 大中華區交通服務高級副總裁黃余欣

德國萊因 TÜV 大中華區交通服務高級副總裁黃余欣

黃余欣表示:「新能源汽車與儲能產業是全球能源轉型的核心引擎,市場對產品安全、性能及合規性的要求日益提高。德國萊因 TÜV 致力於透過獨立、公正的專業服務,為產業發展建立堅實的信任基礎。普瑞賽思作為國家級專精特新『小巨人』企業,是我們在大灣區重要的策略合作夥伴。未來,雙方將共同探索前瞻技術標準,協助產業鏈上下游發展,推動全球新能源產業的高品質發展。」

多年來,德國萊因 TÜV 與普瑞賽思已在零部件出口認證、歐洲新電池法規合規、多國市場准入、電池包及電池管理系統(BMS)測試等領域,建立深厚的合作基礎。根據協議,未來雙方將針對普瑞賽思實驗室能力認可、電磁相容性(EMC)與環境可靠性整合測試服務,以及新電池法規一站式解決方案的市場拓展等面向,展開更深入的合作。此外,雙方亦將建立高階溝通機制,共同探索檢測技術、品牌推廣等領域的長期合作機會。

作為全球領先的技術服務供應商,德國萊因 TÜV 長期深耕電池檢測認證領域,憑藉遍布全球的服務網絡及經驗豐富的專家團隊,協助企業符合相關市場准入要求,更有效率地進入目標市場。未來,德國萊因 TÜV 將持續協助中國及全球電池企業,建立涵蓋產品設計、製造至回收處理的全流程合規體系,協助客戶在激烈的國際競爭中搶占先機,從容因應全球電池供應鏈的挑戰。

關於普瑞賽思

深圳普瑞賽思檢測科技股份有限公司成立於 2013 年,是國家級高新技術企業、國家級專精特新重點「小巨人」企業、廣東省製造業單項冠軍企業,以及國家級產業技術基礎公共服務平台。

公司專注於鋰電池、新能源汽車、儲能系統、電動船舶、低空飛行器、機器人及消費性電子等應用領域,提供研發測試、檢測認證、計量校正、合規諮詢、產業孵化、高品質與安全技術解決方案及永續發展服務等專業服務。

永續發展服務涵蓋電池護照技術與數位化平台、碳足跡,以及 EPR(生產者延伸責任)合規等核心領域,為產業的高品質與永續發展提供關鍵技術支援及平台保障。

2026年6月 全球車輛法規快報

全球車輛法規涵蓋範圍廣泛且日新月異,為協助製造商即時掌握市場進入規範進展,德國萊因 TÜV 交通服務部長期提供「全球法規月報」服務,每月推送最新的車輛法規動態。

本月「全球法規月報」內容節選如下:

歐盟

主題:(WP.29/GRVA)自動化/自動駕駛及聯網車輛工作組(第 25 屆會議)

發布日期:2026 年 5 月

簡介

2026 年 5 月 18 日,WP.29/GRVA 召開非正式會議。本次會議重點推動 ADS 全球技術法規(GTR)與 UN 法規的制定,並集中修訂 UN R79、UN R152(AEBS)、UN R157(ALKS)、UN R179(DCAS)、UN R178(ELKS)等自動駕駛/駕駛輔助相關要求。

正式會議於 6 月 23 日召開。

歐亞經濟聯盟

主題:輪式車輛安全技術法規修正草案

發佈日期:2026 年 5 月

簡介

2026 年 5 月 14 日,白俄羅斯工業部發布《關稅同盟輪式車輛安全技術法規》(TR CU 018/2011)修正草案。

草案主要修訂內容如下:

1.  在法規全文中,將「關稅同盟」一詞替換為「歐亞經濟聯盟」;

2.  引入緊急呼叫系統;

3.  針對在 -60°C 條件下運行的車輛制定補充要求(保溫措施、預熱裝置、冬季輪胎);

4.  更新運送 1.5 至 16 歲兒童之巴士的相關標準:最高時速限制為 60 公里,並配備帶有 ISOFIX 固定裝置的專用座椅、緊急呼叫按鈕及識別性塗裝;

5.  區分哪些改裝被視為新車輛製造(更換車架、車身、動力結構),以及哪些常見改裝無需進行複雜鑑定。

韓國

主題:《汽車及零部件性能與標準規則》部分修正令

發布日期:2026 年 6 月

簡介

2026 年 6 月 5 日,韓國國土交通部發布《汽車及零部件性能與標準規則》部分修正令。

主要修訂內容如下:

1.  放寬煞車燈點亮標準;

2.  放寬二輪車輛照明燈具光度標準;

3.  完善先進駕駛輔助轉向裝置的安裝標準,修訂 ACFS 和 ESF 功能要求,新增 RCM、RMF 功能要求;

4.  增設轉換光束前照燈自動點亮標準;

5.  提高後下部防護裝置的測試負載及安裝強度標準。

葡萄牙

主題:自動駕駛公共道路測試許可制度

發布日期:2026 年 6 月

簡介

2026 年 6 月 8 日,葡萄牙基礎設施與住房部發布「核准自動駕駛系統測試許可之法律制度」法令。

該法令建立自動駕駛系統道路測試許可制度,適用於在公共道路及向公眾開放的道路上進行自動駕駛和聯網系統測試。法令規定,自動駕駛測試須取得許可,核心條件包括:測試車輛的道路適用性、駕駛人/遠端操作人員資格、專項保險、測試安全方案、資料記錄系統,以及不得運輸危險物品等。

特別聲明:以上內容來源廣泛,由德國萊因 TÜV 負責整理,力求資訊可靠且完整,但不對其準確性及完整性作出保證,僅供參考。

如欲訂閱完整版報告,或有意瞭解更多德國萊因 TÜV 全球市場准入服務,請聯繫本公司相關人員:

李佳穎 Peter C.Y. Lee
郵箱:PeterCY.Lee@tuv.com

德國萊因 TÜV 車輛檢測認證服務始於 1904 年,致力於為車廠提供整體解決方案,涵蓋研發階段的目標市場法規研究、整車與零部件測試、道路適應性測試、市場進入認證、功能安全和網路安全,以及生產階段的品質管制、售後階段的服務品質提升等服務。目前,德國萊因 TÜV 在歐盟市場已取得多個國家交通主管機關的授權,包括德國 KBA、荷蘭 RDW、盧森堡 SNCH、愛爾蘭 NSAI、拉脫維亞 CSDD 等。