



[AIDC 系列] AI 資料中心資安不只看設備:為什麼場域安全更關鍵?
莊珮甄 / 德國萊因工業服務與資訊安全資深業務經理
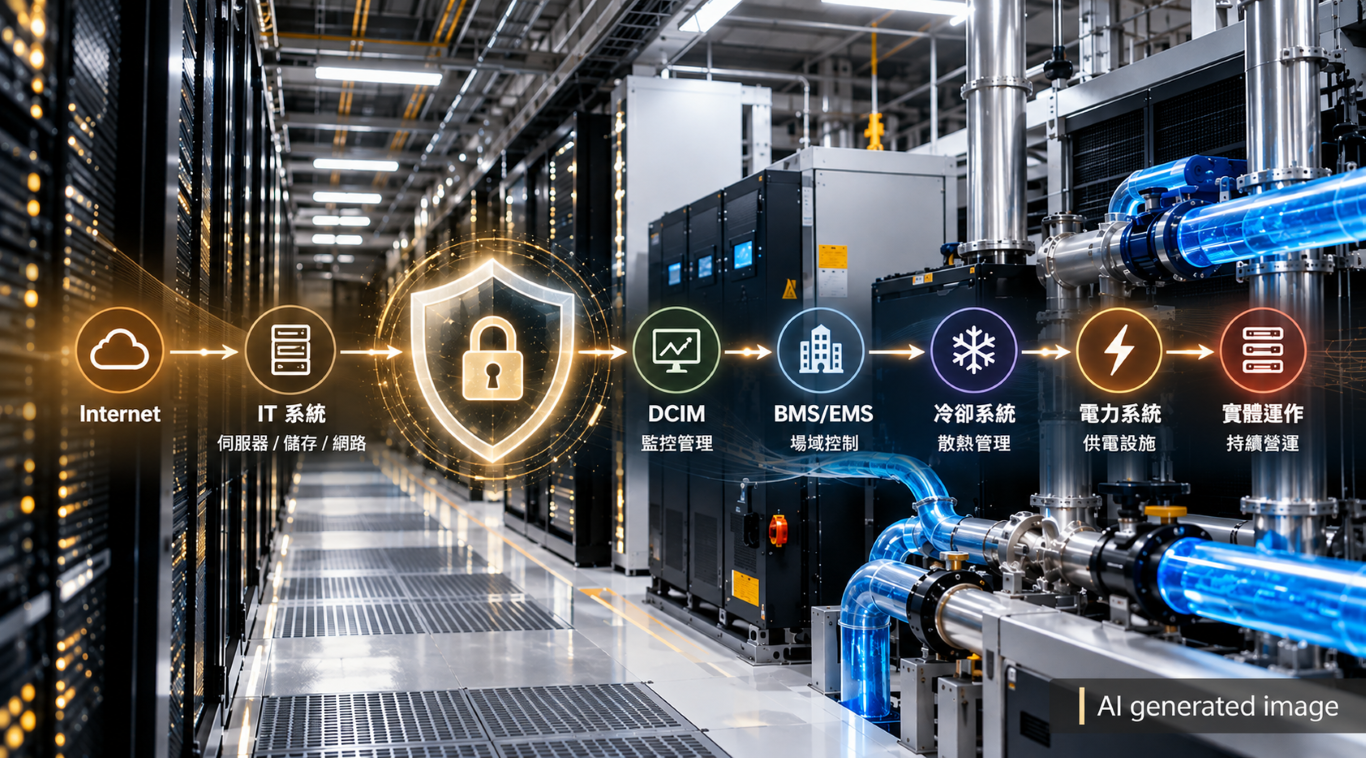
隨著 AI 應用快速發展,資料中心正在從傳統的伺服器、儲存與網路環境,轉變為高度整合的 AI 基礎設施。 GPU、AI 平台、高速網路、UPS、冷卻系統,以及 BMS、EMS、DCIM 等管理系統彼此連結,使 AI 資料中心不再只是 IT 設備的集合,而是數位系統、實體設備與營運管理高度融合的複合環境。 這意味著,資料中心的資安風險正在改變。
從 IT 資安走向 IT 與 OT 的整體防護
傳統資安往往聚焦在伺服器、儲存、網路及應用程式,但 AI 資料中心的攻擊面已進一步延伸到電力、冷卻與場域管理系統。例如 BMS 負責建築與環境管理,冷卻控制直接影響設備散熱,EMS 涉及能源管理,而 DCIM 則可能連結資料中心的監控與遠端管理。這些系統一旦遭到入侵、竄改或停止服務,影響可能不再只是資料或系統本身,而可能進一步造成營運中斷與實體環境影響。
這種風險可以用一條清楚的攻擊路徑來說明:
Internet → 雲端系統/企業 IT → AIDC 管理網路 → DCIM/BMS → 冷卻/電力 → 實體影響
也就是說,網路攻擊可能一路穿透 IT 與場域控制系統,最後影響資料中心的實體運作。
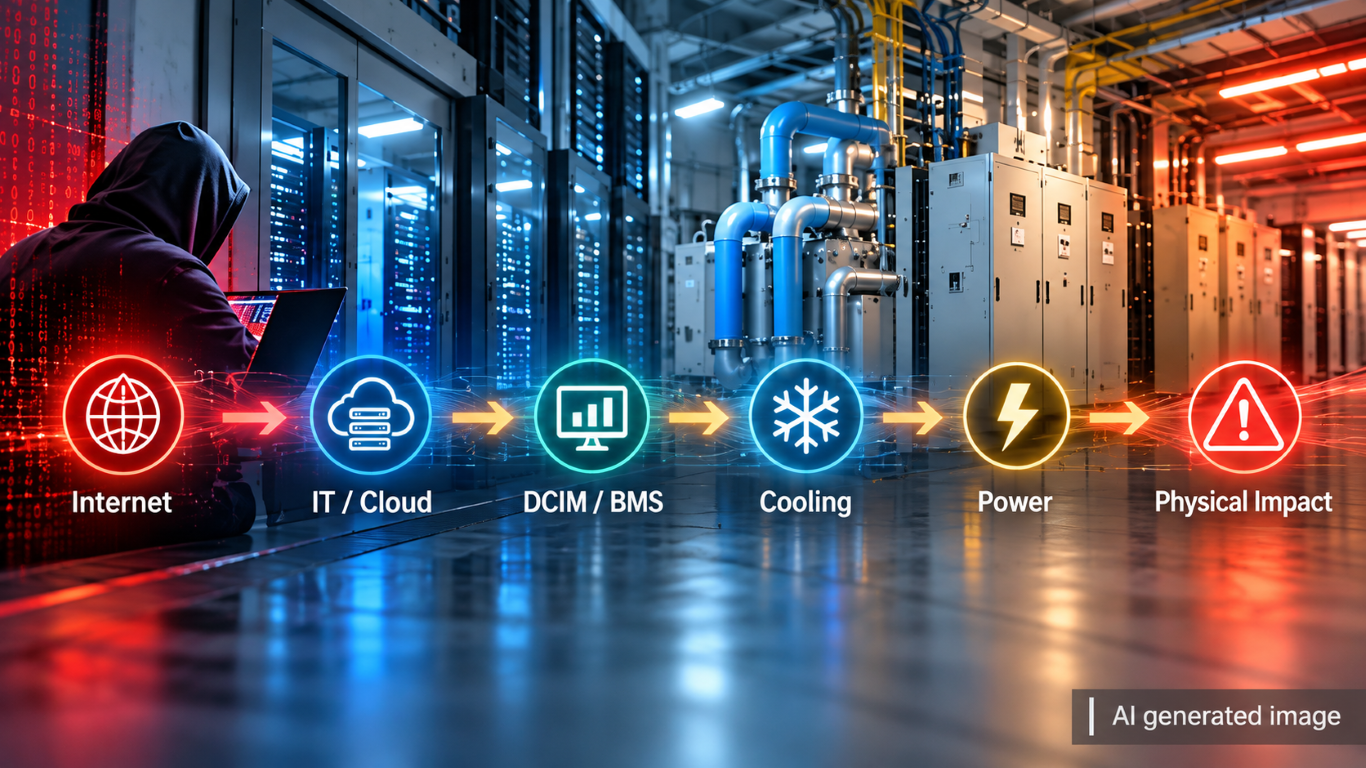
▲ 網路攻擊可能從 Internet 一路穿透 IT 與場域控制系統,最終造成實體影響
IT 與 OT 的界線,關鍵在「是否影響實體環境」
因此,在 AI 資料中心中區分 IT 與 OT,不能只看設備名稱,而要進一步思考設備遭到攻擊後會產生什麼影響。 GPU 伺服器、儲存系統、雲端系統、AI 平台等主要屬於 IT/數位環境;BMS、冷卻控制及部分 EMS 則可能直接涉及場域與物理環境控制;DCIM 等管理平台則可能跨越 IT 與 OT,並與電力、冷卻及其他場域系統連結;這使得資安防護需要從單一設備,進一步延伸到系統與場域。
IEC 62443:從產品到系統的資安架構
IEC 62443 提供了一套從資產所有者、系統到產品元件的資安架構。其中 IEC 62443-2 系列聚焦資產所有者的流程與管理要求;IEC 62443-3 系列則著重系統安全;IEC 62443-4 系列則進一步處理產品及元件安全。
對產品供應商而言,IEC 62443-4-1 將資安要求延伸至產品生命週期,包括安全需求、安全設計、實作、驗證、缺陷管理、修補管理及產品生命週期結束等階段;IEC 62443-4-2 則針對工業自動化與控制系統(IACS)元件提出技術安全要求。這代表資安不應該等到產品開發完成後才進行,而應該在設計階段就納入。
從「資安」走向「韌性」
對 AI 資料中心而言,單一設備的安全只是起點。完整的防護架構還需要涵蓋系統安全、網路分區、持續監控、事件回應、治理及法規符合性,最終目標是提升整體營運韌性。這條路徑可以概括為:
設備資安 → 系統資安 → 網路分區 → 持續監控 → 事件回應 → 治理 → 法規符合性 → 營運韌性
因此,AI 資料中心的資安不能只回答「設備有沒有被保護」,還需要回答:如果攻擊真的發生,資料中心能不能持續運作、及時發現、有效回應並降低實體影響?
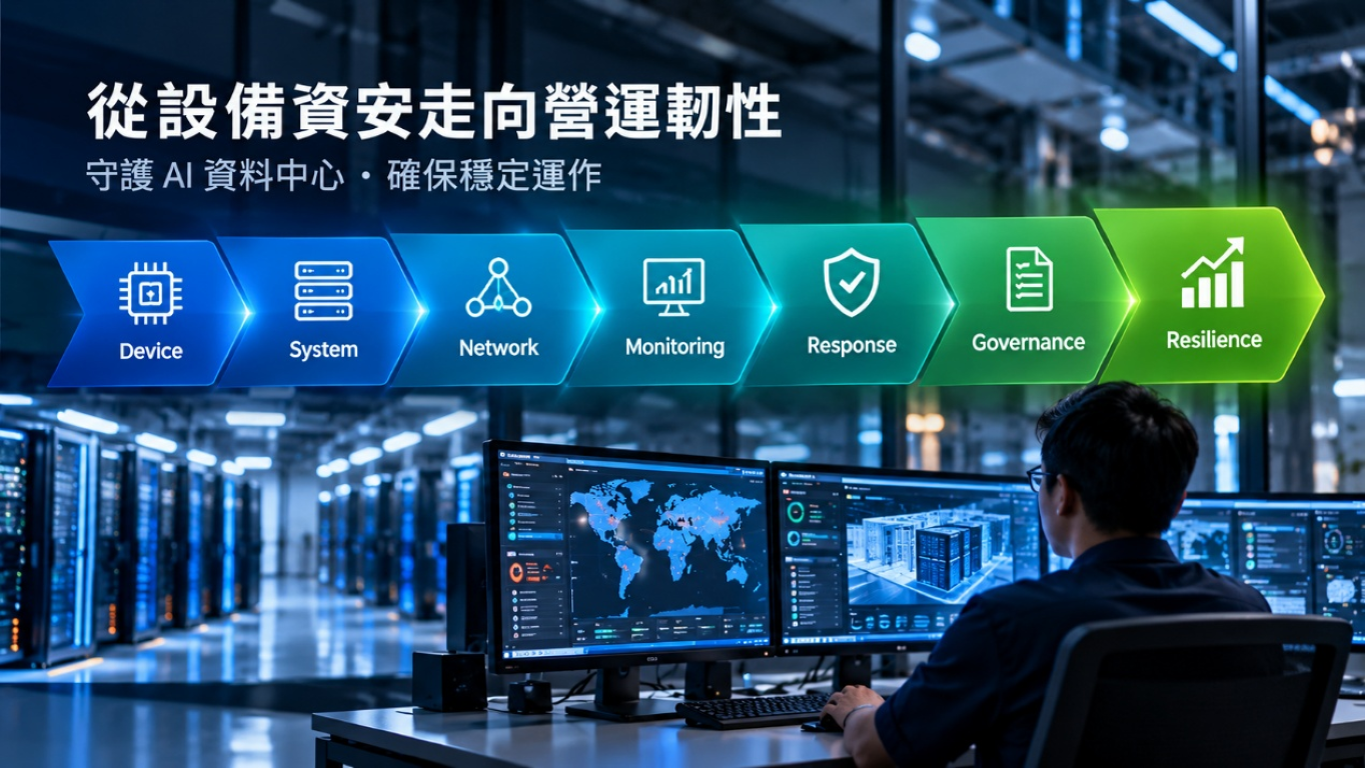
▲ 從設備資安走向營運韌性
從網路安全延伸到實體安全
除了網路安全,防護範圍也需要延伸至資料中心的實體環境。ISO/IEC 22237-6:2024 將物理安全保護區分為不同等級,德國萊因相關服務涵蓋資料中心實體安全的風險分析、保護等級設計、文件審查及現場稽核。這讓 AI 資料中心的安全架構形成一個更完整的概念:
設備 → 系統 → 網路 → 場域 → 營運
當 AI 基礎設施越來越複雜,資安防護也必須從單一設備的安全,走向整個資料中心的營運韌性。
FAQ
Q1. 為什麼 AI 資料中心的資安和傳統資料中心不同?
因為 AI 資料中心除了 GPU、儲存系統、網路系統等 IT 系統,也整合 UPS、冷卻系統、BMS、EMS、DCIM 等實體與管理系統,IT 與 OT 的連結更緊密。
Q2. AI 資料中心的攻擊面有哪些?
包括 GPU 伺服器、儲存系統、網路系統、AI 平台,也包括 BMS、冷卻控制、EMS、DCIM、UPS、冷水機及電力分配等。
Q3. IT 與 OT 在 AI 資料中心中如何區分?
關鍵不是單純依設備分類,而是看該系統是否直接影響實體環境。BMS、冷卻控制等涉及場域控制的系統,其資安事件可能進一步影響實體運作。
Q4. IEC 62443 是什麼?
IEC 62443 是工業自動化與控制系統的網路安全標準系列,其架構涵蓋資產所有者、系統到元件等層次。
Q5. IEC 62443-4-1 和 4-2 有什麼不同?
IEC 62443-4-1 著重安全產品開發生命週期;IEC 62443-4-2 則著重 IACS 元件的技術安全要求。
Q6. 為什麼要強調安全設計?
因為資安風險如果在產品開發後期才處理,可能涉及架構重新設計,因此應在設計初期就加入安全設計。
Q7. IEC 62443 和 CRA、NIS2 有什麼關係?
IEC 62443 可以作為 CRA、NIS2 等法規要求的技術與管理實務參考架構之一,但並非一對一的法規對應關係。 例如,IEC 62443-4-1 所涵蓋的安全產品開發生命週期,以及 IEC 62443-4-2 的元件技術要求,可以提供產品供應商建立符合 CRA 精神的資安能力;而 IEC 62443-2-1 所涵蓋的資產所有者安全管理要求,也可作為 NIS2 所強調的資安治理、風險管理與持續營運等工作的參考。實際適用哪個標準等仍需依產品、組織角色及法規具體要求進行評估。
Q8. 資安做到設備安全就夠了嗎?
完整的防護架構是從設備安全延伸到系統安全、網路分區、監控、事件回應、治理及合規,最終走向營運韌性。
追蹤我們
+886-2-2172-1001 (台灣)
+852 21921022 (香港)
+86 4008831300 (中國)
熱門分享