



[AIDC 系列] 當 AI 開始控制資料中心:EU AI Act 如何界定安全風險與責任?
唐伊羚 / 電子電氣產品服務 創新服務 AI 研發經理
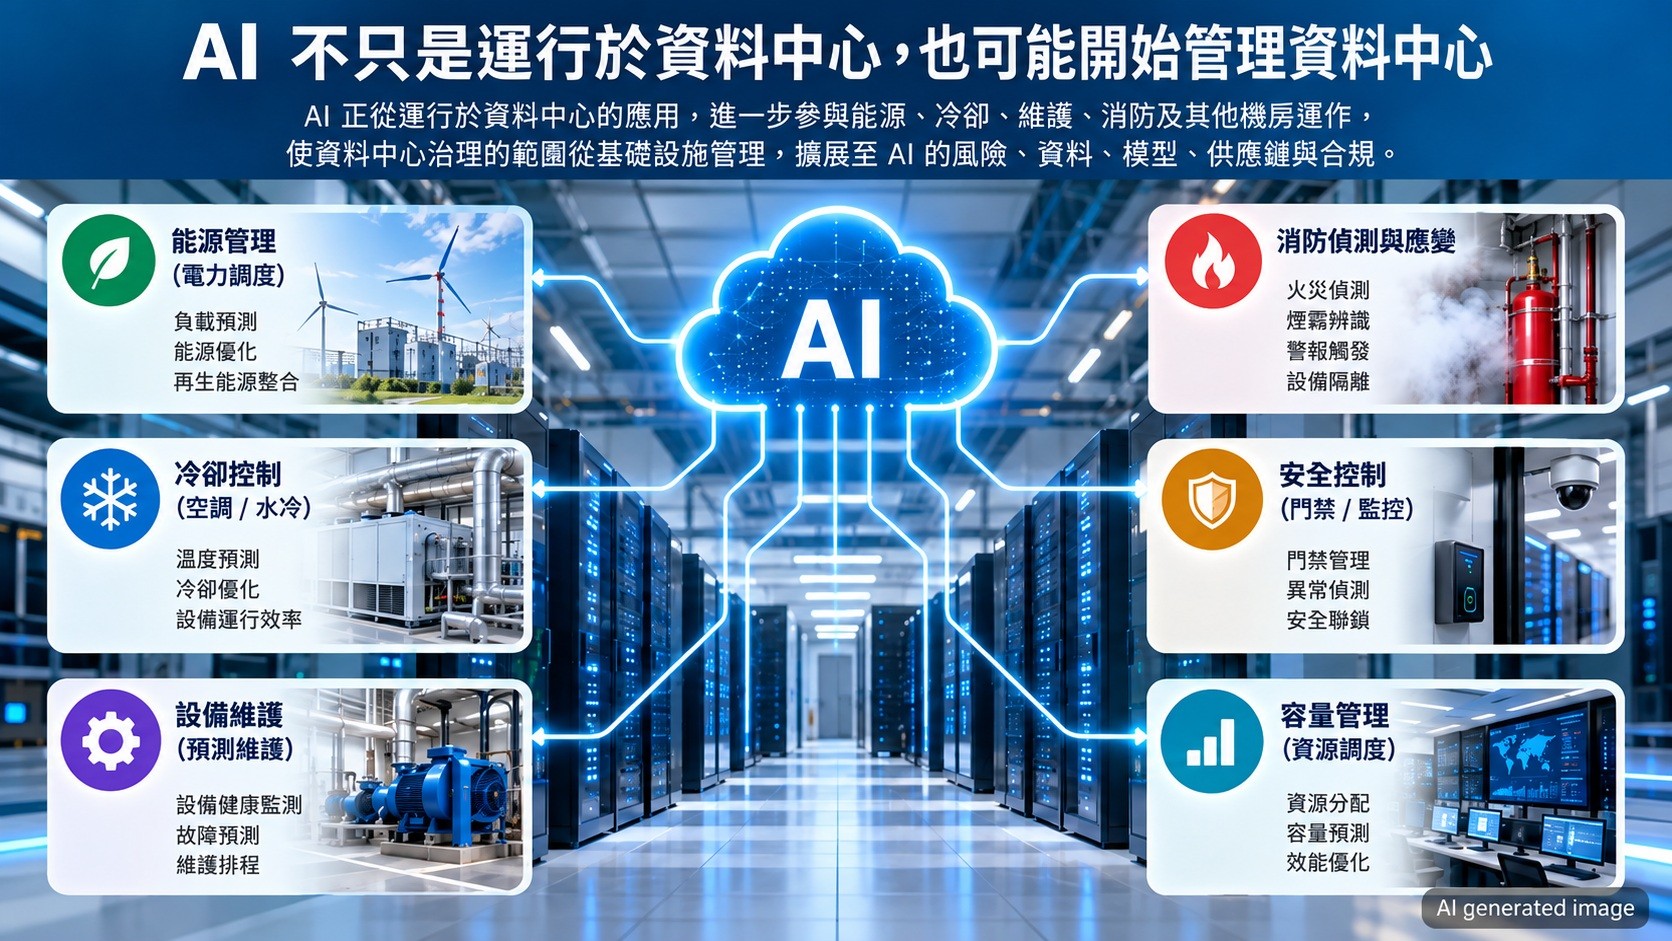
AI 帶動資料中心進入高算力、高密度運算的新階段,但 AI 對資料中心的影響不只在於增加 GPU、伺服器或電力需求。當 AI 開始被用來管理能源、容量、維護、消防,甚至其他機房運作時,資料中心治理的對象也正在改變。
過去,資料中心治理主要聚焦於設備安全與可靠度、能源效率、供電與冷卻,以及營運持續性;進入 AI 時代後,企業還必須進一步處理 AI 的風險辨識、使用目的、資料與模型管理、供應商控管,以及能否提出完整的合規證據。
AI 不只「在資料中心裡」,也可能開始「管理資料中心」
這是資料中心治理最值得注意的變化之一。 如果 AI 只是協助人員分析資訊,例如提供溫度預測,最後仍由人員判斷並操作設備,其安全影響與 AI 直接控制設備的情況並不相同。
我們可以用兩種情境說明這項差異:一種是 AI 僅提供溫度預測,無法直接移動閥門或改變安全限制;另一種則是 AI 參與火災偵測與應變,從感測、判斷到觸發警報或隔離設備。若 AI 出錯可能延遲警報、阻止安全動作,或使事故後果更加嚴重,系統的安全屬性就需要進一步評估。 換句話說,不能只因為系統使用了 AI,就直接判定它屬於高風險 AI;真正需要看的,是 AI 被拿來做什麼,以及它在系統中擁有什麼控制權。
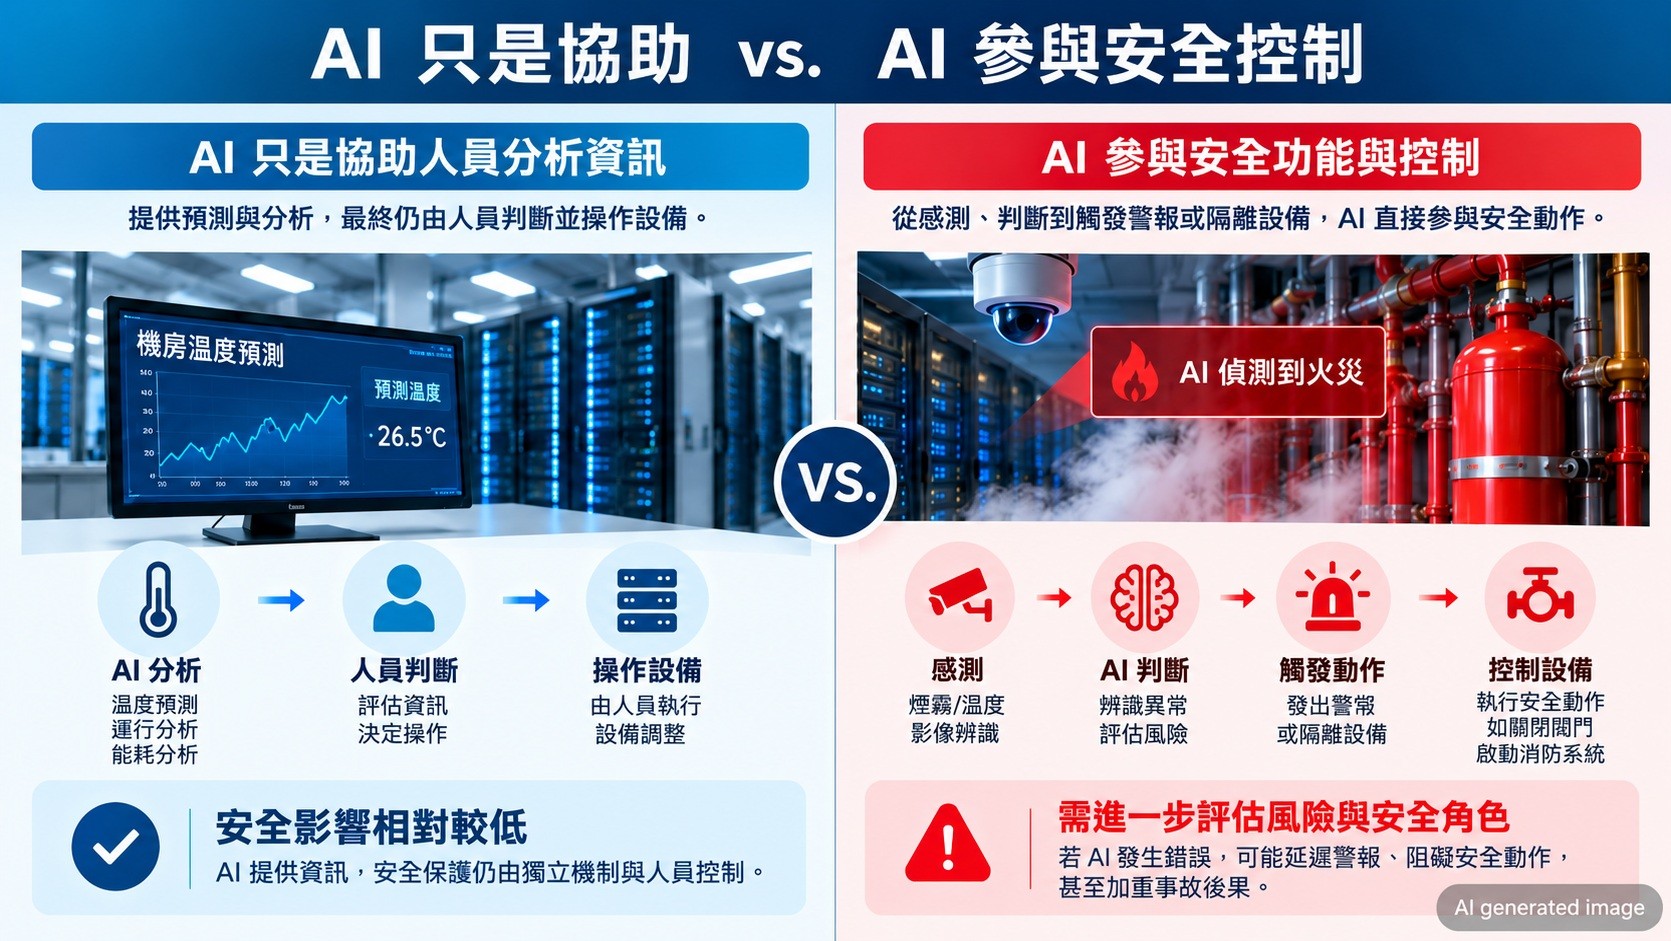
▲ AI 只是協助 vs. AI 參與安全控制
EU AI Act:從「是不是 AI」轉向「怎麼使用 AI」
EU AI Act 提供了一個重要的治理思考框架。 其核心並不是單純把所有 AI 視為相同的監管對象,而是將風險分類、法律角色、市場要求與生命週期管理連結起來。這個架構可以整理成五個步驟:確認用途與影響、進行風險與角色分類、建立工程與品質管理控制、進行測試與評估,以及保存文件與證據。
因此,對資料中心業者、設備供應商及系統整合商而言,第一個問題並不是「我們有沒有使用 AI」,而是:這套 AI 被用在哪裡?它會做什麼?誰負責?如果它出錯,會發生什麼? 這意味著 AI 的合規要求不能脫離實際使用情境來看。
資料中心也可能涉及 AI 安全元件
在 EU AI Act 的高風險架構中,關鍵數位基礎設施(Critical Digital Infrastructure)屬於 Annex III 所列的高風險領域之一;如果 AI 被設計成安全元件(Safety Component),例如用於雲端資料中心的水壓監測或消防警報控制,就需要進一步評估其適用的要求。
重點不是「資料中心本身就是高風險 AI」。真正需要判斷的是:AI 是否成為系統安全功能的一部分? 這個區分非常重要,因為同樣是一套 AI 技術,若只是協助人員觀察資訊,與直接參與安全決策或控制設備,所涉及的風險與驗證要求可能不同。實務上,可以「AI 是否偵測危害或支援安全動作」、「是否能觸發設備」、「AI 發生錯誤是否可能破壞警報、聯鎖或安全狀態」作為判斷方向。
當 AI 影響實體設備,驗證就不能只看 AI 模型
如果 AI 開始影響資料中心的實體設備,企業需要看的就不只是模型本身,而是整個實體運作迴路(physical operating loop)。 這個迴路分為四個環節: 感知 → 判斷 → 控制 → 復原
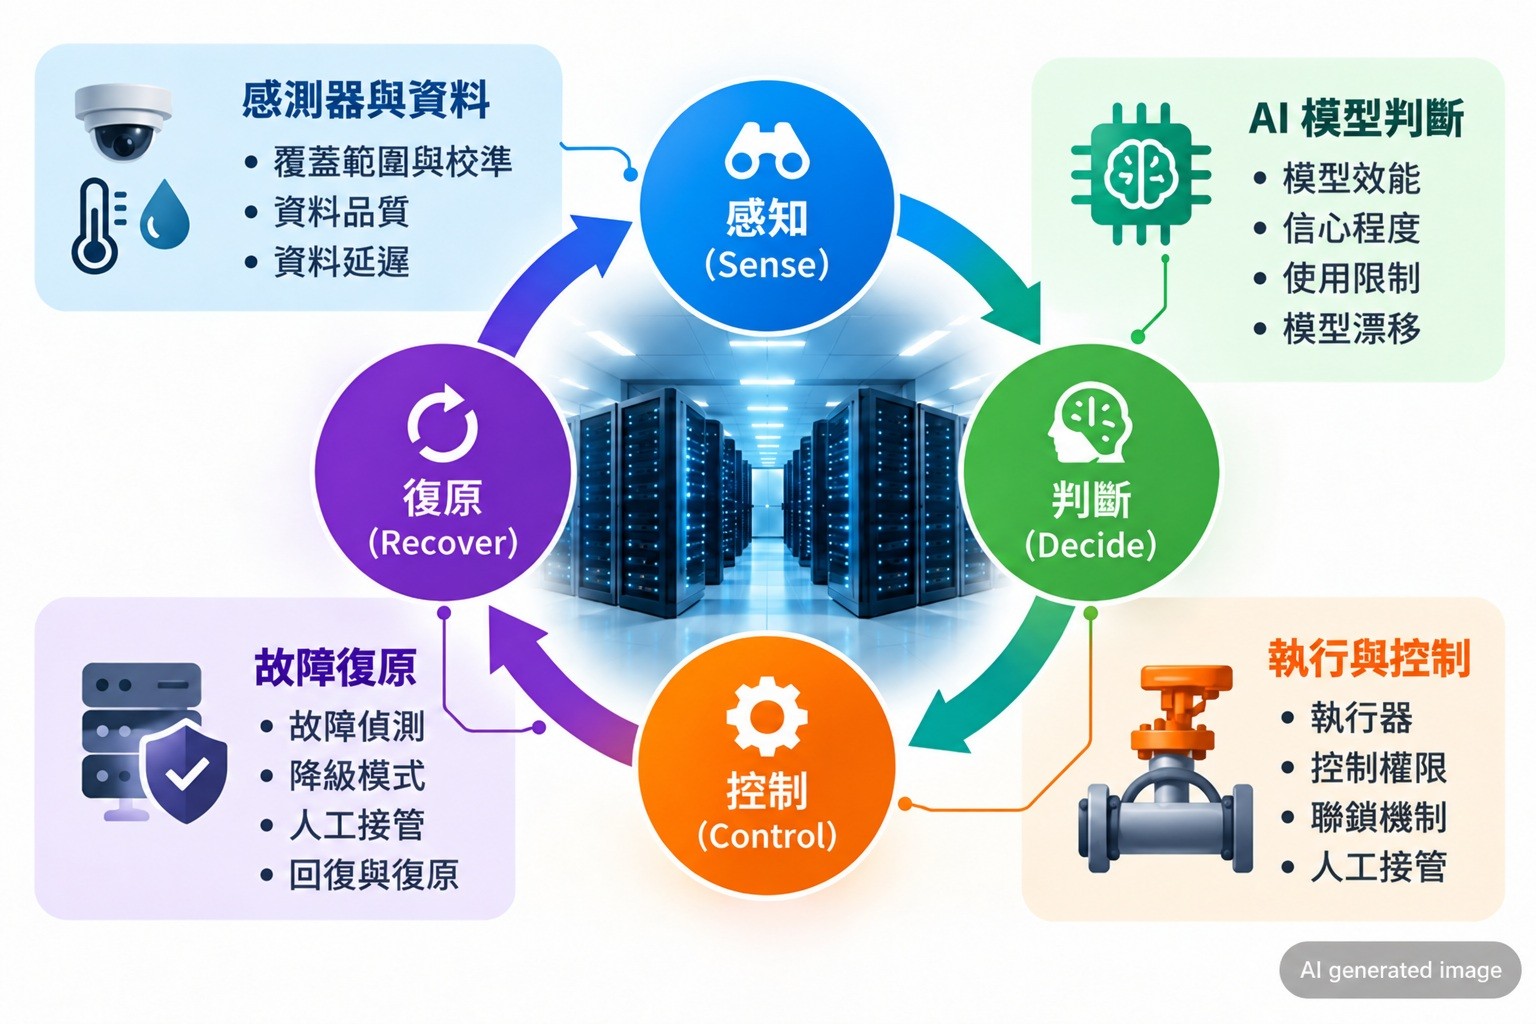
▲ AI 實體運作迴路:驗證不能只有 AI 模型
各環節涵蓋感測器的覆蓋範圍與校準、資料品質與延遲、模型的效能與限制、執行器與控制權限、聯鎖與人工接管,以及故障偵測、降級模式、回復與復原。 這代表 AI 的驗證邏輯需要從「模型準不準」進一步延伸到:整個系統在正常、異常與故障狀態下,能不能安全地運作?
責任也不再只落在 AI 供應商
AI 進入資料中心後,另一個容易被忽略的問題是:到底誰負責?
AI 資料中心的價值鏈分成上游、中游與下游。上游供應商需要提供能源、運算、儲存、網路、冷卻、安全設備及基礎軟體等可驗證元件,並提供介面、限制、故障模式、版本及測試證據;中游則涉及系統整合與營運;下游則取決於模型、應用及最終使用目的。
因此,AI 治理並不是單一企業或單一產品可以獨立完成的工作。 尤其在資料中心這種高度整合的環境中,供應商提供什麼、系統如何整合、誰控制運作,以及最終 AI 被用來做什麼,都可能影響責任歸屬與合規要求。
從「事後合規」走向「Compliance by Design」
我建議企業採取 Compliance by Design(合規融入設計)的做法:在核心設計決策確定之前,就先確認風險、法規觸發條件與控制目標;同時建立品質管理、資料治理、模型與變更管理、人工監督,以及測試與證據機制。也就是說,企業不應等到產品完成、系統上線後,才開始問「要不要做合規」。
更有效的做法,是從設計初期就開始思考:這套 AI 的用途是什麼?風險在哪裡?誰負責?如何監督?如何測試?發生異常時如何介入?最後又要拿什麼證據證明它符合要求?
這也讓資料中心治理從單純的設備與基礎設施管理,逐步走向涵蓋 AI、資料、模型、供應鏈、系統整合及生命週期的完整治理架構。
FAQ
Q1. AI 進入資料中心後,為什麼資料中心治理也需要改變?
因為 AI 的角色已經不只是資料中心所承載的應用,也可能被用來管理能源、容量、維護、消防或其他機房運作。治理因此需要從傳統的設備安全、能源效率與營運持續性,進一步涵蓋 AI 的風險、資料、模型、供應商及合規證據。
Q2. 只要資料中心使用 AI,就屬於高風險 AI 嗎?
不一定。是否屬於高風險,需要依 AI 的用途、功能、風險及其在系統中的角色判斷,而不是單純看有沒有使用 AI。
Q3. 什麼情況下,資料中心的 AI 可能涉及安全元件?
如果 AI 被用來執行或支援安全功能,例如參與消防偵測、警報、設備隔離等,而且 AI 發生錯誤可能影響安全狀態,就需要進一步評估其是否涉及安全元件。
Q4. AI 只提供建議,和 AI 直接控制設備有什麼不同?
如果 AI 只提供資訊,且安全保護仍由獨立機制有效執行,其安全影響可能不同於 AI 可以直接觸發設備或改變安全限制的情況。關鍵在於 AI 的控制權與失效後果。
Q5. AI 系統的驗證為什麼不能只測模型?
當 AI 影響實體設備時,需要檢視完整運作迴路,包括感知、判斷、控制與復原,以及感測器、資料品質、控制權限、聯鎖、人工接管與故障復原等環節。
Q6. EU AI Act 對資料中心業者最值得注意的是什麼?
不能只看產品是不是 AI,而要進一步確認 AI 的使用目的、風險分類、法律角色、生命週期控制及需要提出哪些符合性證據。
Q7. 資料中心供應商需要負責全部 AI 合規嗎?
不一定。責任會隨著企業在價值鏈中的角色、整合程度、控制權及 AI 最終用途而不同。上游供應商、中游系統整合與營運者,以及下游應用或服務提供者,各自涉及不同的控制與證據要求。
Q8. 企業現在可以從哪裡開始?
可以從 Compliance by Design(合規融入設計) 開始,在產品或系統設計初期就納入風險管理、品質管理、資料治理、模型與變更管理、人工監督,以及測試與證據保存。
追蹤我們
+886-2-2172-1001 (台灣)
+852 21921022 (香港)
+86 4008831300 (中國)
熱門分享